游乐游手机版
首页/编程语言/文章详情

ConfigMap 更新后应用为何不生效?掌握滚动重启的正确姿势

时间:2026-10-10 12:45
ConfigMap 更新后,应用配置是否自动生效取决于注入方式:Volume 挂载支持文件级热更新,而环境变量注入必须重启 Pod。本文从注入机制差异出发,详解如何通过 Deployment 滚动重启安全地使环境变量配置生效,并给出完整的验证与常见失效场景排查指南。

ConfigMap 热更新:是自动生效还是必须重启?

在 Kubernetes 中,ConfigMap 的“热更新”并非绝对自动生效,其核心差异在于配置注入方式。当通过 Volume 挂载时,kubelet 会定期(默认约 1 分钟)同步 ConfigMap 的最新内容到 Pod 所在节点的本地目录,挂载路径下的文件内容会被原子替换。然而,这仅意味着文件系统已更新,应用程序自身必须具备监听文件变化或定期重载配置的逻辑,否则仍会沿用内存中的旧值。若通过环境变量(env 或 envFrom)注入,Kubernetes 仅在 Pod 创建时将 ConfigMap 的值解析并写入容器进程环境,后续 ConfigMap 的任何变更都不会反向同步到已运行的容器中,此时必须重启 Pod 才能生效。此外,若使用 subPath 挂载单个文件,kubelet 会绕过目录同步机制,导致该文件完全无法接收后续更新。因此,在架构设计初期就必须明确:Volume 挂载提供的是“文件级更新”,而环境变量提供的是“启动时快照”。
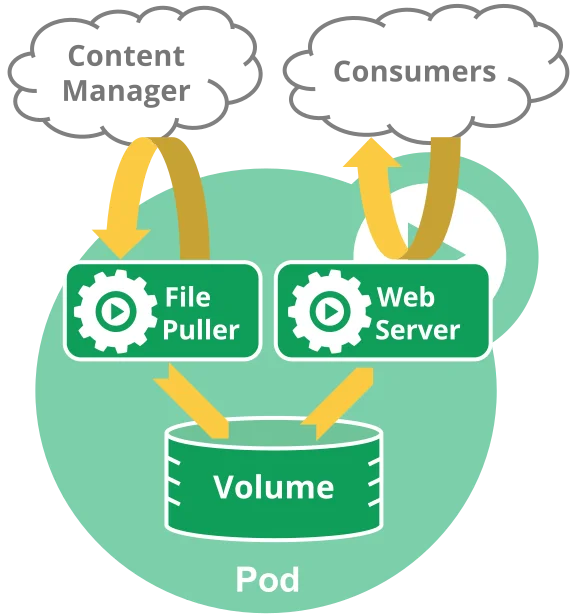
展示 ConfigMap、Pod、Volume 挂载和环境变量之间关系的真实 Kubernetes 控制台/终端场景
Kubernetes Pod 与容器、共享 Volume 的关系示意,可结合 ConfigMap 挂载理解配置如何进入 Pod。

更新 ConfigMap 后,如何验证应用真正读取了新配置?

更新 ConfigMap 并验证应用是否真正读取新配置,需要遵循严谨的操作链路。首先,使用 kubectl edit configmap 或 kubectl apply -f 修改目标键值,并通过 kubectl get configmap -o yaml 确认集群中资源已持久化变更。但必须清醒认识到,“ConfigMap 已更新”绝不等于“应用已生效”。对于 Volume 挂载场景,可进入容器执行 cat /path/to/mounted/config.yaml 观察文件内容是否已刷新,同时结合应用日志(如 kubectl logs )查找类似 reloading configuration 或 watcher triggered 的关键词。若应用未实现动态重载机制,即使文件已变,业务逻辑仍会停留在旧状态。建议在测试环境中先通过 kubectl exec 手动触发应用重载接口(如发送 SIGHUP 信号或调用 /reload 端点),观察日志输出与业务响应,确认配置解析链路畅通后,再推进至生产环境。
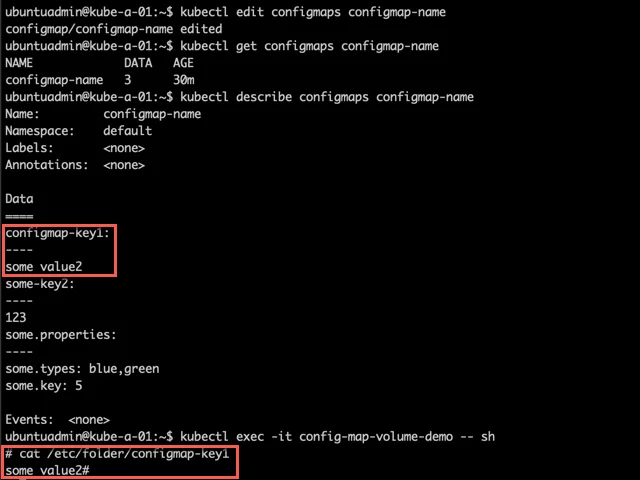
展示使用 kubectl 修改 ConfigMap 后,通过 Pod 内配置文件或日志验证新值生效的真实终端截图
真实 kubectl 终端操作截图:编辑 ConfigMap 后进入 Pod,通过 cat 验证挂载文件已经读取到新值。

用 Deployment 滚动重启让环境变量配置安全生效

针对依赖环境变量注入 ConfigMap 的场景,必须通过触发 Pod 重建来使新配置生效。以 Deployment 为核心,最安全且可控的方式是执行 kubectl rollout restart deployment/。该命令不会直接修改 ConfigMap,而是通过给 Deployment 的 Pod 模板(spec.template.metadata.annotations)追加一个时间戳注解,从而触发控制器进行滚动更新。在此过程中,Kubernetes 会依据 strategy.rollingUpdate 配置(如 maxSurge 和 maxUnavailable)逐步创建新 Pod 并优雅终止旧 Pod。为保障业务连续性,必须合理设置 replicas 数量以维持服务容量,并严格配置 readinessProbe。只有当新 Pod 通过就绪探针检查后,Endpoints 控制器才会将其流量接入,旧 Pod 才会被安全摘除。若探针配置缺失或超时阈值过短,可能导致新 Pod 未完全初始化即接收流量,引发服务中断。因此,滚动重启不仅是配置生效的手段,更是结合探针与更新策略的流量平滑切换过程。

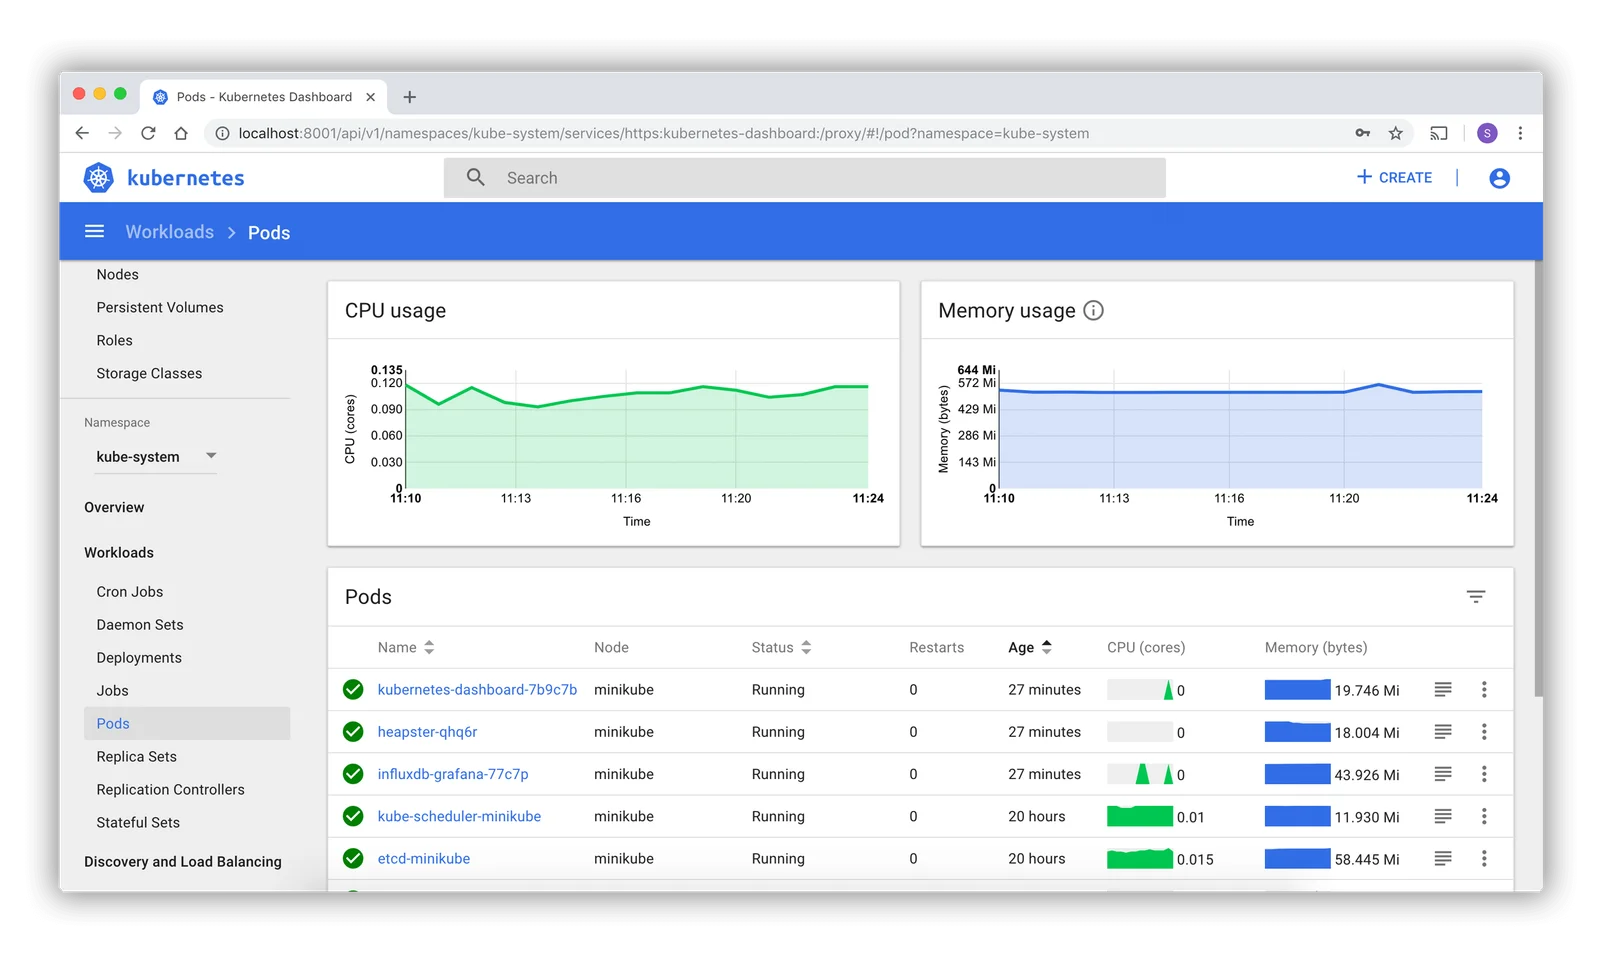
展示 Deployment 执行滚动重启时,新旧 Pod 逐步替换、Ready 状态变化的真实 Kubernetes 工作负载界面或终端
Kubernetes Dashboard 工作负载界面,展示新旧 ReplicaSet、Pod 数量及 Ready 状态,可用于说明滚动替换过程。

验证滚动重启是否完成,并排查热更新常见坑

滚动重启执行后,需建立完整的验证清单以确认配置已彻底生效并规避常见陷阱。首先运行 kubectl rollout status deployment/ 等待更新完成,随后通过 kubectl get pods 检查新 Pod 的 AGE 字段是否极短且 RESTARTS 为 0,确认旧实例已完全替换。使用 kubectl exec -it -- env | grep CONFIG_KEY 或查看挂载文件,验证环境变量或文件内容确为最新值,并核对应用启动日志确认无解析报错。排查时需重点避开以下失效场景:一是 ConfigMap 与 Deployment 处于不同 Namespace,导致引用失败;二是误用 subPath 挂载导致文件无法同步更新;三是应用代码仅在 main() 启动时读取一次配置,缺乏动态重载能力;四是引用的 ConfigMap 尚未创建或 key 拼写错误,导致 Pod 处于 CreateContainerConfigError 状态;五是 ConfigMap 被标记为 immutable: true,此时任何 kubectl edit 或 apply 均会被 API Server 拒绝,只能删除重建或新建同名资源并更新 Deployment 引用。
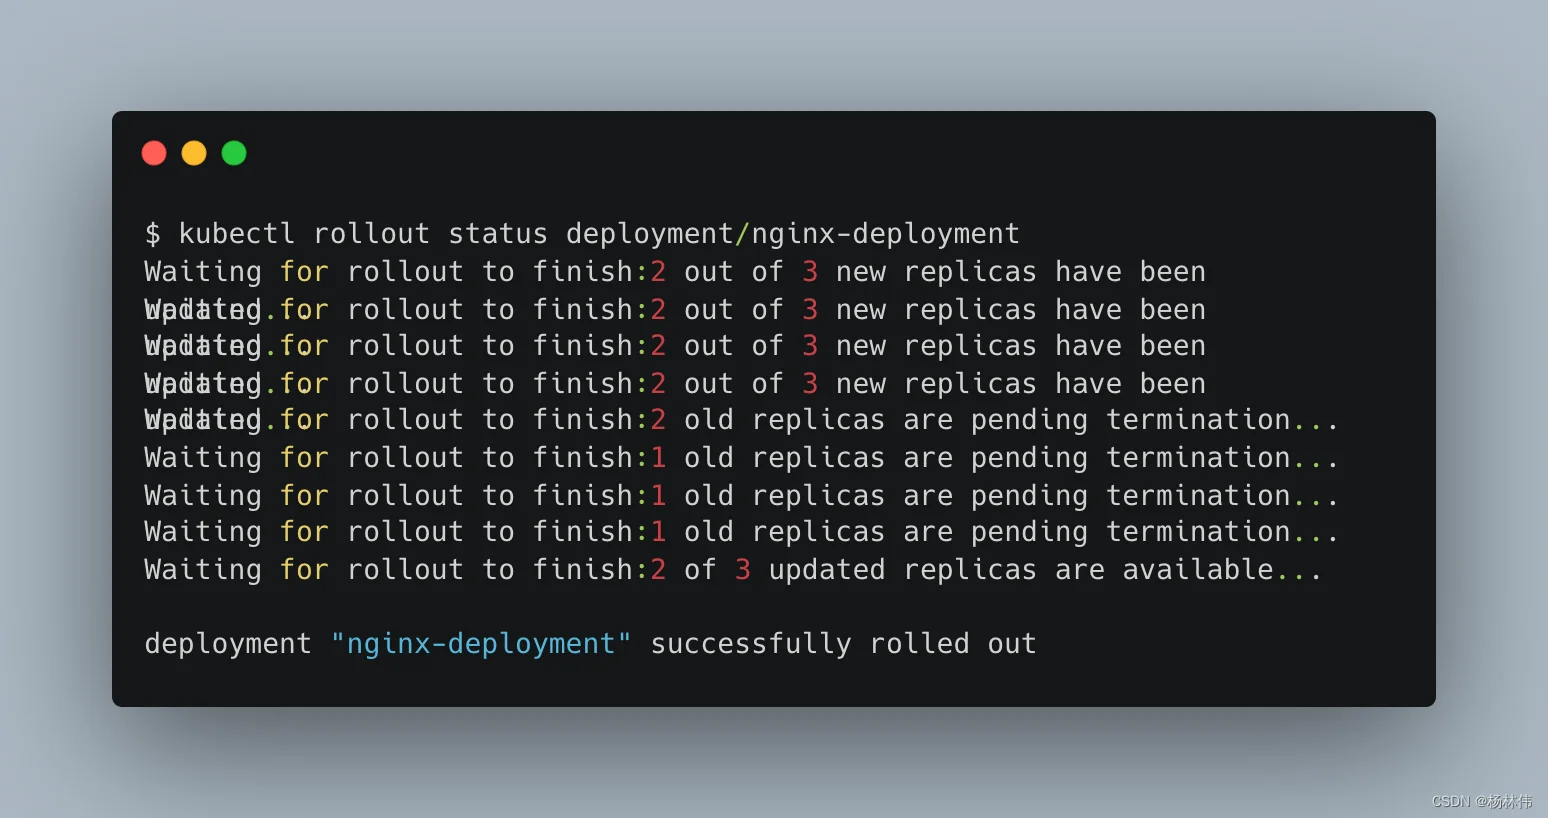
展示 kubectl rollout status、kubectl get pods 和 Pod 内配置验证结果的真实终端组合场景
真实 kubectl rollout status 终端截图,展示新副本更新、旧副本终止直至 Deployment 成功滚动发布。
来源:workshop:c2cfad22eda245f59c5f32facbac2c5d:site:2
上一篇数据库备份流水线:全量、增量与归档的协同机制与实战避坑 下一篇Linux时间同步:chrony与ntp配置
本站内容用于信息整理与展示,如有侵权或内容问题请及时联系处理。

相关推荐

补充同频道和同主题内容,方便继续浏览更多相关内容。

同类最新

继续查看同栏目最近更新的文章。

更多
35岁转行网络安全:从经验复用到实战落地的可行性评估
编程语言 · 2026-10-10

35岁转行网络安全:从经验复用到实战落地的可行性评估

35岁转行网络安全并非不可行,但核心在于将过往经验转化为安全领域的差异化优势。本文从岗位匹配度、技能学习顺序、实战验证闭环、求职策略及常见误区五个维度,提供一套可执行的转行评估框架与行动指南,帮助读者理性判断投入产出比,避开无效学习陷阱。

网络安全行业前景分析:技术演进与市场机遇
编程语言 · 2026-10-10

网络安全行业前景分析:技术演进与市场机遇

围绕2026年网络安全行业的发展变化,从市场需求、技术演进、细分赛道和企业落地四个层面展开,帮助读者理解行业增长逻辑、识别重点技术方向,并建立评估市场机遇与风险的基本框架。 OWASP China +2 IDC +2

2026网络安全求职全景:从岗位拆解到实战作品集构建
编程语言 · 2026-10-10

2026网络安全求职全景:从岗位拆解到实战作品集构建

本文基于2026年网络安全行业招聘趋势,深入剖析安全运维、攻防渗透、云安全等核心岗位的技术栈差异与能力侧重。文章不仅梳理了从基础网络知识到高级攻防演练的学习路径,更提供了“以终为始”的求职策略:通过拆解JD反向验证技能缺口,并指导如何将CTF经历、HomeLab实验转化为具有说服力的项目作品集,帮助

2024安全攻防实战:从勒索软件到AI治理的破局与重构
编程语言 · 2026-10-10

2024安全攻防实战:从勒索软件到AI治理的破局与重构

2024年的网络安全已从单纯的技术对抗演变为业务连续性的生死博弈。本文基于ENISA、微软及世界经济论坛的最新报告,深入剖析勒索软件的“双重勒索”演变、身份凭证成为首要攻击面的现状,以及生成式AI带来的攻防不对称性。文章进一步拆解企业如何从被动防御转向“发现-保护-检测-响应-恢复”的闭环体系,重点

网站编程AI工具测评:提升开发效率的辅助软件推荐
编程语言 · 2026-10-10

网站编程AI工具测评:提升开发效率的辅助软件推荐

围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。