
先做匹配度评估:你的经验能复用多少?
在投入时间成本前,必须明确网络安全并非单一工种,而是细分为安全运营(SOC)、渗透测试、安全开发、合规审计等多个方向。对于35岁的转行者而言,纯体力的初级岗位(如基础日志分析)往往由薪资更低的年轻人占据,因此应重点考察自身过往经验能否转化为安全领域的优势。例如,拥有多年IT运维经验的人,在理解网络架构、服务器配置和故障排查方面具有天然优势,适合转向安全运营或基础设施安全方向;而有项目管理或合规背景的人,则更适合从事安全咨询、ISO27001审计或风险管理岗位。此外,网络安全行业技术迭代极快,从传统的边界防御到如今的零信任架构、云原生安全,岗位要求差异巨大。因此,不能简单用“年龄不是问题”来安慰自己,而应具体评估:你的现有技能栈中,有多少可以直接复用?你愿意接受从初级岗位重新开始的薪资落差吗?只有当你的过往经验能与安全岗位的核心需求(如网络协议理解、系统底层逻辑、业务流程风险识别)产生交集时,转行才具备可行性。
技能学习顺序:先原理,后工具
构建扎实的技能基础是转行的关键,建议遵循“底层原理先行,应用工具在后”的学习顺序。第一阶段必须夯实计算机网络基础,深入理解TCP/IP协议栈、DNS解析过程以及OSI七层模型,这是分析所有网络流量和安全问题的基石。第二阶段掌握操作系统基础,重点在于Linux(如CentOS或Ubuntu)的文件系统、权限管理、进程监控以及Windows注册表和服务机制,因为绝大多数服务器和攻击载体都运行在这些系统上。第三阶段聚焦HTTP/HTTPS协议与Web安全,理解请求头、状态码、Cookie机制以及常见的OWASP Top 10漏洞原理(如SQL注入、XSS)。第四阶段学习脚本语言,Python用于自动化脚本编写和数据处理,Bash用于Linux环境下的批量操作。最后才是安全工具的使用,如Nmap扫描、Burp Suite抓包、Wireshark流量分析等。不同方向侧重点不同:渗透测试需深入理解漏洞利用原理和绕过技巧;安全运营则更强调日志分析、告警研判和事件响应流程。切勿一上来就盲目下载工具,而应先理解工具背后的工作原理,否则遇到新变种漏洞时将无从下手。
实战验证:从被动接收转向主动输出
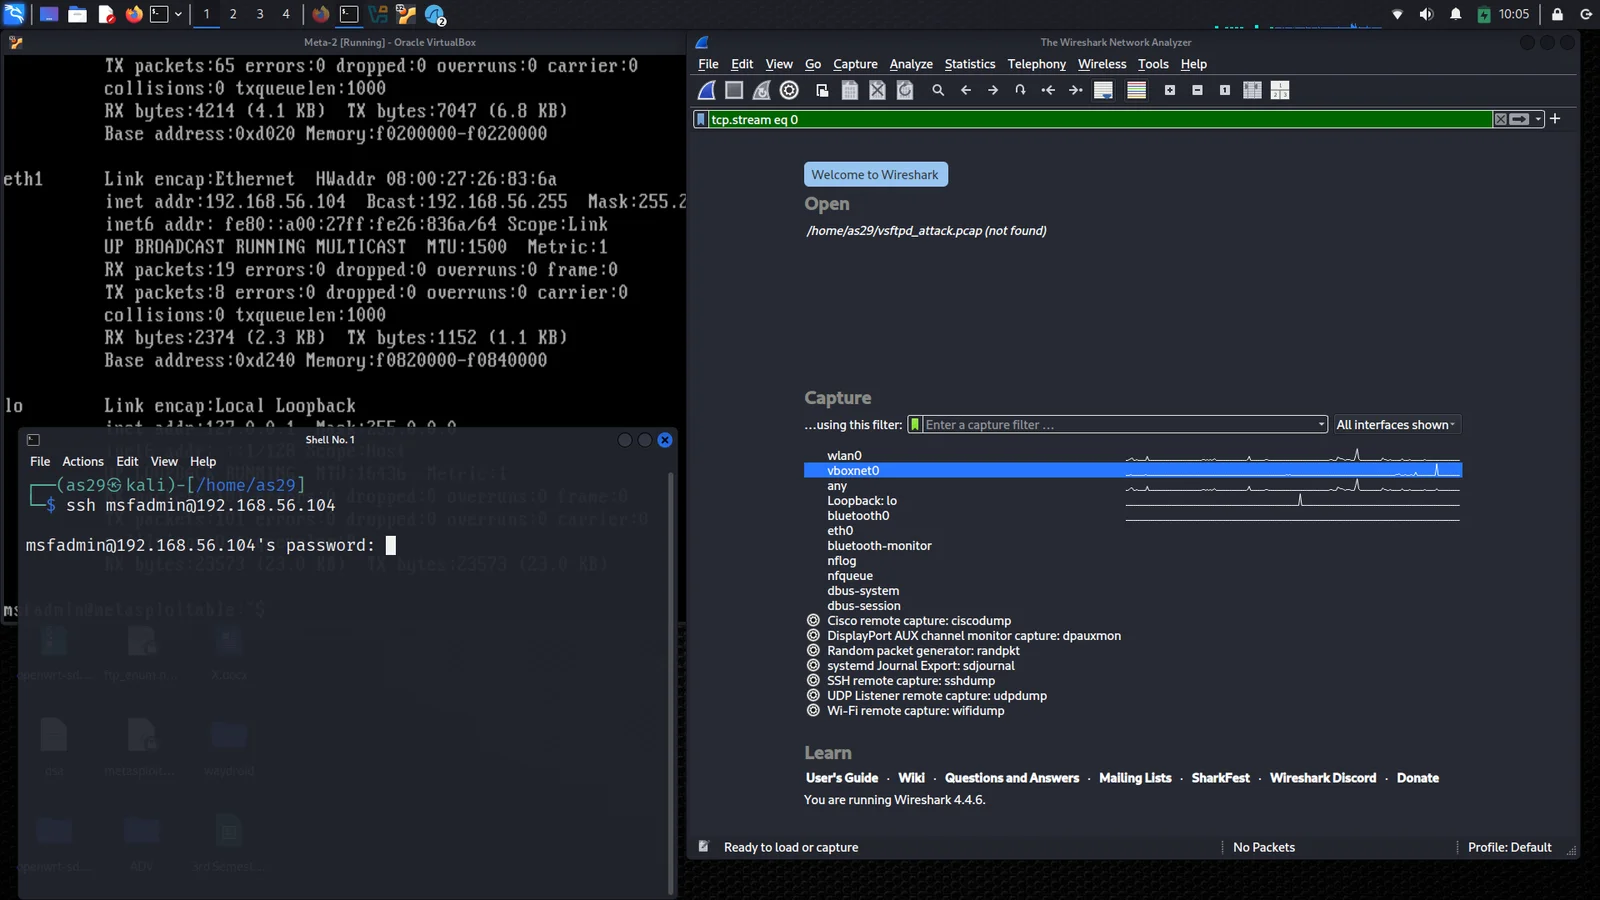
许多初学者陷入“看视频会做,动手就废”的困境,解决之道在于构建可验证的实战闭环。首先,搭建合法的实验环境是基础,可以使用VirtualBox或VMware创建隔离的虚拟机网络,部署Metasploitable、DVWA等经典靶机,或利用TryHackMe、HackTheBox等在线平台进行练习。关键在于“输出导向”:每完成一个实验,不仅要截图,更要撰写详细的技术报告。报告应包含漏洞原理、复现步骤、利用代码(如Python脚本)、修复建议以及个人思考。例如,在复现一个SQL注入漏洞时,不要只记录点击了哪个按钮,而应分析SQL语句是如何被构造的,WAF是如何拦截的,以及手动绕过的方法。将这些成果整理成GitHub仓库或技术博客,形成可视化的作品集。验证标准不再是“是否看完课程”,而是“能否独立解决一个未提供步骤指引的中等难度靶场题目”或“能否向非技术人员清晰解释一个漏洞的风险等级”。通过这种从“被动接收”到“主动输出”的转变,你不仅能巩固知识,还能在求职时提供极具说服力的实证材料。

求职策略:以终为始,突出可迁移能力
求职准备的核心策略是“以终为始”,即先研究目标岗位的JD(职位描述),再反向补充技能。对于35岁转行者,简历不应是课程列表的堆砌,而应突出“项目经验”与“可迁移能力”。在简历中,将之前搭建的靶场实验、编写的自动化脚本、撰写的漏洞分析报告转化为具体的项目经历,使用STAR法则(情境、任务、行动、结果)进行描述。关于证书,CISP、CISSP或OSCP等证书具有含金量,但应作为能力的佐证而非替代品。建议将证书放在简历的“专业技能”或“附加信息”栏,并在面试中重点展示你能用证书背后的知识解决实际问题。技术面试通常包含两部分:一是基础理论问答(如三次握手、常见端口、哈希算法),二是实操考核(如现场分析一段PCAP流量或复现一个简单漏洞)。准备面试时,应模拟真实场景,练习如何清晰表达排查思路。特别要注意,面试官更看重你的逻辑思维、学习能力和对安全本质的理解,而非死记硬背的工具名称。通过针对性地准备这些内容,可以有效降低转行初期的面试阻力。
转行风险与预期管理:避免常见误区
35岁转行网络安全,最大的风险往往来自对成本和预期的误判。第一个高频误区是“盲目报高价培训班”,许多机构承诺“包就业”,但实际就业市场已趋于饱和,高薪岗位对经验要求极高,需警惕营销话术。第二个误区是“只考证不实战”,拥有多个证书却缺乏实际动手解决复杂问题的能力,在面试中极易被识破。第三个误区是“贪多嚼不烂”,同时学习Web安全、二进制逆向、云安全等多个方向,导致每个领域都浅尝辄止,缺乏核心竞争力。此外,许多转行者忽视了“原有行业经验”的价值,试图完全从零开始,反而浪费了自己在特定行业(如金融、医疗、制造)的业务理解优势。最后,对薪资的预期需理性,初级安全岗位的薪资可能低于你之前的职位,且成长曲线前期较为平缓。建议采取“在职学习”策略,利用业余时间完成基础技能积累和项目沉淀,待具备初步实战能力后再考虑跳槽或转岗,以控制经济风险。同时,制定分阶段的验证目标(如3个月掌握基础,6个月完成第一个完整项目),避免长期投入却无正向反馈。


