游乐游手机版
首页/编程语言/文章详情

Kubernetes故障排查:ephemeral容器调试

时间:2026-10-10 12:15
介绍 Kubernetes Ephemeral Container(临时容器)的定位、使用场景与安全边界,并通过从发现问题到进入 Pod 调试、采集信息、验证修复的流程,帮助读者建立一套可复用的故障排查方法。

理解 Ephemeral Container:什么时候该用它

Ephemeral Container(临时容器)是 Kubernetes 自 1.16 引入、1.23 正式 GA 的一项特性,专为故障排查设计。与普通容器不同,它不参与 Pod 的常规生命周期管理,不会出现在 Pod 的 spec.containers 列表中,而是通过 spec.ephemeralContainers 动态注入。与 kubectl exec 相比,exec 依赖目标容器内已安装的 Shell 或调试工具,若业务镜像采用极简的 distroless 或 alpine 基础镜像,exec 往往因缺少命令而失效。临时容器则允许你挂载一个包含完整调试工具链的镜像,并与目标容器共享网络、PID 或文件系统命名空间,从而在不重启或修改业务镜像的前提下“空降”调试环境。使用前需确保集群版本不低于 1.23,且当前用户具备 pods/ephemeralcontainers 子资源的 create 和 update 权限。该特性特别适用于生产环境中无法随意重启、且业务容器因安全策略剥离了调试工具的 Pod。

创建临时容器并进入故障现场

在实际排查中,推荐使用 kubectl debug 命令快速注入临时容器。基本语法为 kubectl debug -it --image= --target=。其中 --image 建议选用官方维护的调试镜像,例如 nicolaka/netshoot(内置 tcpdump、curl、dig 等网络工具)或 busybox(轻量级基础命令)。--target 参数用于指定需要共享命名空间的目标业务容器,确保临时容器能准确接入故障上下文。执行命令后,Kubernetes 会在后台创建临时容器并自动附加其标准输入输出。进入后,首先应通过 hostname 和 cat /etc/resolv.conf 确认网络命名空间是否与目标容器一致,并使用 ps aux 或 ls /proc/1/root 验证 PID 命名空间共享状态。若未使用 --share-processes 标志,临时容器默认仅共享网络命名空间,此时需通过 /proc//root 路径访问目标容器的文件系统。整个操作无需修改原有 Deployment 或重启 Pod,实现了真正的“热调试”。
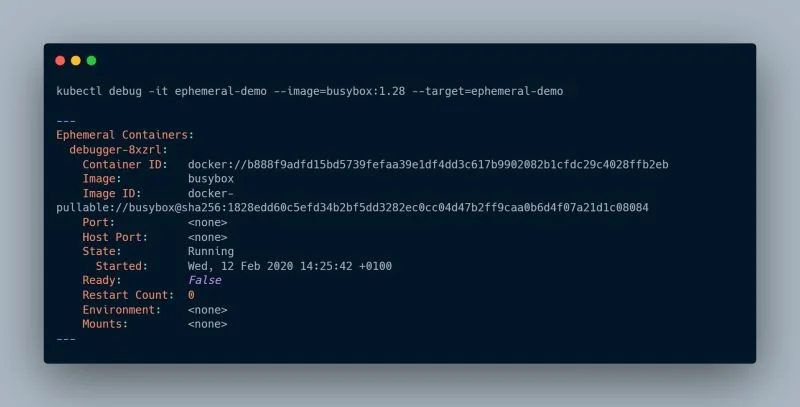
展示终端中执行 kubectl debug、创建 ephemeral container 并进入调试环境的真实操作画面。
终端展示使用 kubectl debug 向运行中的 Pod 注入调试容器并查看其运行状态。

从网络、进程到文件系统定位故障

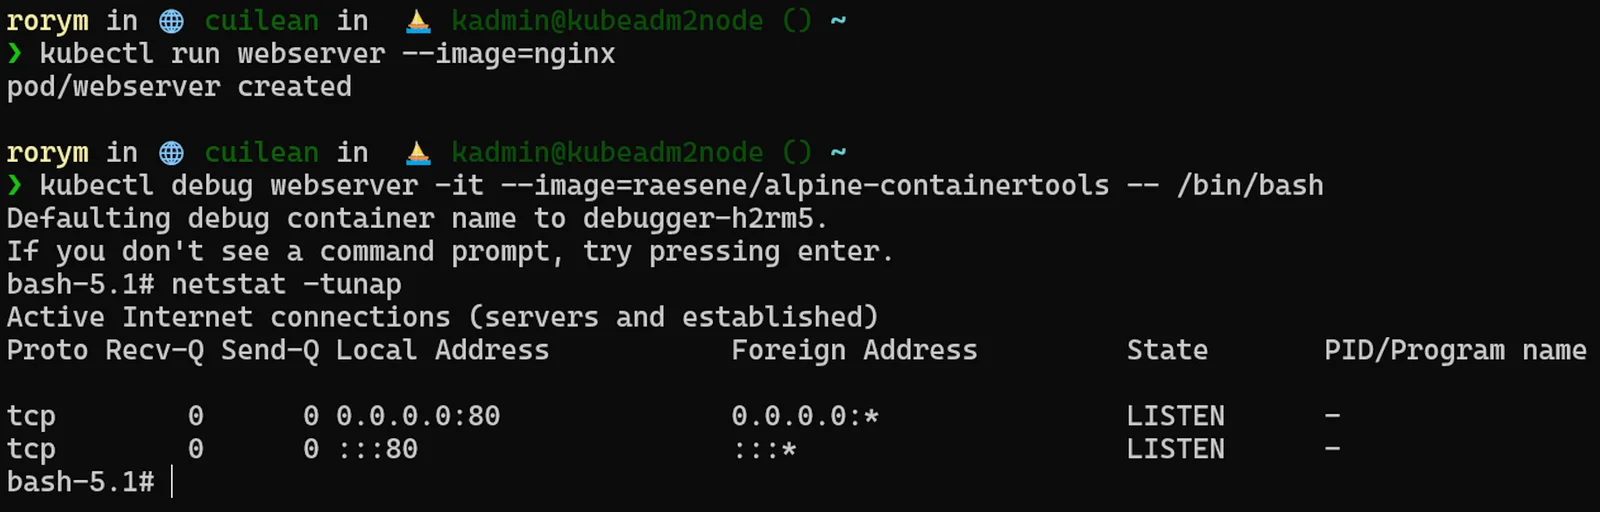
进入临时容器后,排查应遵循“进程状态→网络连通性→文件系统与挂载”的标准路径。首先,若启用了 --share-processes,可直接运行 ps -ef 查看业务进程是否存活、是否存在僵尸进程或异常 CPU 占用。其次,网络排查是高频场景,使用 ss -tulnp 检查目标端口监听状态,通过 curl -v https://localhost:/healthz 验证本地服务响应,并利用 dig @ 或 nslookup 确认 CoreDNS 解析是否正常。若怀疑网络策略拦截,可结合 tcpdump -i eth0 port 抓包分析。文件系统方面,通过 mount | grep 检查持久化存储挂载点是否就绪,使用 ls -l /proc//fd 查看文件描述符是否耗尽。例如,当业务 Pod 报 Connection refused 时,通过临时容器发现目标进程已退出且端口未监听,即可快速定位到应用崩溃而非网络策略问题。结合命名空间共享机制,临时容器能精准还原故障现场,避免盲目猜测。

展示调试容器中使用 ps、ss/curl、nslookup、ls 等常见命令定位 Pod 故障的真实终端场景。
调试容器中通过 netstat 等网络命令检查 Pod 的监听端口和连接状态。

验证修复与清理:避免把调试变成生产风险

故障定位并实施修复(如调整配置、重启依赖服务或修复代码)后,必须进行闭环验证。首先检查业务容器日志 kubectl logs -c 确认无新增报错,其次通过 kubectl get pod -o wide 观察 READY 状态与重启次数是否稳定,最后使用外部探针或 curl 验证业务接口响应。关于临时容器的清理,Kubernetes 设计上不允许单独删除某个 ephemeral container,只能通过删除整个 Pod 来彻底移除。因此,调试完成后应尽快终止调试会话,避免临时容器长期占用节点资源或暴露调试端口。在生产环境中,需严格遵循最小权限原则,限制 pods/ephemeralcontainers 的 RBAC 授权范围,并开启审计日志记录所有调试操作。此外,临时容器可能继承目标容器的环境变量与 ServiceAccount Token,排查时应避免在终端明文打印敏感凭证,调试结束后及时清理历史命令记录,确保符合企业安全合规要求。
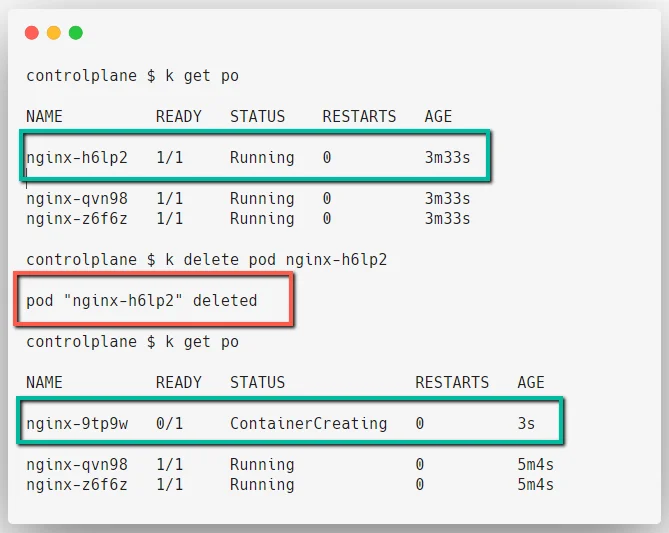
展示故障修复后的 Pod 状态验证,以及临时调试容器生命周期和权限安全注意事项。
终端展示 kubectl get pod 验证状态以及 kubectl delete pod 后的资源变化,体现调试后的验证与清理流程。
来源:workshop:30b0dd8403fc4d63b20b4d2cf98f5179:site:2
上一篇Linux 备份实战:tar 与 dd 的边界与取舍 下一篇SQL 防火墙实战:从流量解析到精准阻断的完整链路
本站内容用于信息整理与展示,如有侵权或内容问题请及时联系处理。

相关推荐

补充同频道和同主题内容,方便继续浏览更多相关内容。

同类最新

继续查看同栏目最近更新的文章。

更多
35岁转行网络安全:从经验复用到实战落地的可行性评估
编程语言 · 2026-10-10

35岁转行网络安全:从经验复用到实战落地的可行性评估

35岁转行网络安全并非不可行,但核心在于将过往经验转化为安全领域的差异化优势。本文从岗位匹配度、技能学习顺序、实战验证闭环、求职策略及常见误区五个维度,提供一套可执行的转行评估框架与行动指南,帮助读者理性判断投入产出比,避开无效学习陷阱。

网络安全行业前景分析:技术演进与市场机遇
编程语言 · 2026-10-10

网络安全行业前景分析:技术演进与市场机遇

围绕2026年网络安全行业的发展变化,从市场需求、技术演进、细分赛道和企业落地四个层面展开,帮助读者理解行业增长逻辑、识别重点技术方向,并建立评估市场机遇与风险的基本框架。 OWASP China +2 IDC +2

2026网络安全求职全景:从岗位拆解到实战作品集构建
编程语言 · 2026-10-10

2026网络安全求职全景:从岗位拆解到实战作品集构建

本文基于2026年网络安全行业招聘趋势,深入剖析安全运维、攻防渗透、云安全等核心岗位的技术栈差异与能力侧重。文章不仅梳理了从基础网络知识到高级攻防演练的学习路径,更提供了“以终为始”的求职策略:通过拆解JD反向验证技能缺口,并指导如何将CTF经历、HomeLab实验转化为具有说服力的项目作品集,帮助

2024安全攻防实战:从勒索软件到AI治理的破局与重构
编程语言 · 2026-10-10

2024安全攻防实战:从勒索软件到AI治理的破局与重构

2024年的网络安全已从单纯的技术对抗演变为业务连续性的生死博弈。本文基于ENISA、微软及世界经济论坛的最新报告,深入剖析勒索软件的“双重勒索”演变、身份凭证成为首要攻击面的现状,以及生成式AI带来的攻防不对称性。文章进一步拆解企业如何从被动防御转向“发现-保护-检测-响应-恢复”的闭环体系,重点

网站编程AI工具测评:提升开发效率的辅助软件推荐
编程语言 · 2026-10-10

网站编程AI工具测评:提升开发效率的辅助软件推荐

围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。