
游乐游手机版
首页/编程语言/文章详情

数据库备份流水线:全量、增量与归档的协同机制与实战避坑

时间:2026-10-10 12:40
本文从一条常见建议出发:生产环境应建立“全量+增量+日志归档”的三层备份体系。先解释为何这种组合能平衡存储成本与恢复效率,再拆解调度、存储分层与恢复验证的具体实现。最后重点讨论例外场景:当业务允许一定数据丢失或硬件资源极度受限时,如何调整策略。通过具体代码与流程示例,帮助开发者理解备份不仅是定时任务

设计备份分层:全量、增量与归档如何组合

建议在生产环境中采用“全量+增量+日志归档”的组合模式,而非单一备份类型。这一建议的理由在于:全量备份提供快速恢复的基线,但IO与存储开销巨大;增量备份仅记录变更,节省资源但恢复链条长;日志(如MySQL binlog或PostgreSQL WAL)记录事务级变更,支持时间点恢复(PITR)。三者结合,能在存储成本与业务连续性之间取得平衡。
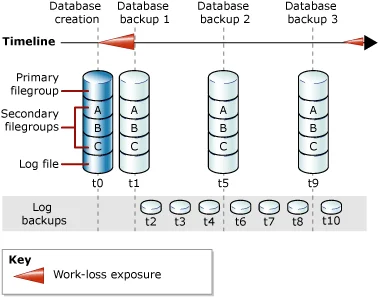
该节需要一张真实的数据库备份架构或数据中心备份流程配图,直观展示数据库、全量备份、增量备份、归档存储之间的关系。
Microsoft SQL Server 官方备份策略图,展示全量数据库备份与后续日志备份的组合关系。

具体而言,RPO(恢复点目标)决定归档频率。若要求RPO≤5分钟,则日志需实时或近实时同步,且增量备份频率需加密。RTO(恢复时间目标)影响全量频率:RTO越短,全量备份应越频繁,或配合热备节点。例如,金融核心库常采用每日凌晨全量、每小时增量、日志实时流式传输至异地,以平衡存储成本与业务连续性。

搭建自动化备份流水线:调度、存储与保留策略

自动化备份流水线需通过调度引擎(如Cron、Airflow或云厂商托管服务)编排任务依赖,确保全量完成后才触发增量,避免数据断层。备份文件应采用标准化命名规范,如db_prod_full_20231025_0200.sql.gz,并在生成后立即计算SHA-256校验和写入元数据库,防止静默损坏。
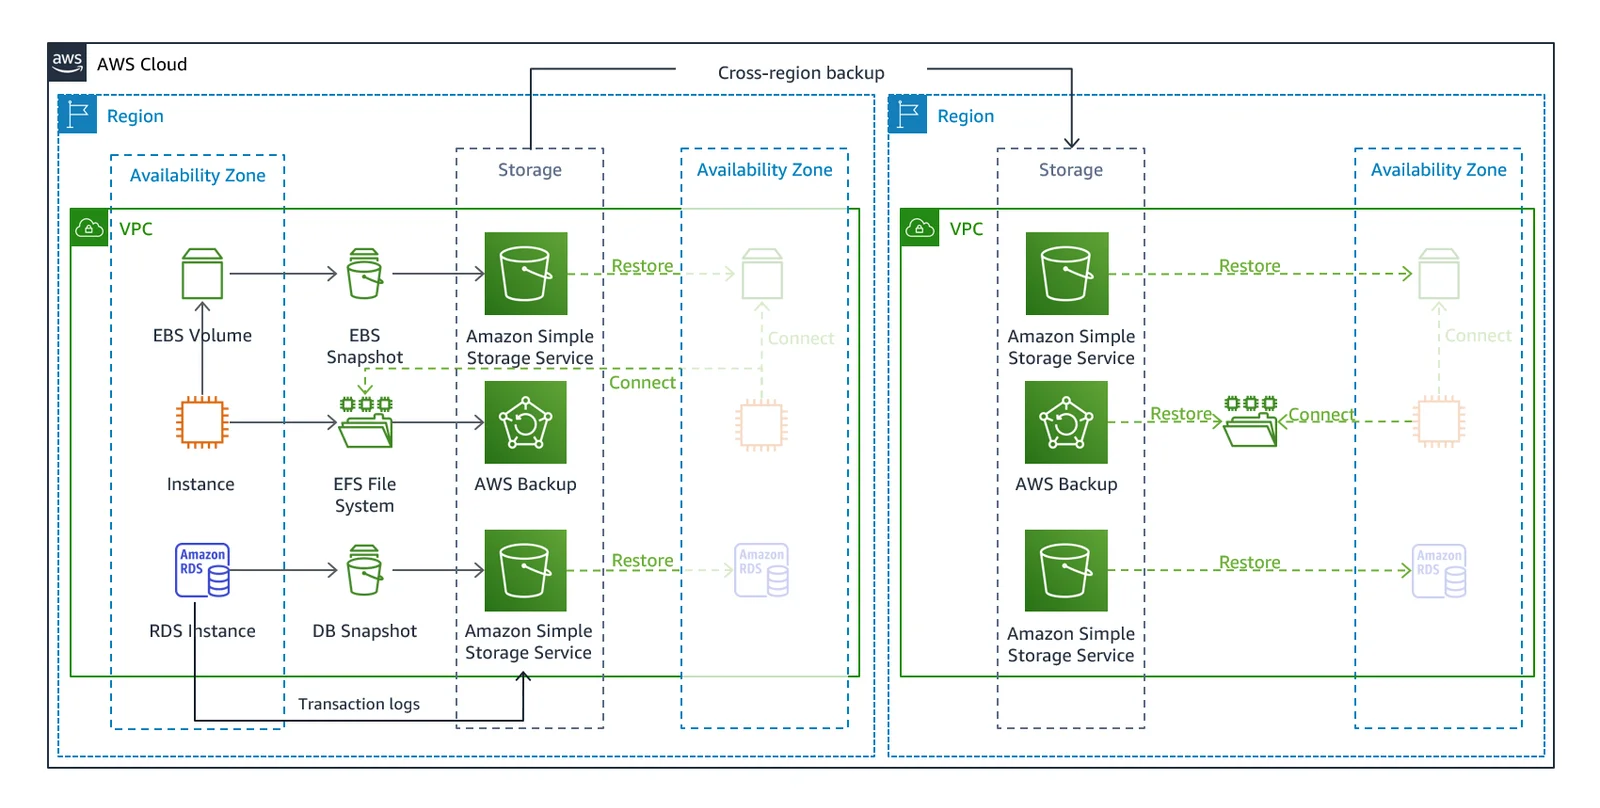
该节需要一张真实的服务器备份任务或云存储备份场景配图,体现自动化调度、备份存储和异地归档。
AWS 官方备份与恢复架构图,展示数据库快照、备份存储、跨区域备份及恢复之间的关系。

存储架构需实施冷热分层:近期备份存放于高性能SSD或本地NAS以满足快速恢复,超过30天的数据自动迁移至低成本对象存储(如S3 Glacier或OSS归档型)。异地容灾需配置跨区域复制,并启用版本控制与WORM策略防勒索。保留策略应结合合规要求设定,例如保留最近7次全量、30天增量及90天归档,过期文件由自动化脚本按依赖树安全清理,严禁直接删除中间增量导致恢复链断裂。

恢复验证与避坑:确保备份真的能用

备份的价值仅在恢复时体现,必须建立常态化验证机制。每月至少执行一次自动化恢复演练:将备份拉取至隔离沙箱环境,解压后执行校验,启动数据库实例并运行核心查询脚本验证数据一致性,同时记录实际耗时以评估RTO达标率。
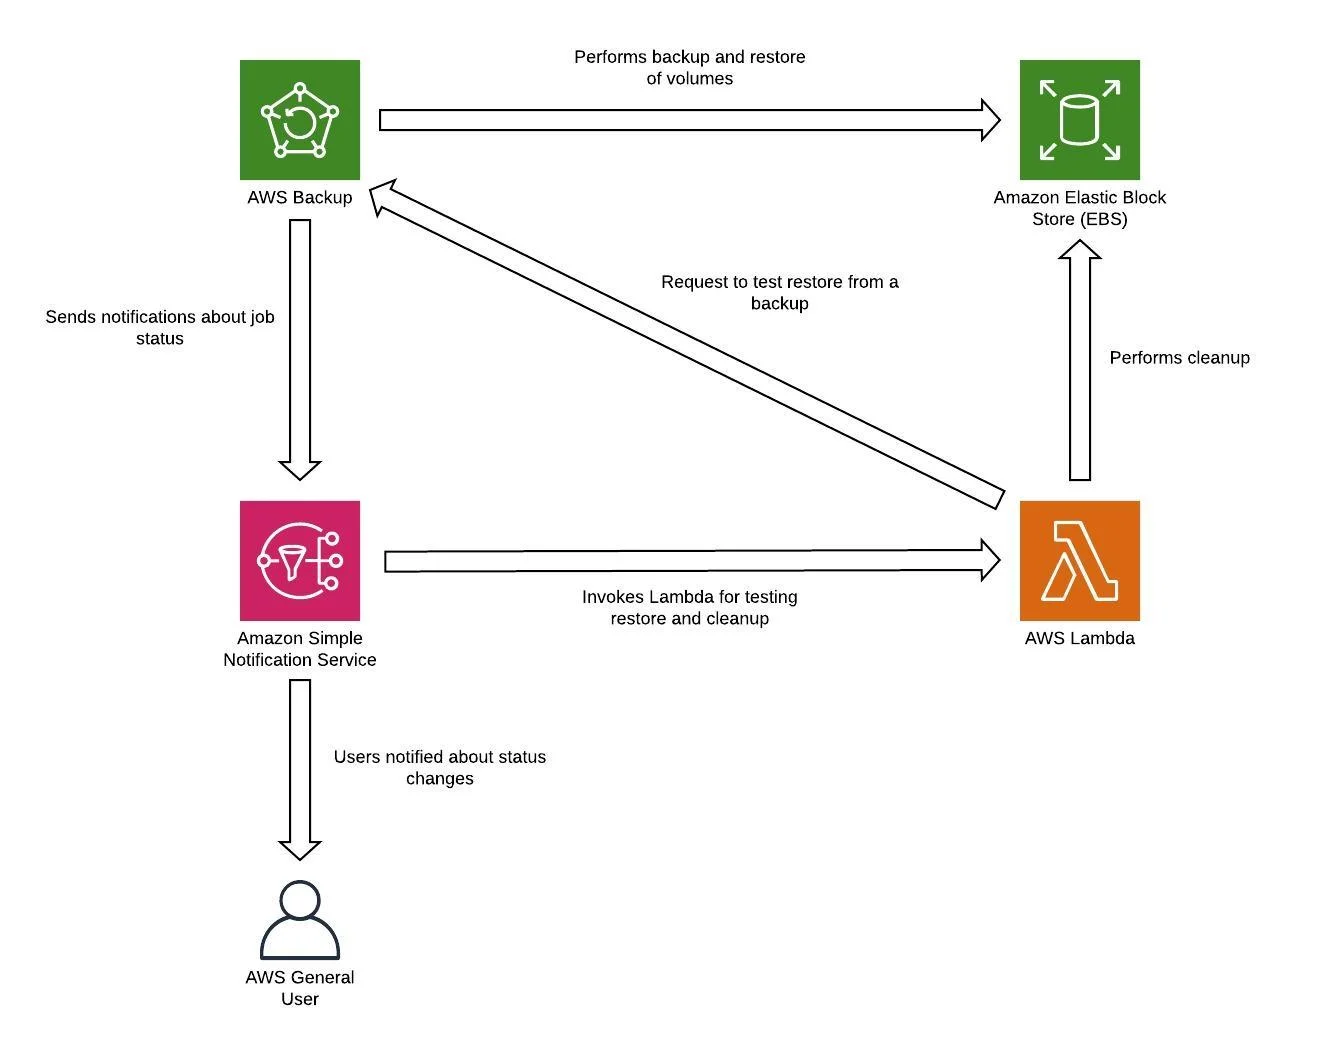
该节需要一张真实的数据库灾难恢复演练或服务器恢复操作配图,突出从备份到恢复验证的过程。
AWS 官方恢复测试流程图,展示备份、自动化测试恢复、清理及状态通知的完整验证流程。

常见致命误区包括:仅配置备份任务却从未执行恢复测试,导致归档损坏或格式不兼容时才发现无法回滚;将备份文件与生产库部署在同一物理机或同一可用区,遭遇硬件故障或勒索软件时全盘丢失;保留周期设置过短,无法满足审计追溯需求;云存储访问密钥过期或权限未同步更新,导致流水线静默失败;以及归档日志未开启校验或压缩损坏,造成PITR中断。规避风险需将恢复成功率纳入SLA监控,并定期轮换密钥与执行跨环境演练。

来源:workshop:a91b3c580cad425eadf28c4fdfd88030:site:2
上一篇Nginx访问控制:allow/deny与geo模块 下一篇ConfigMap 更新后应用为何不生效?掌握滚动重启的正确姿势
本站内容用于信息整理与展示,如有侵权或内容问题请及时联系处理。

相关推荐

补充同频道和同主题内容,方便继续浏览更多相关内容。

同类最新

继续查看同栏目最近更新的文章。

更多
35岁转行网络安全:从经验复用到实战落地的可行性评估
编程语言 · 2026-10-10

35岁转行网络安全:从经验复用到实战落地的可行性评估

35岁转行网络安全并非不可行,但核心在于将过往经验转化为安全领域的差异化优势。本文从岗位匹配度、技能学习顺序、实战验证闭环、求职策略及常见误区五个维度,提供一套可执行的转行评估框架与行动指南,帮助读者理性判断投入产出比,避开无效学习陷阱。

网络安全行业前景分析:技术演进与市场机遇
编程语言 · 2026-10-10

网络安全行业前景分析:技术演进与市场机遇

围绕2026年网络安全行业的发展变化,从市场需求、技术演进、细分赛道和企业落地四个层面展开,帮助读者理解行业增长逻辑、识别重点技术方向,并建立评估市场机遇与风险的基本框架。 OWASP China +2 IDC +2

2026网络安全求职全景:从岗位拆解到实战作品集构建
编程语言 · 2026-10-10

2026网络安全求职全景:从岗位拆解到实战作品集构建

本文基于2026年网络安全行业招聘趋势,深入剖析安全运维、攻防渗透、云安全等核心岗位的技术栈差异与能力侧重。文章不仅梳理了从基础网络知识到高级攻防演练的学习路径,更提供了“以终为始”的求职策略:通过拆解JD反向验证技能缺口,并指导如何将CTF经历、HomeLab实验转化为具有说服力的项目作品集,帮助

2024安全攻防实战:从勒索软件到AI治理的破局与重构
编程语言 · 2026-10-10

2024安全攻防实战:从勒索软件到AI治理的破局与重构

2024年的网络安全已从单纯的技术对抗演变为业务连续性的生死博弈。本文基于ENISA、微软及世界经济论坛的最新报告,深入剖析勒索软件的“双重勒索”演变、身份凭证成为首要攻击面的现状,以及生成式AI带来的攻防不对称性。文章进一步拆解企业如何从被动防御转向“发现-保护-检测-响应-恢复”的闭环体系,重点

网站编程AI工具测评:提升开发效率的辅助软件推荐
编程语言 · 2026-10-10

网站编程AI工具测评:提升开发效率的辅助软件推荐

围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。