理解quiet与输出抑制的区别
在Python测试实践中,“quiet模式”与“输出抑制”常被混用,但二者作用于完全不同的层面。quiet(通常以-q或--quiet参数出现)是测试框架自带的配置项,主要用于控制框架自身生成的测试报告详细程度,例如是否隐藏通过用例的名称、是否省略进度条或统计摘要。它属于测试运行器的元控制逻辑。而“输出抑制”则针对具体的输出流,如标准输出(stdout)、标准错误(stderr)或第三方库的日志(logging),目的是拦截或丢弃测试代码执行过程中产生的打印信息、调试日志或警告。适用场景上,若你仅希望终端界面更清爽、聚焦于最终通过率,应优先使用框架的quiet参数;若测试代码内部包含大量print调用、logging.info或依赖库的冗余提示,则需通过重定向或日志级别调整进行输出抑制。两者结合使用,才能在保留核心测试结果的同时,彻底消除无关噪声。
使用quiet模式减少测试框架输出
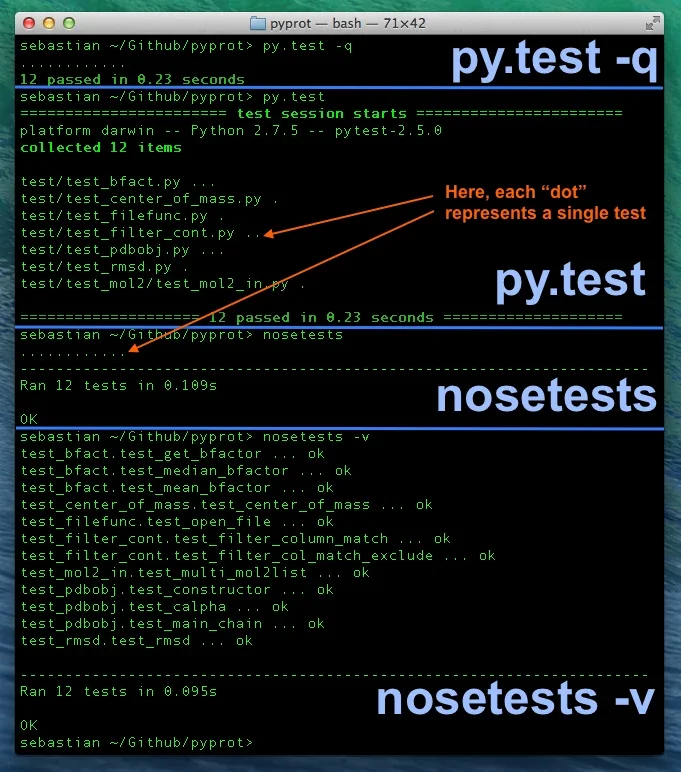
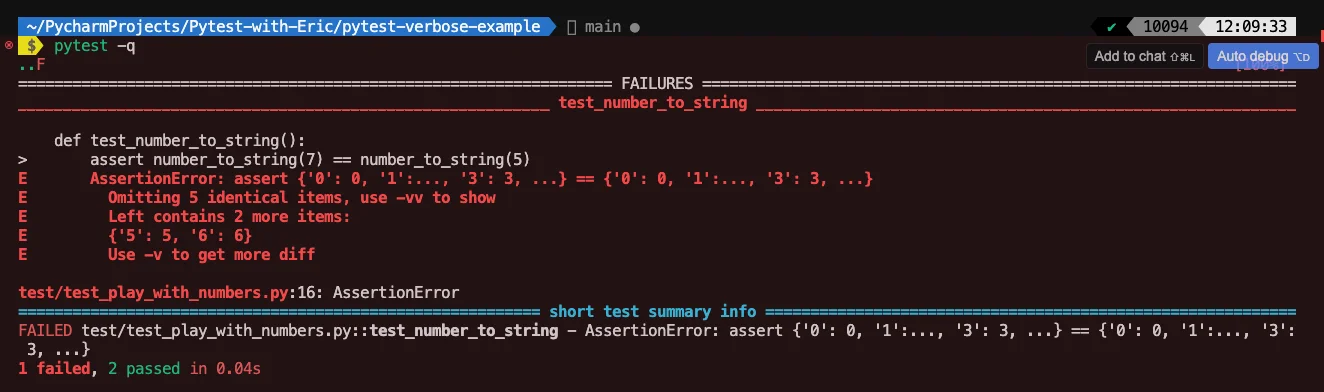
主流Python测试框架均提供了控制输出详细度的参数,但具体命名与行为存在差异。以pytest为例,执行pytest -q或pytest --quiet会隐藏每个通过用例的标记,仅保留失败用例的堆栈追踪与最终统计行,终端输出将大幅精简。若使用unittest模块,可通过python -m unittest -q实现类似效果,该模式会跳过测试用例的逐行执行提示,直接输出错误与失败摘要。需要注意的是,部分框架的quiet参数可能与其他参数互斥,且不同版本的行为可能微调。例如,某些插件可能会覆盖默认的静默逻辑。因此,在实际项目中,务必以当前使用的测试框架官方文档为准,通过pytest --help或python -m unittest -h查看可用选项。建议在本地开发时保留默认输出以便调试,而在持续集成流水线或批量回归测试中启用quiet模式,以提升日志可读性并降低存储开销。
抑制stdout、stderr与日志输出
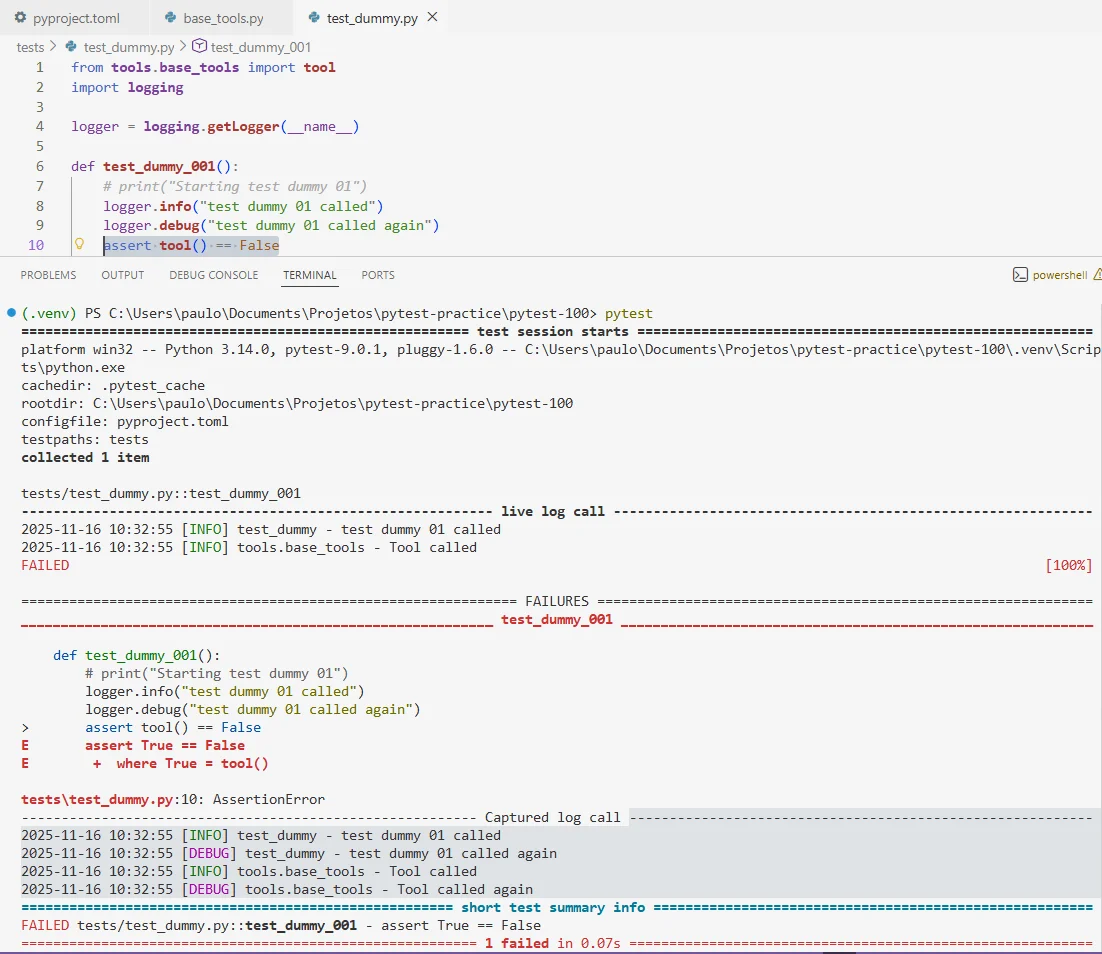
当框架的quiet模式无法消除终端噪声时,需直接定位并处理代码层面的输出源。首先,通过全局搜索print、sys.stdout.write或logging调用,确认噪声来自业务代码还是第三方依赖。针对标准输出与标准错误,Python提供了上下文管理器进行临时重定向。例如,使用contextlib.redirect_stdout和redirect_stderr配合io.StringIO,可在特定测试用例执行期间将输出捕获至内存缓冲区,避免污染终端。对于日志系统,应通过logging.getLogger().setLevel(logging.WARNING)或更高优先级级别,过滤掉DEBUG与INFO级别的冗余信息。若使用logging.config.dictConfig,可针对特定模块单独设置级别。必须强调的是,输出抑制的边界在于不掩盖异常。切勿使用sys.stdout = open(os.devnull, 'w')等全局粗暴重定向,这会导致断言失败时的关键上下文、未捕获异常的Traceback或框架自身的错误报告被永久吞没,极大增加排查难度。正确的做法是仅在预期产生大量调试信息的代码块内局部抑制,并确保异常路径的输出通道保持畅通。
验证静默效果与常见避坑
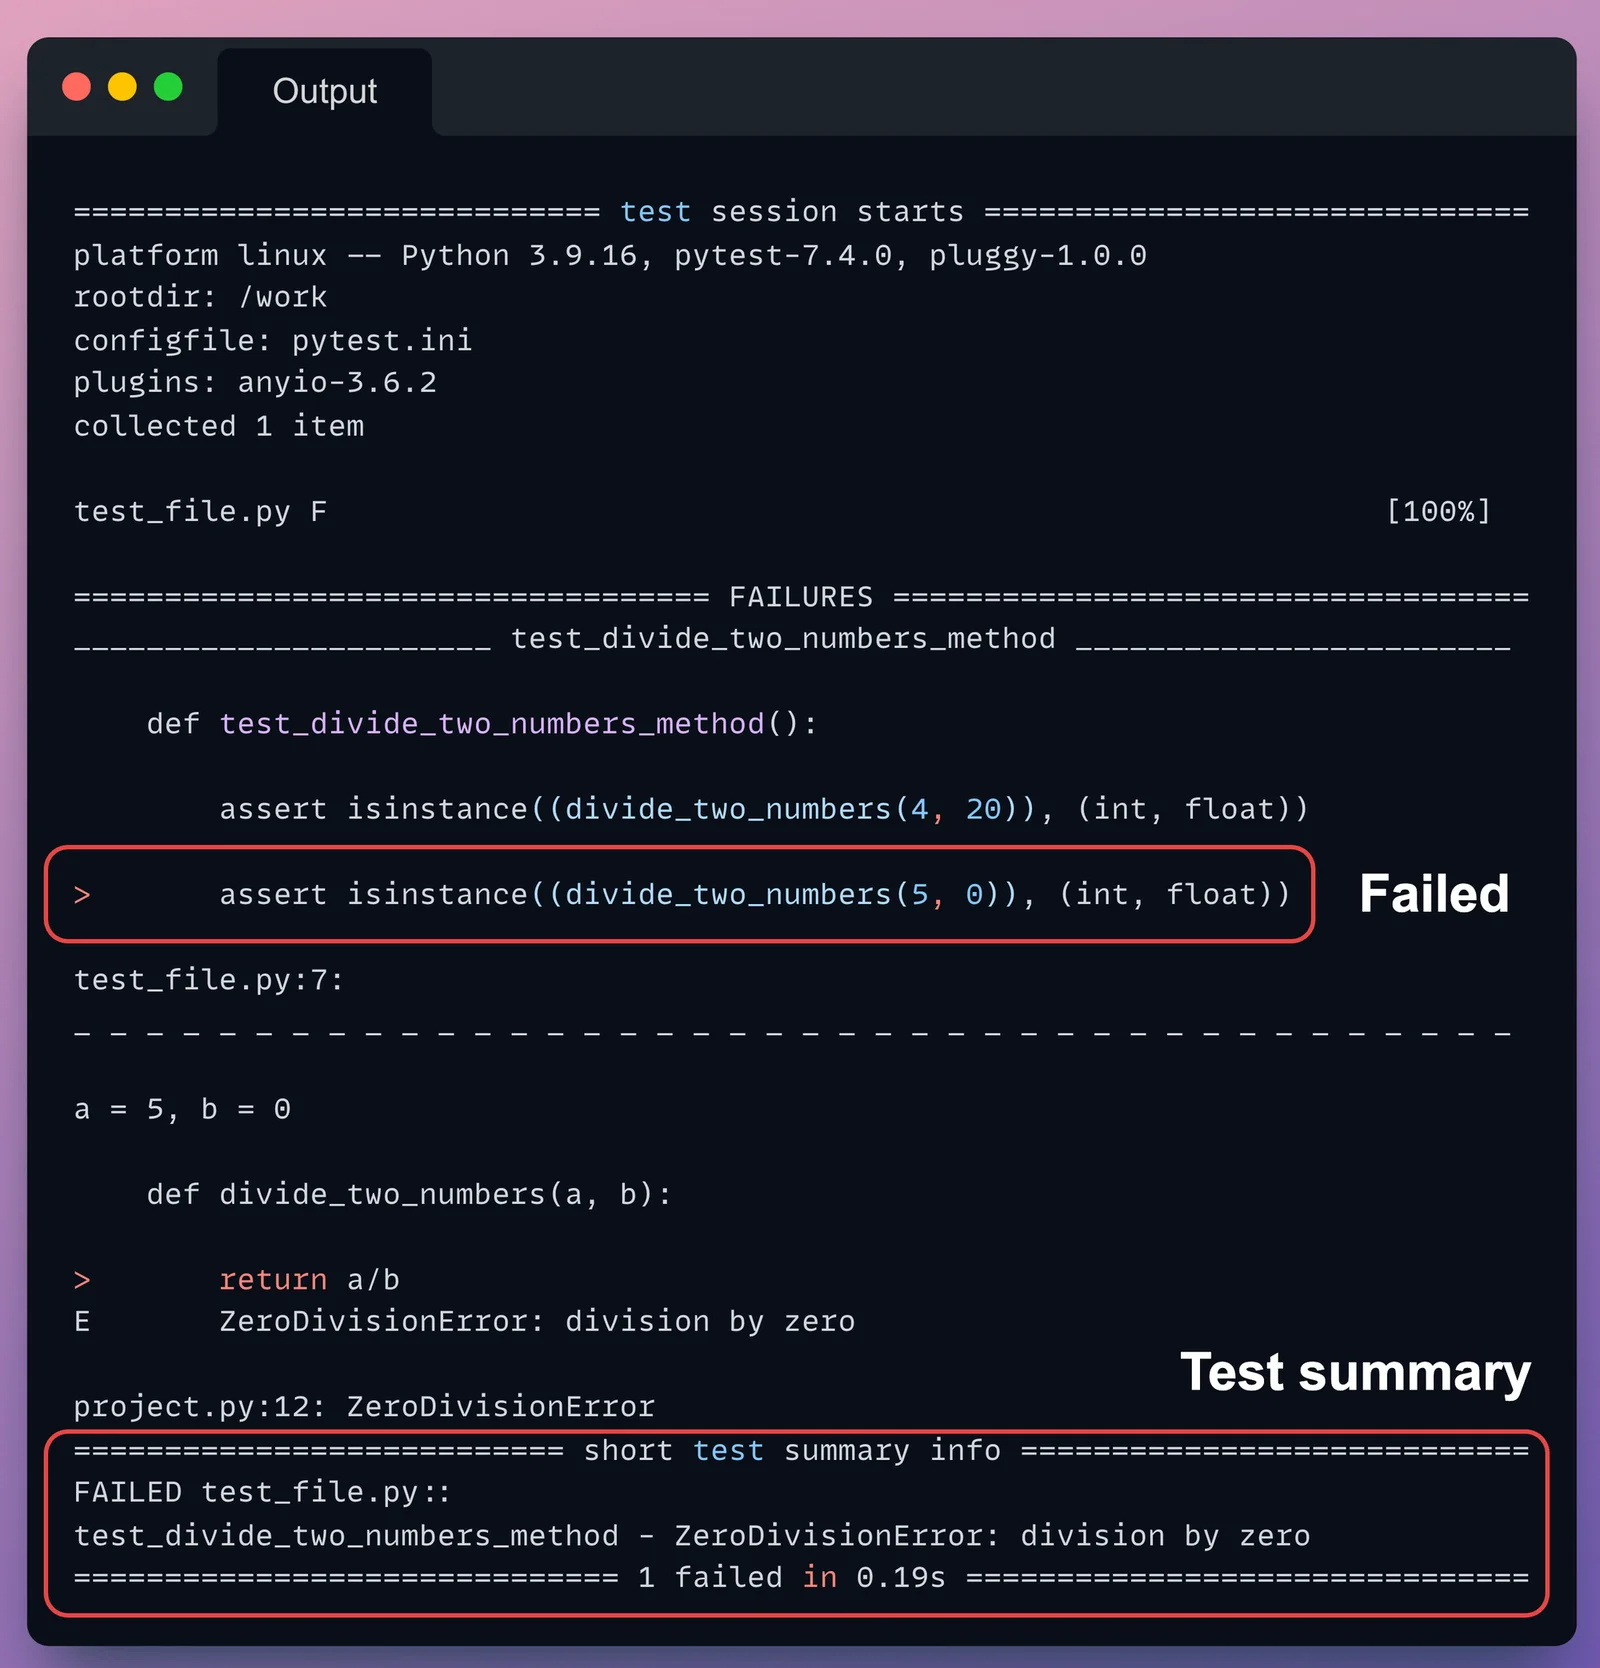
实施静默策略后,必须建立明确的验证清单以确保其可靠性。首先,运行全量测试套件,确认终端仅输出必要的失败摘要与最终统计,无冗余的打印或日志刷屏。其次,人为引入一个已知断言失败或运行时异常的用例,验证静默机制是否依然能完整打印Traceback、错误类型及触发位置,确保诊断信息未被误杀。常见避坑点包括:一是过度重定向,将全局sys.stdout指向空设备后未恢复,导致后续测试或框架钩子函数失效;二是误用quiet参数,部分框架的-q仅影响报告格式,不拦截代码内print,需配合日志配置使用;三是日志配置失效,若第三方库在模块加载时已初始化Logger,后续在测试中修改级别可能不生效,需在测试启动前通过conftest.py或setUp提前配置;四是CI环境行为差异,部分CI平台会强制捕获或合并输出流,导致本地静默效果在流水线中表现不一致,建议通过环境变量动态控制静默开关,并在CI配置中显式声明日志级别策略。