
游乐游手机版
首页/编程语言/文章详情

网络安全:容器安全与镜像漏洞扫描

时间:2026-10-10 14:56
从容器安全基础出发,梳理镜像漏洞扫描的核心流程、风险验证与修复方法,帮助读者建立从镜像构建、扫描、处置到上线验证的完整安全闭环,并避开常见误区。

理解容器安全与镜像漏洞风险

容器安全与传统主机安全存在本质差异。传统主机通常运行完整的操作系统,安全边界依赖主机防火墙、HIDS和系统级补丁;而容器共享宿主机内核,隔离性依赖命名空间与控制组,其安全边界更聚焦于镜像本身与容器运行时配置。镜像之所以会携带漏洞,是因为其本质是只读文件系统的分层叠加。每一层都可能引入风险:基础镜像若未及时更新,会继承系统级CVE;应用依赖包若版本过旧,会直接暴露已知漏洞;此外,Dockerfile中的配置不当以及运行时的权限提升会放大漏洞的实际危害。理解这四者的叠加关系,是构建容器安全防线的起点。只有明确风险来源,才能针对性地制定扫描与修复策略。
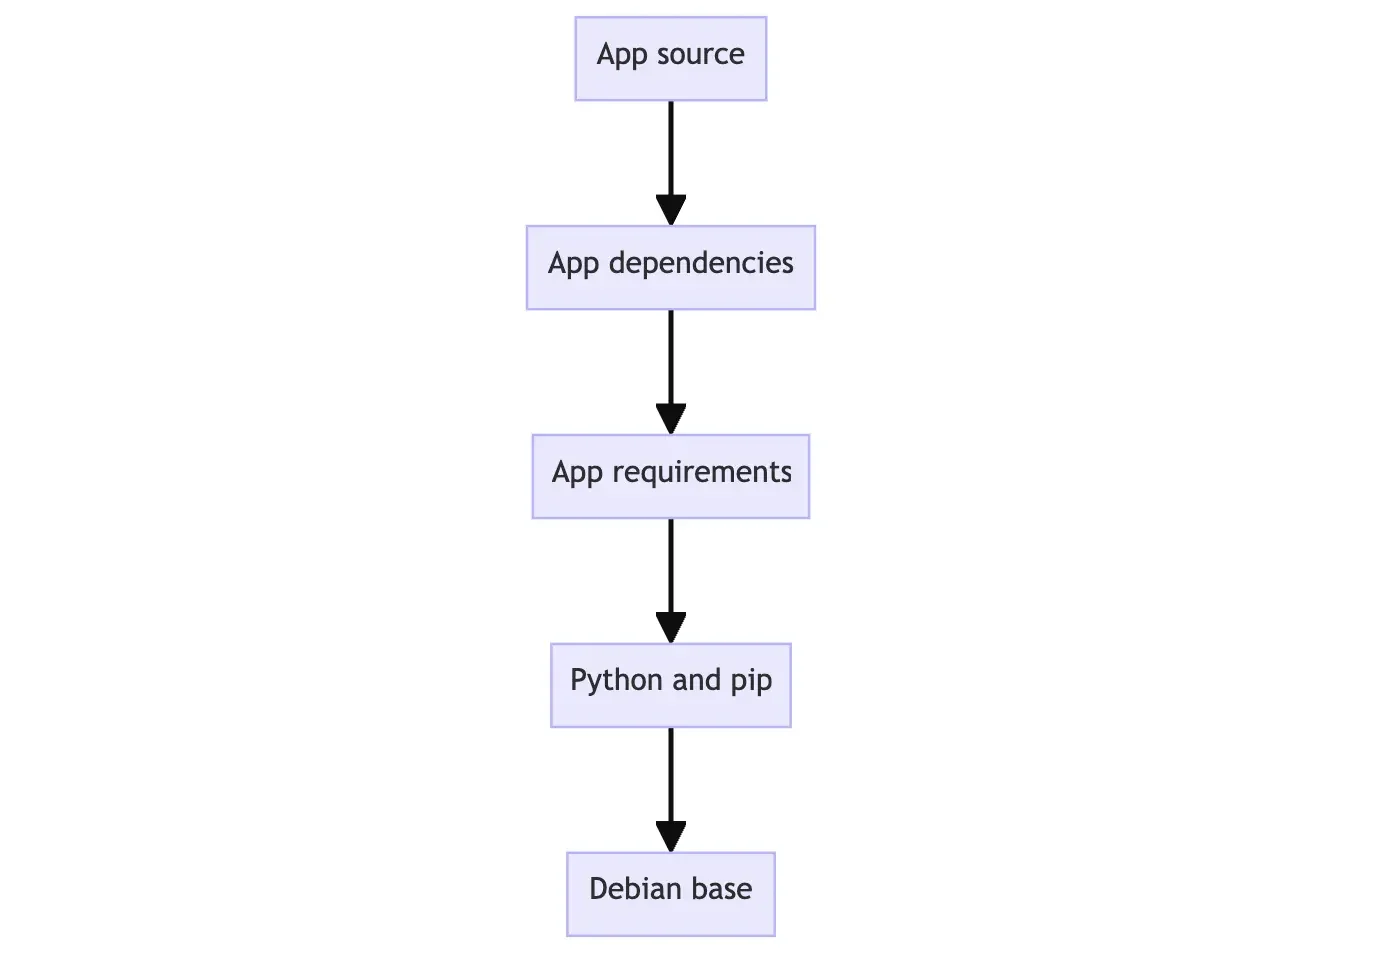
该节需要一张真实的容器安全架构或容器镜像分层示意配图,帮助读者理解风险来源。
Docker 官方文档展示容器镜像由应用源码、依赖、运行时和基础镜像等多层组成,可直观理解镜像层与潜在风险来源。

镜像漏洞扫描:从构建到结果分析

开展镜像漏洞扫描前,需确保扫描环境与目标镜像架构一致,并准备好离线漏洞数据库或配置可信的CVE数据源。主流扫描工具如Trivy、Grype或Clair各有侧重,Trivy因轻量高效常被集成至CI/CD流水线。执行扫描时,可通过命令如trivy image --severity HIGH,CRITICAL快速过滤高危结果。扫描报告会输出CVE编号、受影响组件、当前版本、修复版本及CVSS评分。理解CVE信息是关键:CVSS评分仅反映漏洞理论严重程度,不代表实际可利用性。例如,一个评分极高的远程代码执行漏洞,若仅存在于容器内未暴露的调试端口中,实际风险较低;反之,评分中等的漏洞若直接关联对外API且存在默认凭证,则需优先处置。区分理论高危与实际可利用,需结合网络拓扑与服务暴露面综合研判。
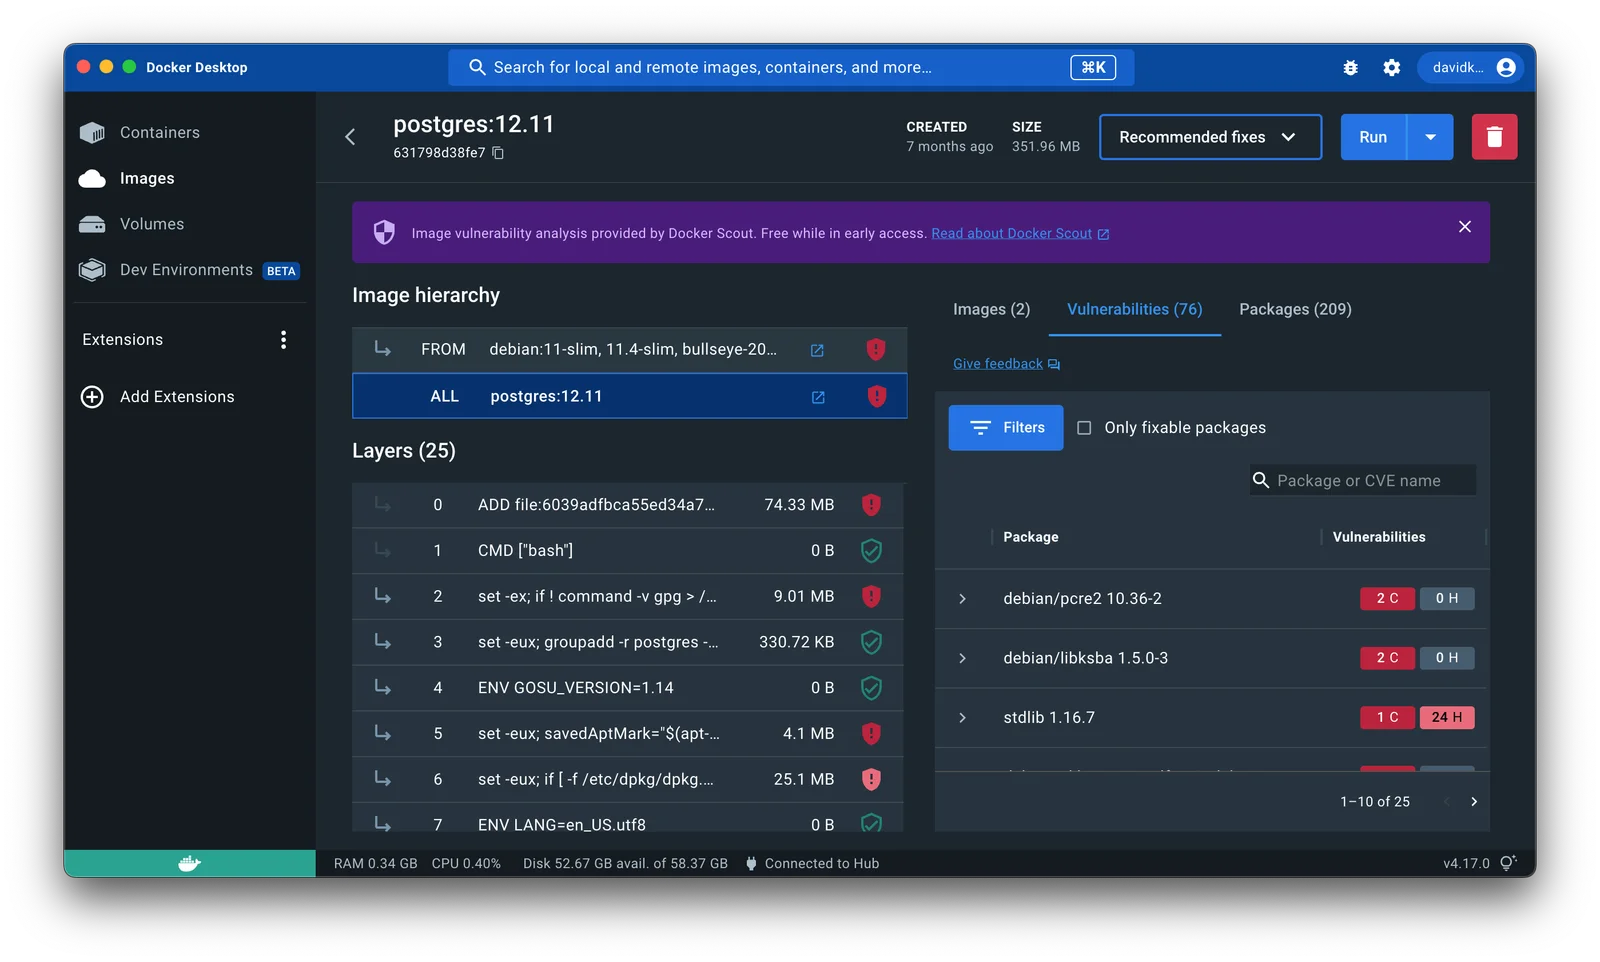
该节需要真实的容器镜像漏洞扫描工具终端或Web界面截图,展示扫描结果与CVE风险信息。
Docker Scout 官方界面展示镜像层、软件包及按严重程度排序的漏洞/CVE分析结果。

漏洞修复与安全验证

漏洞修复的核心在于切断风险链条。针对基础镜像漏洞,应在Dockerfile中明确指定带安全补丁的版本,例如将旧版Ubuntu替换为官方维护的Slim或Alpine变体。对于第三方依赖漏洞,需通过包管理器升级至官方修复版本,并在依赖配置文件中锁定安全版本号。完成代码与配置更新后,必须重新构建镜像并执行二次扫描,通过对比修复前后的CVE清单,确认目标漏洞已消除且未引入新的高危依赖。上线前验证环节同样不可或缺:建议在预发环境中部署修复后的镜像,结合动态应用安全测试与网络策略验证,确保服务功能正常且攻击面未扩大。只有将构建、扫描、修复、复扫与验证串联为自动化流水线,才能形成真正的安全闭环。
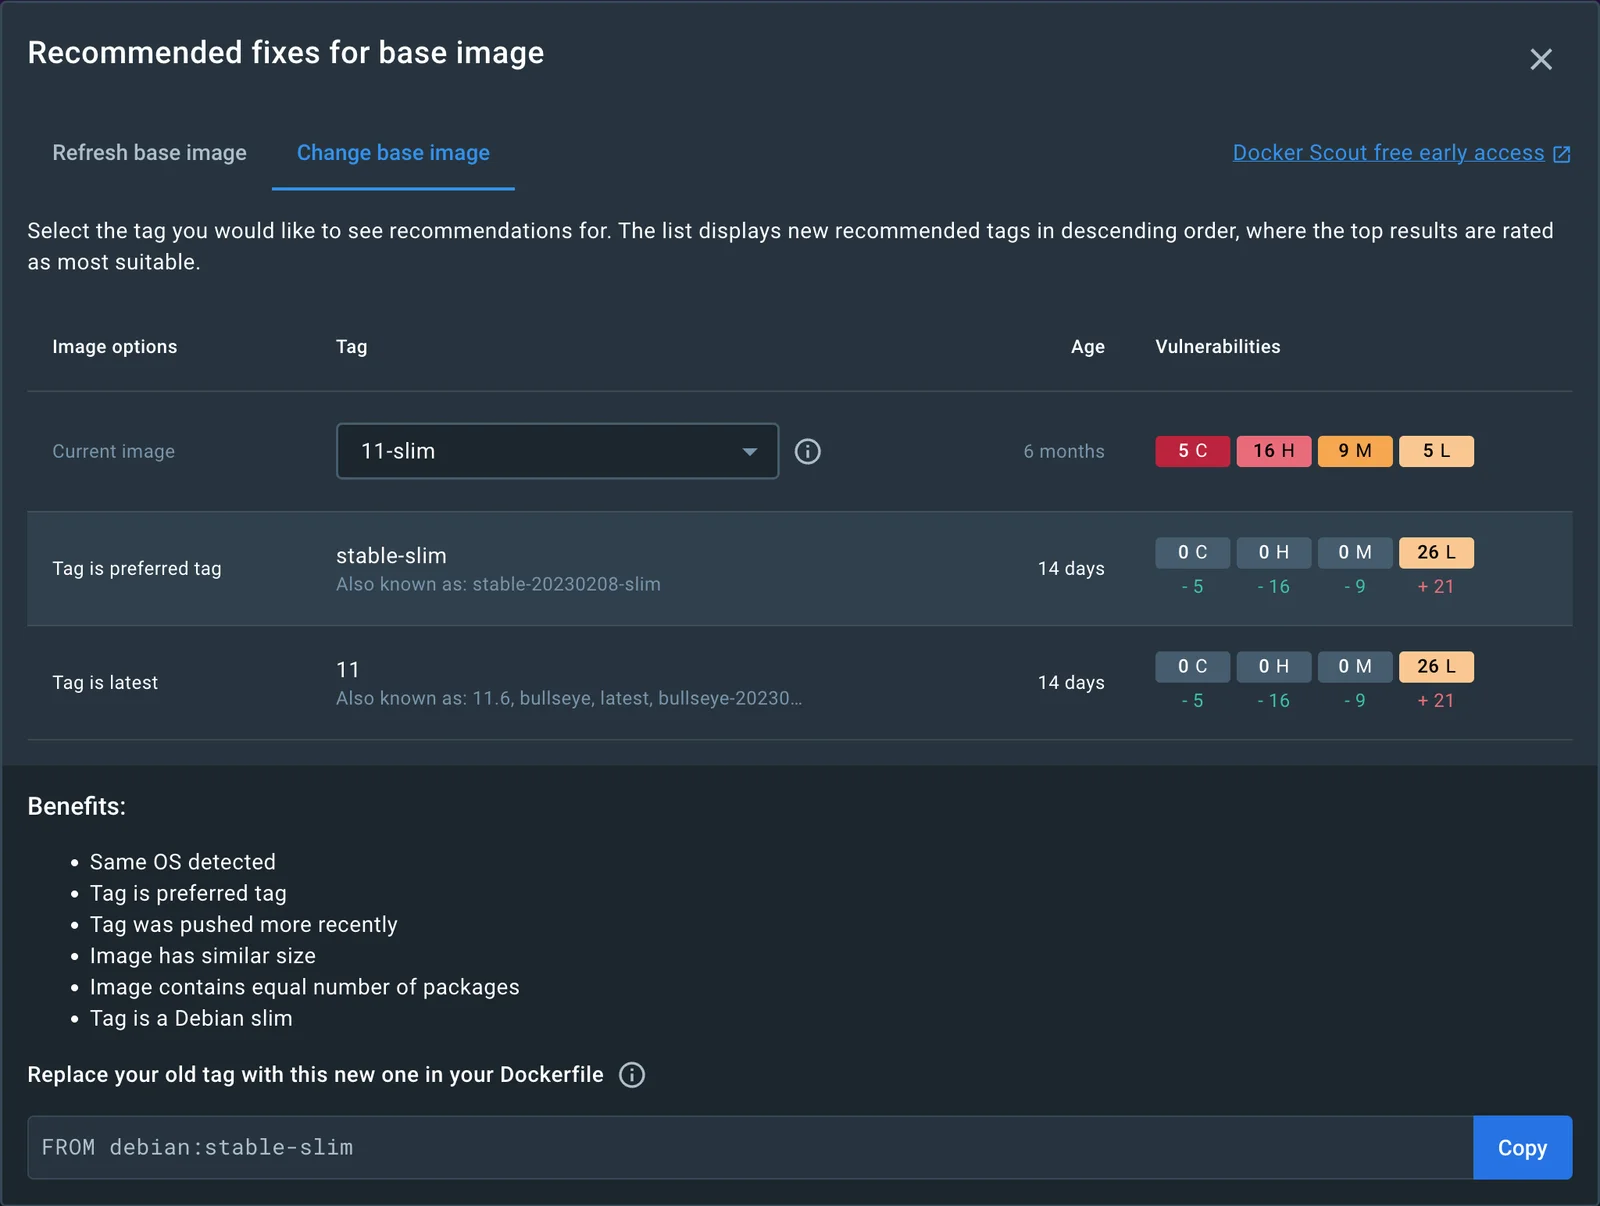
该节需要真实的镜像构建、漏洞修复前后扫描结果对比或CI/CD安全检查配图。
Docker Scout 官方界面展示通过更换或更新基础镜像降低漏洞数量的修复建议,可用于说明修复前后的安全验证思路。

常见避坑与持续治理

在容器安全实践中,常见误区往往导致防线形同虚设。许多团队仅扫描一次便认为万事大吉,却忽略了漏洞库每日更新与依赖链的动态变化;部分开发者盲目信任CVSS高分,忽视实际业务上下文,导致修复资源错配;更严重的是不固定基础镜像标签,致使构建结果不可控,或为了调试方便在镜像中预装不必要组件,直接扩大攻击面。此外,仅关注静态扫描而忽视运行时安全,会使容器在遭受逃逸攻击时毫无招架之力。要实现持续治理,必须建立常态化机制:在CI/CD中嵌入强制扫描门禁,阻断高危镜像推送至仓库;通过镜像准入控制器校验签名与漏洞阈值;结合漏洞管理平台建立SLA跟踪机制,按风险等级设定修复时限。唯有将安全左移并贯穿全生命周期,才能构建弹性可靠的容器安全体系。
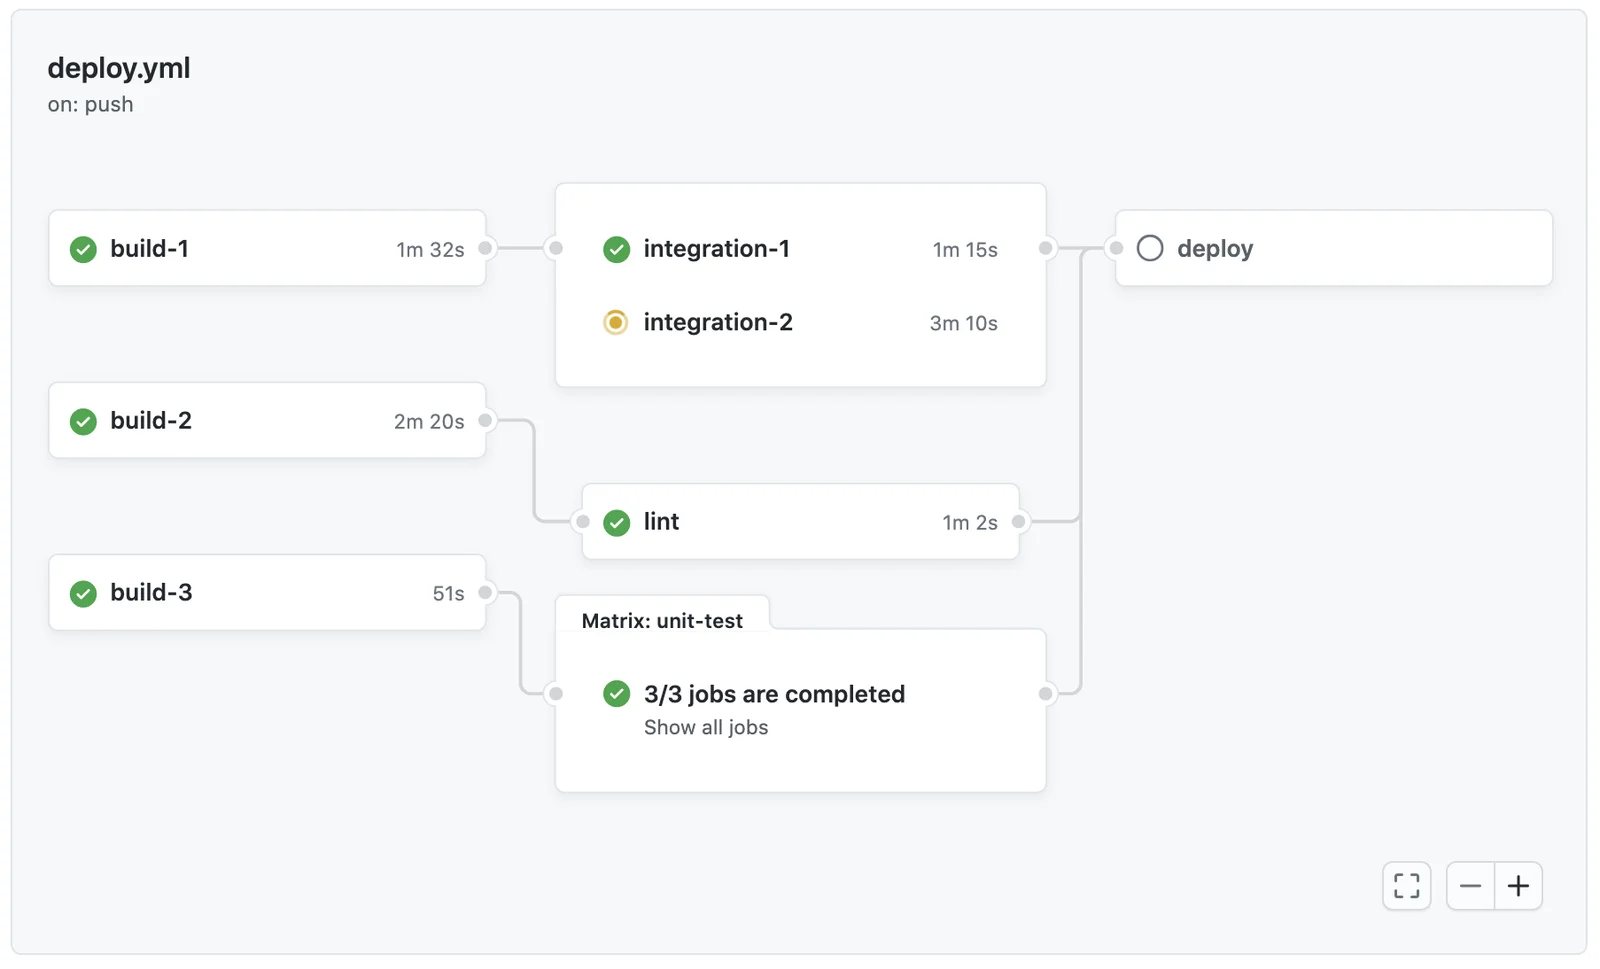
该节需要真实的容器安全CI/CD流水线或镜像准入检查场景配图,体现持续治理。
GitHub Actions 官方工作流图展示构建、集成测试、Lint、测试矩阵与部署之间的持续流水线关系,可用于说明持续安全检查与治理。
来源:workshop:5317d6ab0f834abb91c85f45e7939b46:site:2
上一篇Python上下文管理:with语句与__enter__/exit 下一篇Kubernetes 自动化运维:从 CRD 到 Operator 的完整实现路径
本站内容用于信息整理与展示,如有侵权或内容问题请及时联系处理。

相关推荐

补充同频道和同主题内容,方便继续浏览更多相关内容。

同类最新

继续查看同栏目最近更新的文章。

更多
35岁转行网络安全:从经验复用到实战落地的可行性评估
编程语言 · 2026-10-10

35岁转行网络安全:从经验复用到实战落地的可行性评估

35岁转行网络安全并非不可行,但核心在于将过往经验转化为安全领域的差异化优势。本文从岗位匹配度、技能学习顺序、实战验证闭环、求职策略及常见误区五个维度,提供一套可执行的转行评估框架与行动指南,帮助读者理性判断投入产出比,避开无效学习陷阱。

网络安全行业前景分析:技术演进与市场机遇
编程语言 · 2026-10-10

网络安全行业前景分析:技术演进与市场机遇

围绕2026年网络安全行业的发展变化,从市场需求、技术演进、细分赛道和企业落地四个层面展开,帮助读者理解行业增长逻辑、识别重点技术方向,并建立评估市场机遇与风险的基本框架。 OWASP China +2 IDC +2

2026网络安全求职全景:从岗位拆解到实战作品集构建
编程语言 · 2026-10-10

2026网络安全求职全景:从岗位拆解到实战作品集构建

本文基于2026年网络安全行业招聘趋势,深入剖析安全运维、攻防渗透、云安全等核心岗位的技术栈差异与能力侧重。文章不仅梳理了从基础网络知识到高级攻防演练的学习路径,更提供了“以终为始”的求职策略:通过拆解JD反向验证技能缺口,并指导如何将CTF经历、HomeLab实验转化为具有说服力的项目作品集,帮助

2024安全攻防实战:从勒索软件到AI治理的破局与重构
编程语言 · 2026-10-10

2024安全攻防实战:从勒索软件到AI治理的破局与重构

2024年的网络安全已从单纯的技术对抗演变为业务连续性的生死博弈。本文基于ENISA、微软及世界经济论坛的最新报告,深入剖析勒索软件的“双重勒索”演变、身份凭证成为首要攻击面的现状,以及生成式AI带来的攻防不对称性。文章进一步拆解企业如何从被动防御转向“发现-保护-检测-响应-恢复”的闭环体系,重点

网站编程AI工具测评:提升开发效率的辅助软件推荐
编程语言 · 2026-10-10

网站编程AI工具测评:提升开发效率的辅助软件推荐

围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。