
游乐游手机版
首页/编程语言/文章详情

JavaScript 闭包:从模块封装到现代替代方案

时间:2026-10-10 13:41
本文从闭包的作用域机制切入,演示如何利用 IIFE 实现模块模式与私有变量,并通过控制台交互验证状态持久性与访问边界。随后深入分析循环引用陷阱与内存管理问题,最后对比 ES Module 与 Class 私有字段,给出在当代 JavaScript 开发中关于闭包使用的取舍建议。

闭包本质:作用域链与变量持久化

闭包并非某种特殊语法,而是 JavaScript 函数与其定义时所在词法环境的绑定关系。当内部函数引用了外部函数的局部变量,且该内部函数被返回或传递到外部作用域执行时,闭包即告形成。根据常规垃圾回收机制,函数执行完毕后其局部变量应被销毁;但闭包维持了对该变量所在词法环境的引用,使得这些变量得以在内存中持久存在。例如,定义一个外部函数 createClosure,内部声明变量 count 并返回一个内部函数 increment。当调用 createClosure() 得到 fn 后,即使外部函数已执行完毕,fn() 依然能读取并修改 count 的值。这证明了作用域链的静态绑定特性:函数的作用域在定义时即已确定,而非调用时。通过控制台执行 const fn = createClosure(); fn(); 即可直观验证变量状态的延续性。
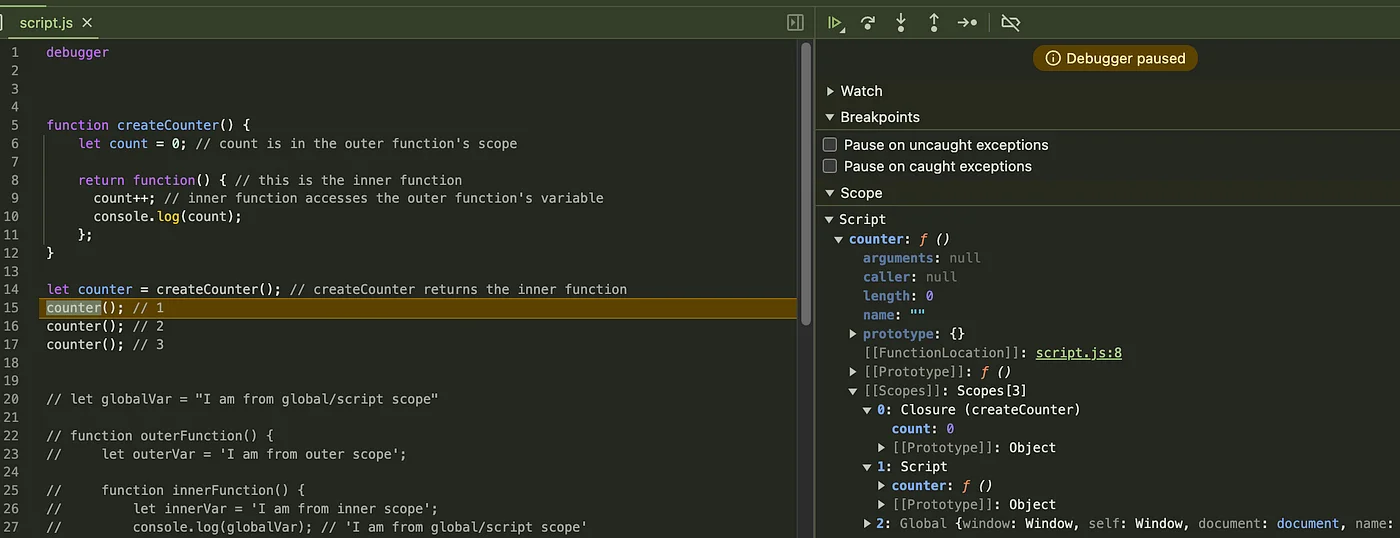
需要真实的JavaScript代码编辑器或浏览器开发者工具截图,展示外部函数返回内部函数及调用结果
代码编辑器展示外部函数返回内部函数,以及闭包对外部变量 count 的持续访问。

IIFE 模块模式:构建私有状态

立即调用函数表达式(IIFE)结合闭包是早期 JavaScript 实现模块模式的标准方案。该模式通过一个自执行函数创建独立的作用域,将不希望暴露的变量声明在函数内部,从而形成私有状态;随后通过返回一个对象,将需要对外提供的方法作为公开 API 暴露出去。以账户对象为例,在 IIFE 内部定义私有变量 balance 和辅助函数 validateAmount,返回对象仅包含 deposit、withdraw 和 getBalance 方法。外部代码无法直接通过 account.balance 读取或篡改余额,只能通过公开方法进行受控操作。这种设计严格遵循了信息隐藏原则,利用闭包将数据与操作绑定,有效防止了全局命名空间污染和意外覆写。代码结构清晰划分了内部实现与外部契约,为复杂应用的状态管理提供了基础范式。
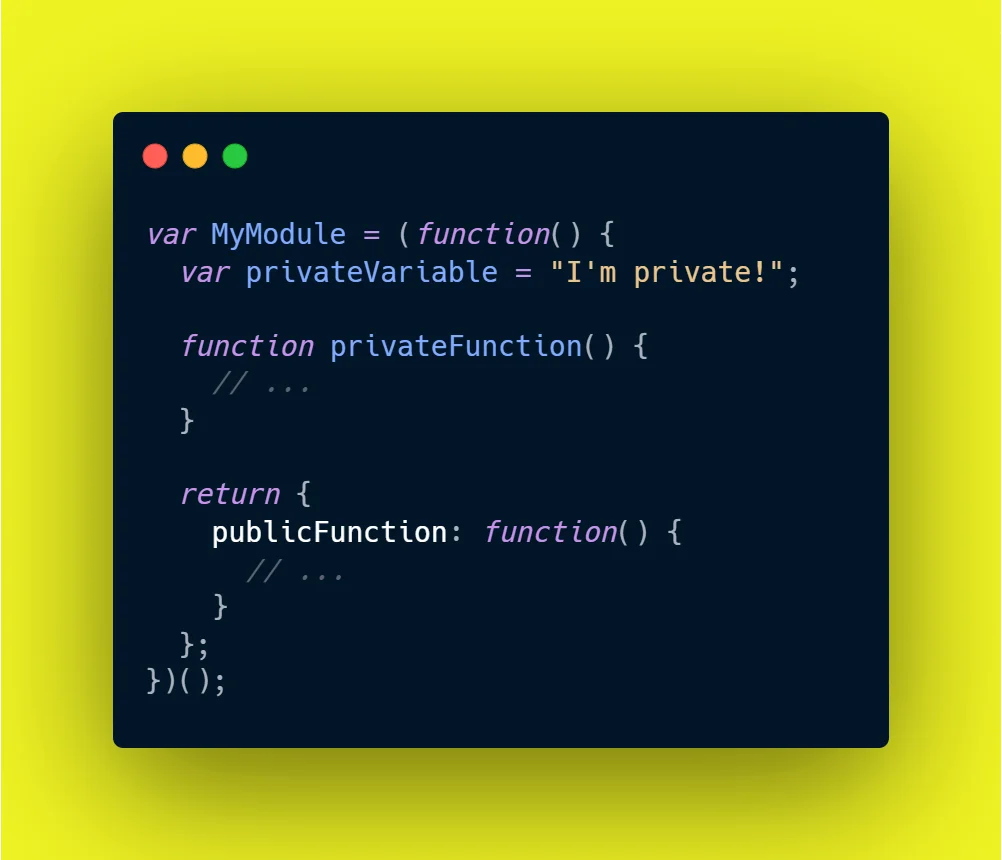
需要真实的JavaScript模块代码或开发者工具截图,清晰体现私有变量、公开方法和模块边界
IIFE 创建独立模块作用域,privateVariable 保持私有,同时返回公开方法。

封装验证:访问边界与状态保持

验证闭包封装效果最直接的方式是在浏览器开发者工具的控制台中进行交互式测试。首先尝试直接访问私有变量,如输入 account.balance,控制台将返回 undefined,证明词法作用域成功阻断了外部读取路径。接着调用公开方法,如 account.deposit(100),随后执行 account.getBalance(),控制台输出 100,表明状态通过闭包被正确维护。若连续多次调用 withdraw,余额会按预期递减,这验证了闭包引用的变量在多次调用间保持持久化而非重置。若通过同一 IIFE 创建多个实例,每个实例将拥有独立的词法环境,状态互不干扰;但若在模块顶层定义共享变量,则所有实例将共享该状态。通过断点调试观察作用域面板中的 Closure 节点,可以清晰看到被捕获的变量及其当前值,从而彻底理解访问边界与生命周期。

陷阱与现代替代:何时放弃闭包

尽管闭包模块模式功能强大,但在实际开发中极易陷入陷阱。最典型的是循环中的闭包问题:在 for 循环中使用 var 声明索引并创建异步回调时,所有回调会共享同一个最终值,需改用 let 或立即执行函数绑定当前值。此外,闭包会阻止垃圾回收器释放被引用的外部变量,若处理不当(如将大型 DOM 节点或数组长期保留在闭包中),将导致内存泄漏。随着 ECMAScript 标准的演进,现代 JavaScript 提供了更优雅的替代方案。ES Module 天然具备文件级作用域,通过 export 控制公开接口,无需手动包裹 IIFE;ES6 的 class 语法则引入了 # 私有字段,直接在语言层面实现真正的私有状态,避免了闭包带来的性能开销与调试困难。在构建现代应用时,推荐优先使用原生模块与类私有字段,仅在需要动态生成作用域或兼容旧环境时保留闭包模式。
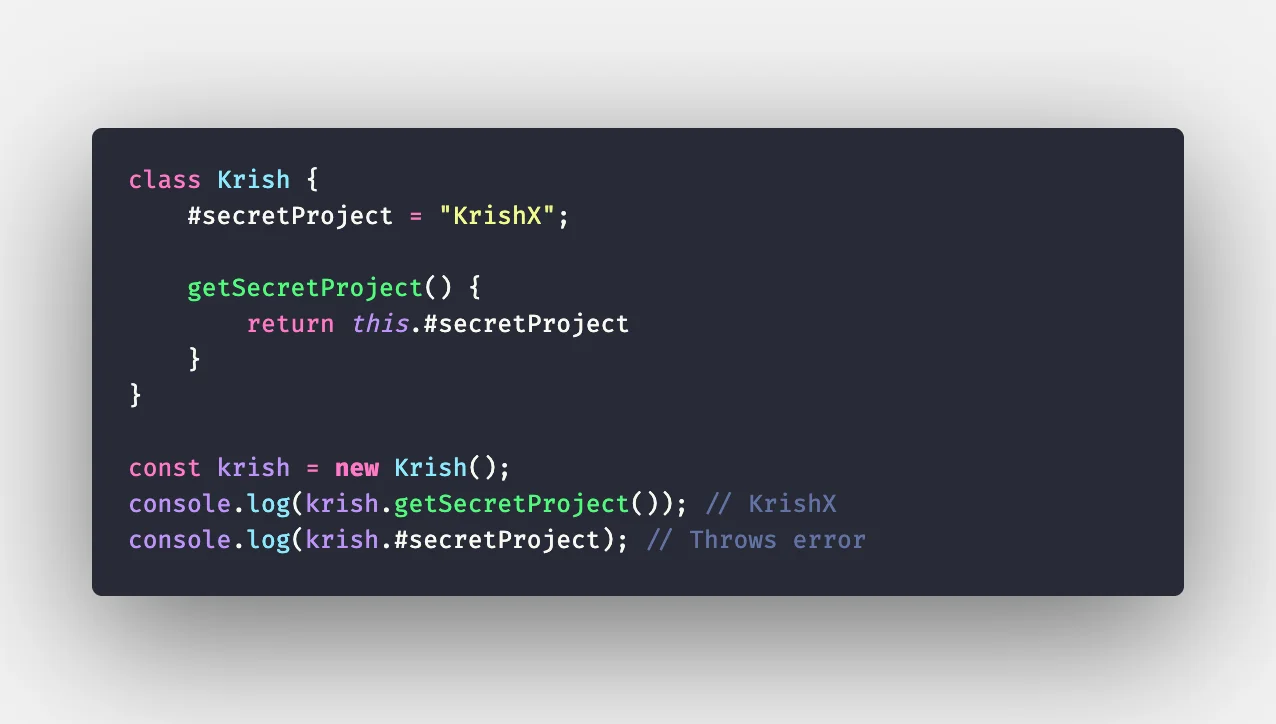
需要真实JavaScript代码对比图或编辑器截图,展示闭包模块、ES Module和class私有字段的典型写法
代码展示现代 JavaScript 的 class 私有字段 #secretProject、公开方法及外部访问私有字段的限制。
来源:workshop:41171581fcbe4fee8879561d1c5384ba:site:2
上一篇Python加密通信:ssl套接字与证书验证 下一篇Linux 日志轮转实战:logrotate 配置与压缩指南
本站内容用于信息整理与展示,如有侵权或内容问题请及时联系处理。

相关推荐

补充同频道和同主题内容,方便继续浏览更多相关内容。

同类最新

继续查看同栏目最近更新的文章。

更多
35岁转行网络安全:从经验复用到实战落地的可行性评估
编程语言 · 2026-10-10

35岁转行网络安全:从经验复用到实战落地的可行性评估

35岁转行网络安全并非不可行,但核心在于将过往经验转化为安全领域的差异化优势。本文从岗位匹配度、技能学习顺序、实战验证闭环、求职策略及常见误区五个维度,提供一套可执行的转行评估框架与行动指南,帮助读者理性判断投入产出比,避开无效学习陷阱。

网络安全行业前景分析:技术演进与市场机遇
编程语言 · 2026-10-10

网络安全行业前景分析:技术演进与市场机遇

围绕2026年网络安全行业的发展变化,从市场需求、技术演进、细分赛道和企业落地四个层面展开,帮助读者理解行业增长逻辑、识别重点技术方向,并建立评估市场机遇与风险的基本框架。 OWASP China +2 IDC +2

2026网络安全求职全景:从岗位拆解到实战作品集构建
编程语言 · 2026-10-10

2026网络安全求职全景:从岗位拆解到实战作品集构建

本文基于2026年网络安全行业招聘趋势,深入剖析安全运维、攻防渗透、云安全等核心岗位的技术栈差异与能力侧重。文章不仅梳理了从基础网络知识到高级攻防演练的学习路径,更提供了“以终为始”的求职策略:通过拆解JD反向验证技能缺口,并指导如何将CTF经历、HomeLab实验转化为具有说服力的项目作品集,帮助

2024安全攻防实战:从勒索软件到AI治理的破局与重构
编程语言 · 2026-10-10

2024安全攻防实战:从勒索软件到AI治理的破局与重构

2024年的网络安全已从单纯的技术对抗演变为业务连续性的生死博弈。本文基于ENISA、微软及世界经济论坛的最新报告,深入剖析勒索软件的“双重勒索”演变、身份凭证成为首要攻击面的现状,以及生成式AI带来的攻防不对称性。文章进一步拆解企业如何从被动防御转向“发现-保护-检测-响应-恢复”的闭环体系,重点

网站编程AI工具测评:提升开发效率的辅助软件推荐
编程语言 · 2026-10-10

网站编程AI工具测评:提升开发效率的辅助软件推荐

围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。