理解 SSL/TLS 与 Python ssl 套接字
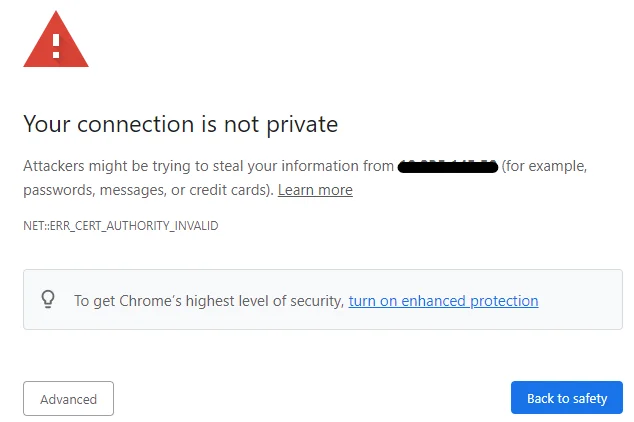
传统的 TCP 套接字以明文传输数据,极易遭受中间人窃听或篡改。引入 TLS(传输层安全协议)后,通信双方会在 TCP 之上建立加密通道。Python 的 ssl 模块通过 ssl.SSLContext 对象封装了 TLS 协议栈,负责管理加密算法、证书加载与握手逻辑。服务端需持有由受信任 CA 签发的证书及对应私钥,客户端则需验证该证书的真实性与有效性。标准流程为:客户端发起连接,服务端返回证书,客户端校验证书链、有效期及域名匹配,随后协商密钥并建立加密隧道。绝对不应在生产环境中直接关闭证书验证(如设置 CERT_NONE),因为这将使通信退化为明文,彻底丧失 TLS 防中间人攻击的核心价值,导致敏感数据暴露。
配置服务端与客户端的安全 SSLContext
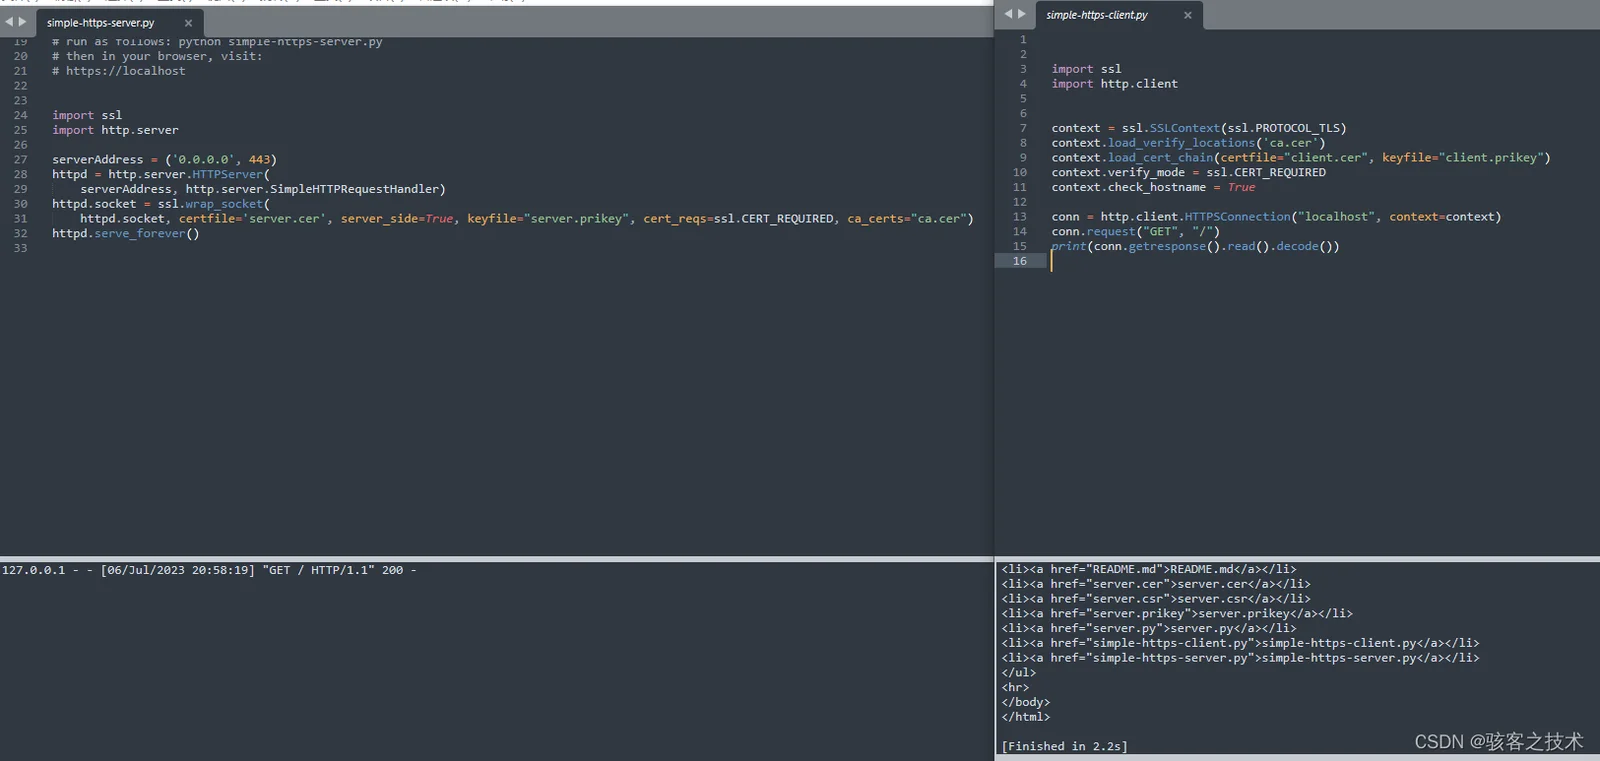
在 Python 中构建安全的 TLS 通信,核心在于正确配置 ssl.SSLContext。服务端通常使用 ssl.create_default_context(ssl.Purpose.CLIENT_AUTH) 创建上下文,并通过 context.load_cert_chain(certfile="server.crt", keyfile="server.key") 加载证书与私钥。私钥必须严格保护权限(如 chmod 600),防止泄露。客户端则应调用 ssl.create_default_context(ssl.Purpose.SERVER_AUTH),该函数默认启用最高安全级别的协议与密码套件,并自动加载系统受信任的根证书库。若需指定自定义 CA,可使用 context.load_verify_locations(cafile="ca.crt")。配置完成后,通过 context.wrap_socket(sock, server_hostname="example.com") 将原始 TCP 套接字包装为 TLS 套接字。其中 server_hostname 参数至关重要,它用于 SNI 扩展及后续的证书主机名校验,确保连接目标与证书声明一致。
建立连接并验证证书是否真正生效
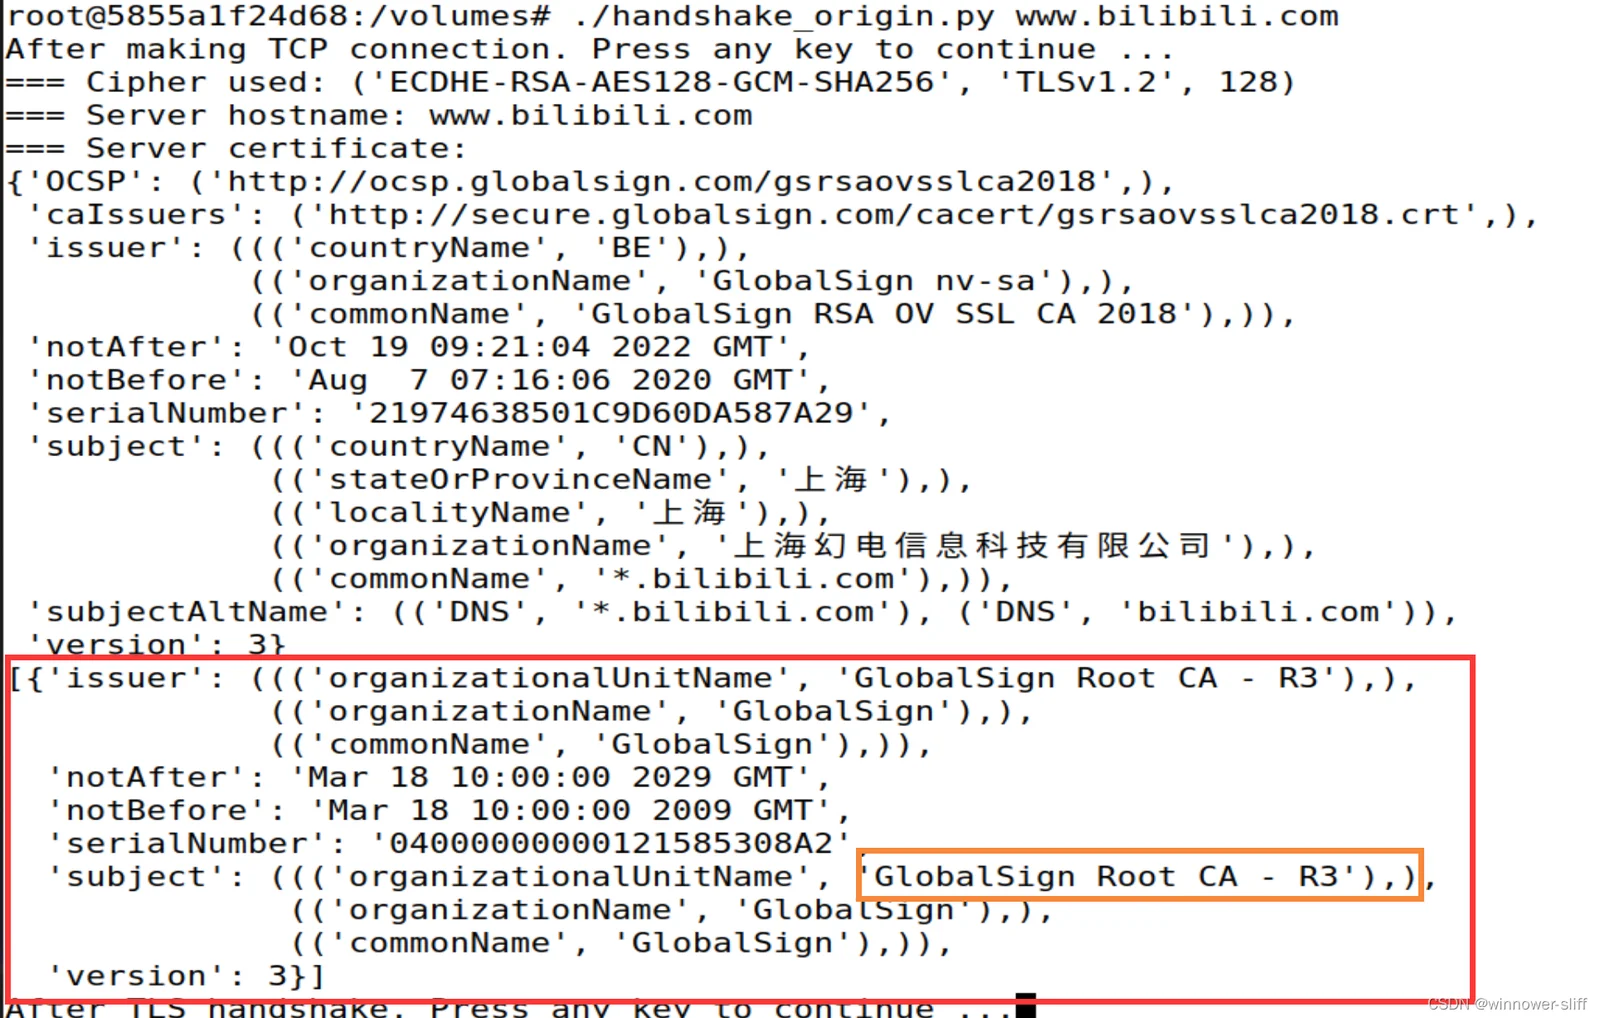
完成上下文配置后,服务端调用 bind() 与 listen() 进入监听状态,客户端发起 connect() 触发 TLS 握手。握手成功后,双方即可通过 send() 与 recv() 进行加密数据收发。为验证加密是否真正生效,可在客户端连接后调用 tls_sock.version() 获取协商的 TLS 版本(如 TLSv1.3),使用 tls_sock.cipher() 查看当前密码套件,并通过 tls_sock.getpeercert() 提取对端证书详情。若需严格校验主机名,应确保 server_hostname 参数与证书 CN/SAN 字段完全匹配。TLS 分为单向与双向验证:单向 TLS 仅服务端提供证书,客户端验证服务端身份;双向 TLS(mTLS)则要求客户端也加载证书,服务端通过 context.verify_mode = ssl.CERT_REQUIRED 强制校验客户端证书,常用于零信任架构或内部微服务通信,确保双方身份均经过密码学认证。
证书验证常见报错与安全避坑
实际部署中常遇 ssl.SSLCertVerificationError: CERTIFICATE_VERIFY_FAILED。排查需分步进行:若提示 hostname mismatch,说明连接地址与证书 SAN/CN 不符,应修正 DNS 或重签证书;若提示 certificate has expired,需更新证书或检查服务器时间同步;若提示 unable to get local issuer certificate,则表明客户端未加载完整证书链或根 CA 不受信任,需通过 load_verify_locations 补充中间证书。生产环境严禁使用 ssl.CERT_NONE 或设置 check_hostname=False 作为临时修复手段,这会直接引入中间人攻击风险。正确做法是完善证书链分发、使用 Let's Encrypt 等自动化续签工具,并严格限制私钥访问权限(如仅 root 可读)。定期使用 openssl s_client 或 Python 脚本扫描证书有效期与协议版本,可提前规避安全断连。