
一次 Pull Request 修改了 openapi.yaml。CI 检查全部通过:接口定义/规范本身有效,Lint 也没有报错,还有两位评审人员完成了审批。可三天后,移动端客户端开始因为空指针异常而崩溃,原因是一个原本存在的响应字段不见了。没有人是刻意删掉它的,只是在一次重构中,有人重命名了某个属性,而代码评审阶段没有任何人注意到这个细节。
问题正出在这里:这类风险,普通验证器通常根本发现不了。即使接口定义/规范在语法和格式上完全合法,依然可能把所有依赖它的调用方一起“带崩”。想要真正识别这种风险,最可靠的方法只有一个:把新的接口定义/规范与即将被替换的旧版本逐项比较,然后反复追问一句——这次改动,会不会让昨天还能正常工作的客户端,今天突然出问题?这一步对比,就是 OpenAPI diff。把它作为合并门禁(merge gate)接入 CI,往往是 API 仓库里最值得增加、投入产出比最高的一项质量检查。
OpenAPI diff 到底在对比什么
OpenAPI diff 接收两个接口定义/规范(也就是 base 和 head),并输出它们之间的差异。Base 通常是目标分支上的接口定义/规范,也就是当前已发布或已上线的版本;Head 则是你的 Pull Request 中提议变更后的接口定义/规范。一个优秀的 diff 工具,不会像 git diff 那样只展示文本层面的不同。它理解 OpenAPI 的结构,因此能区分普通编辑与真正会破坏 API 契约的变更。
关键差别就在这里。某些改动属于增量式变更,通常是安全的:
- 添加一个新的可选请求 parameter
- 添加一个新的响应字段
- 添加一个全新的接口
- 在请求 body 中添加一个新的枚举值
面对这些变化,现有客户端通常仍然可以正常工作。它们继续发送一直在发送的数据,也继续读取一直在读取的字段。而另外一些变化则属于向后不兼容的修改,这类变更才是最危险、最容易引发线上故障的:
- 删除客户端依赖读取的响应字段
- 重命名属性(对客户端来说,实质上等同于删除旧字段再新增新字段)
- 将原本可选的 parameter 改成必填
- 收窄类型,例如将
string改为integer - 删除客户端可能发送的枚举值
- 删除一个接口或 HTTP 方法
OpenAPI diff 工具的职责,就是扫描两个文档中的每一条路径、每个 parameter、每个数据模型以及每个响应,并把每一项变更归类到上述类型中。这种分类能力,正是它真正的价值所在。原始的行级 diff 往往会把一个被删除的 required 字段淹没在几十行格式化调整中;而结构化 diff 会直接把它标记为破坏性变更,并明确指出它出现在哪个接口路径下。
如果你想进一步理解,为什么某些变更会破坏 API 契约,而另一些不会,那么关于如何在大规模场景下进行 API 版本控制与废弃治理的指南,已经系统解释了这些兼容性规则。Diff 工具的意义,就是把这些规则自动化执行,而不是把希望寄托在评审人员恰好能记住所有细节上。
oasdiff:开源的主力工具
oasdiff 是多数团队在做 OpenAPI diff 时的首选开源工具。它是一个单独的 Go 二进制文件,运行速度快,并且就是为识别 API 破坏性变更而设计的。它支持读取 OpenAPI 3.0 和 3.1 文档,并根据你期望的输出结果提供多个子命令。
最常用的三个子命令包括:
diff:报告两个接口规范之间的完整差异。breaking:仅报告向后不兼容的变更。changelog:生成一份人类可读的列表,列出所有重大变更(无论是否为破坏性变更)。
对于合并门禁来说,breaking 是最关键的子命令。你只需要把它指向基线接口规范(base spec)和当前分支接口规范(head spec):
oasdiff breaking base-openapi.yaml head-openapi.yaml --fail-on ERR
base-openapi.yaml 表示来自目标分支的接口规范,而 head-openapi.yaml 是 pull request 中待合并的接口规范。breaking 子命令只会输出不兼容的 API 变更。--fail-on ERR 参数则把它变成真正的门禁:一旦检测到被归类为 ERR 级别的改动,命令就会以非零状态码退出。对于 CI 系统来说,非零退出码就是标准的失败信号。
这个严重性分级机制值得提前理解清楚。oasdiff 会把破坏性变更划分为不同等级:ERR 属于高严重级别,通常意味着这类改动会直接导致客户端出错;WARN 则表示可能影响部分客户端,是否真的会出问题,取决于具体客户端的实现方式;而 INFO 更多是提示性信息。实践中,边界怎么划分,可以根据团队的兼容性要求来设置。比如,--fail-on ERR 只会拦截那些明确会造成破坏的改动;而 --fail-on WARN 则更加严格,连潜在存在兼容性风险的变化也会一并阻止。
如果你需要的是一份便于阅读的变更摘要,用于 changelog 或 PR 评论,而不仅仅是一个简单的通过/失败结果,那么使用 changelog 子命令会得到更友好的输出:
oasdiff changelog base-openapi.yaml head-openapi.yaml
oasdiff 还有一些非常实用的细节能力。它支持在 path 参数重命名时进行智能接口匹配,因此当路径结构的其他部分完全一致时,它不会把 {userId} 改成 {id} 错判为“先删除再新增”。它还可以在对比前合并 allOf 数据模型,减少继承关系带来的噪音。另外,它支持纯文本之外的多种输出格式:通过输出参数可以生成 HTML、JSON、YAML 和 Markdown,这让结果接入 CI 注释系统或生成自动化 changelog 都非常方便。作为一个只需几分钟就能接入流水线、同时对 API 破坏性变更判断又足够严格的工具,它几乎没有明显短板。
openapi-diff:JVM 替代方案
如果你的技术栈本身已经建立在 JVM 之上,那么 OpenAPITools/openapi-diff 是一个非常实际的替代方案,也同样值得纳入选型范围。它是一款基于 Ja va(Ja va 8 及以上)的工具,可以比较两个 OpenAPI 3.x 接口规范,并将差异渲染为 HTML、Markdown、AsciiDoc、JSON 或控制台文本。你既可以直接运行构建好的 jar 包,也可以通过 Ma ven、Homebrew 或 Docker 镜像来使用它,因此能较为轻松地适配不同构建环境。
它的对比粒度覆盖 parameter、响应、接口以及 HTTP 方法,并且清晰划分了大家最关注的边界:哪些修改保持向后兼容,哪些修改会破坏向后兼容性。其 CLI 也非常直观:
openapi-diff old-openapi.yaml new-openapi.yaml --fail-on-incompatible
--fail-on-incompatible flag 会在修改破坏向后兼容性时返回非零退出码,这正是你希望在 CI 中设置的阻断行为。如果你希望任何改动都触发失败,可以使用更严格的 --fail-on-changed;如果你只是想得到一个适合脚本处理的简单状态结果,可以使用 --state 模式,它只会输出 no_changes、compatible 或 incompatible。
它的一个明显优势是渲染后的报告输出。HTML 和 Markdown 格式的结果通常都很整洁、清晰且细致,因此当你需要的是一份真正给人看的 API diff 报告,而不仅仅是一个 CI 退出码时,openapi-diff 会是很不错的选择。它的代价则在于对 JVM 运行环境的依赖,以及相较于 Go 二进制工具更重的启动成本。如果你的团队本来就在使用 Ja va,这几乎不算成本,可以直接无缝接入;如果不是,那么 oasdiff 往往会是更轻量的方案。无论选择哪一个,它们都能有效识别 API 破坏性变更;最重要的是选一个与你现有运行时环境更匹配的工具。
将 diff 接入 CI 作为合并卡点
手动执行 diff 并不能真正防止问题发生,因为只要某一次忘记运行,破坏性变更就仍然可能被发布出去。真正的卡点必须放进 CI/CD 流水线,并在每一个修改了接口规范的 pull request 上自动触发。
在 CI 中,一个常见难点是:你需要同时拿到规范的两个版本,即目标分支上的 base 版本,以及当前 PR 中的 head 版本。检出 PR 可以得到 head 版本,而 base 版本则可以直接从 git 历史中提取出来,无需额外执行第二次检出:
name: openapi-diffon:pull_request:paths:- "openapi.yaml"jobs:breaking-changes:runs-on: ubuntu-lateststeps:- uses: actions/checkout@v4with:fetch-depth: 0- name: Get base specrun: git show origin/${{ github.base_ref }}:openapi.yaml > base-openapi.yaml- name: Install oasdiffrun: |curl -fsSL https://raw.githubusercontent.com/oasdiff/oasdiff/main/install.sh | sh- name: Diff for breaking changesrun: oasdiff breaking base-openapi.yaml openapi.yaml --fail-on ERR
这里有几个非常关键的细节。fetch-depth: 0 会拉取完整历史,确保 git show 能访问到基线分支。git show origin/ 这行命令会读取目标分支上现有的接口规范,并将其写入文件,不需要额外克隆仓库。paths 过滤器意味着只有当规范文件真的发生变化时,这个任务才会运行,因此不会让无关的 PR 承担额外开销。最后一步就是实际的合并门禁:如果 oasdiff breaking 发现了 ERR 级别的变更,它就会以非零状态码退出,任务随即变红(失败),并且在任何人点击合并之前,PR 上都会明确显示检查未通过。
开发者因此可以在代码还处于 review 阶段时,就精准看到究竟是哪一项改动破坏了兼容性,以及问题出现在什么路径下。这就是 OpenAPI diff 最大的价值:在修复成本最低的时刻,提前捕获兼容性中断,而不是等到用户提交崩溃报告之后再被动排查。
当然,并不是所有破坏性变更都代表错误。有些场景下,你确实是在发布一个经过规划的大版本,这类中断是有意为之。更推荐的做法是:默认一律拦截,再为特例提供显式覆盖机制,例如给 PR 增加特定标签、在 info.version 中提升版本号,或者走一个单独且经过批准的工作流。这样一来,每一次兼容性中断都必须是某个人明确做出的决定,而不是一次无意漏过的疏忽。API 版本策略相关指南会更深入地说明:什么时候破坏性变更值得引入新的主版本,什么时候又应该尽量避免。
Diff 无法弥补的差距
这也是前面所有工具共同的局限,而且是一个非常重要的局限。Diff 只是在比较两个文件。它只能告诉你:新的文档相对于旧的文档,是否依然保持向后兼容;但它无法回答另一个更现实的问题——你当前正在运行的服务,是否真的与其中任意一个文档保持一致。
这属于另一种失效模式,也是生产环境里最棘手的问题之一。规范中明明承诺会返回 created_at 字段,但实际实现可能在三个迭代之前就已经悄悄不再返回它了。规范写着某个接口会返回 200,但在线上某些没人覆盖过的分支情况下,服务实际却会返回 500。由于两个版本的规范文档本身完全一致,所以 diff 检查会全部通过。然而问题在于,文档契约与真实代码并不一致。静态 diff 无法发现这一点,因为它从头到尾都没有真的调用过 API。
要弥补这部分空白,就必须针对运行中的 API 执行契约测试,而不仅仅是对契约文档做 diff。你需要依据接口规范生成测试,在真实运行的服务上执行这些测试,并断言实际响应与文档中定义的数据结构保持一致。这就是契约测试的意义:它可以在“你写下的文档”和“你实际发布的服务”之间,捕获那些隐藏的不一致。
使用 Apifox 和 Apifox CLI 填补这一空白
Apifox 正是围绕这一闭环能力设计的,因此它是 diff 步骤的天然搭档,而不是替代者。你可以把 OpenAPI 规范导入或同步到 Apifox 项目中,随后 Apifox 就能直接基于规范生成测试场景,其中断言来源于接口数据模型本身。这些测试会验证实际响应是否与文档定义的类型、必填字段和状态码一致。你还可以通过可视化方式构建和维护这些测试场景,而不需要手工维护一套平行的测试脚本,从而避免每次契约变化后脚本与真实规范逐渐脱节。
由于 Apifox 把设计、mock 和测试放在同一个工作区内,因此接口规范可以始终作为这些环节的唯一事实来源。你可以下载 Apifox 并导入现有规范,在自己的 API 项目中亲自体验这套闭环流程。如果你还在思考如何更好地跨版本管理接口规范,那么关于使用 Git 管理 OpenAPI 规范版本的教程,也能与这套工作流很好地配合。
Apifox CLI 则是在流水线中以无头(headless)方式执行这些测试场景的工具。它以 npm 包的形式提供:
npm install -g apifox-cli
你可以通过测试场景 ID 运行测试,将其指向待验证环境,并生成适合 CI 消费的报告:
apifox run --access-token $APIFOX_ACCESS_TOKEN -t
访问令牌用于对执行过程进行身份验证,应保存在 CI 的机密(secret)中,绝不能写进已提交到仓库的文件里。-t 参数用于指定测试场景,-e 用于选择执行环境,而 -r junit,cli 会同时输出机器可读的 JUnit XML,供 CI 仪表盘展示,以及适合阅读的终端输出,方便查看构建日志。你也不需要手动猜这些 ID:直接在 Apifox 的测试场景 CI/CD 标签页中复制完整命令即可,里面已经自动填好了实际的测试场景和环境 ID。如果你希望了解全部可用参数,可以查阅完整的 CLI 指南,或者直接运行 apifox run --help 查看详细说明。
这种门禁机制与 diff 的原理是一样的。当断言失败时,也就是实时响应不再符合 API 契约时,apifox run 会以非零状态码退出。CI 会读取这个退出码,将对应步骤标记为失败,并阻止代码合并。无需额外做复杂配置。只要这个执行步骤还保留在流水线中,契约回归就会像 OpenAPI breaking diff 一样,直接中断整个流程。
完整的合并前流程
把这两部分组合起来,你就能得到一条可以同时捕获两类问题的合并前流水线。diff 通过比较接口规范,发现那些可能导致客户端崩溃的破坏性 API 变更;契约测试则通过调用真实运行中的 API,找出那些已经不再遵守接口规范的服务实现。可以把它们设计成两个独立任务并行运行:
jobs:breaking-changes:runs-on: ubuntu-lateststeps:- uses: actions/checkout@v4with:fetch-depth: 0- run: git show origin/${{ github.base_ref }}:openapi.yaml > base-openapi.yaml- run: curl -fsSL https://raw.githubusercontent.com/oasdiff/oasdiff/main/install.sh | sh- run: oasdiff breaking base-openapi.yaml openapi.yaml --fail-on ERRcontract-conformance:runs-on: ubuntu-lateststeps:- uses: actions/checkout@v4- uses: actions/setup-node@v4with:node-version: "20"- run: npm install -g apidog-cli- name: Run contract testsrun: |apidog run --access-token "$APIDOG_ACCESS_TOKEN" -t 605067 -e 1629989 -r junit,cli --out-dir ./apidog-reportsenv:APIDOG_ACCESS_TOKEN: ${{ secrets.APIDOG_ACCESS_TOKEN }}- name: Upload reportif: always()uses: actions/upload-artifact@v4with:name: apidog-reportpath: ./apidog-reports
这两个任务可以并行执行。diff 任务只需要读取文件,除 git 外几乎不依赖其他环境,因此通常几秒内就能完成。一致性校验(conformance)任务则需要一个可访问的运行环境,所以一般会对已经部署完成的 staging 构建版本执行。上传报告步骤中的 if: always() 很重要,它确保即使测试失败,报告依然会被保留下来,而失败时恰恰又是最需要查看报告详情的时候。只要任意一个任务失败(变红),PR 就会被阻断。关于在真实流水线中运行 CLI 的更多实践,Apifox CLI GitHub Actions 指南以及更完整的 CI/CD 流水线指南都做了更深入的说明。
开发必备:API 全流程管理神器 Apifox
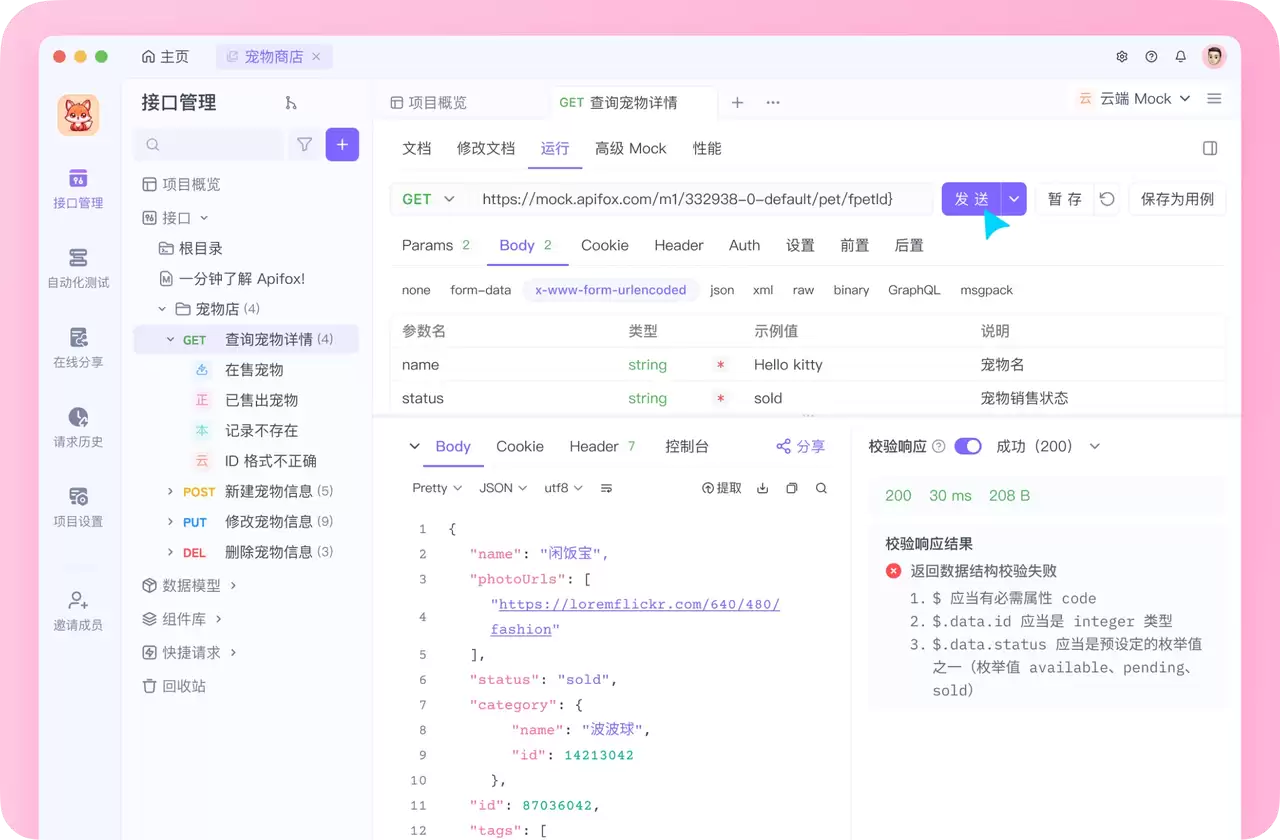
在介绍完上面的 OpenAPI diff、CI 门禁和契约测试流程之后,我还想额外推荐一个对开发者同样非常实用的效率工具 —— Apifox。作为一个集 API 文档、调试、设计、测试、Mock、自动化测试于一体的平台,Apifox 已经成为很多团队提升研发协作效率和 API 管理效率的优先选择。
如果你正在进行接口开发或项目协作,不妨体验一下它简洁友好的界面设计。它完整兼容 Postman 和 Swagger 数据格式,导入现有接口数据非常方便,即使是刚接触 API 工具的新手,也能快速上手,点击这里即可注册使用。
值得一提的是,除了个人开发者和常规团队协作场景外,对于那些有更高安全合规要求、或需要在内网环境中协作的企业用户,Apifox 还提供了支持深度定制的私有化部署方案。


