
1.终端时代(1980-2000):终端层范式
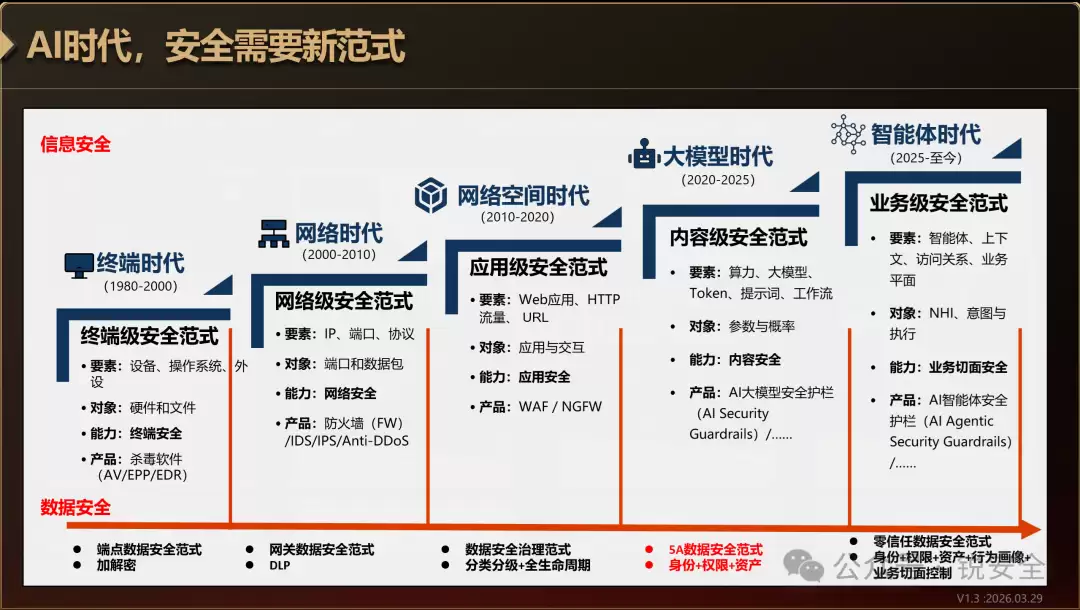
回望终端时代,安全的焦点非常明确,就集中在那一台台孤立的计算机上。那时候,计算机多以单机形态存在,安全的核心要素无非是硬件设备、操作系统和外围设备。防护的目标也很直接:保护存储在终端上的本地文件和系统资源不被破坏。
这一阶段,安全能力的核心自然落在了终端上。标志性的产品就是大家耳熟能详的杀毒软件(AV)。后来,这套思路不断演进,从基础的杀毒,发展到功能更集成的端点防护平台(EPP),再往后,为了应对更高级的威胁,又催生了端点检测与响应(EDR)、终端准入(DAC)等能力。可以说,那个时代的安全命题非常纯粹:如何把恶意代码挡在计算机门外,守护好本地的一亩三分地。
 图片
那么问题来了,进入AI时代,安全又该如何自处?到底需要什么样的安全产品来应对全新的挑战?
这其实指向同一个根本性问题。
梳理安全行业过去四十年的发展脉络,你会发现一个有趣的现象:不同时期总会涌现出不同的“杀手级”产品和市场领导者。从早年的瑞星、金山、江民,到后来的启明、绿盟、天融信,再到如今的深信服、奇安信、360、安恒和亚信等,江山代有才人出。
有人可能觉得这只是技术的线性升级,是时间淘汰了旧产品。但更深层的原因在于:这其实是一种“范式”的转变。范式转变,完全可以用旧技术来解决新出现的问题,但绝对不能用旧的思想来寻找新答案。因此,我们必须回到技术演进的底层逻辑,从架构层面重新思考。这就好比,砖瓦房的地基,注定承载不起摩天大楼的重量。
纵观安全四十年,大致经历了五次重大的范式跃迁。
2.网络时代(2000-2010):网络层范式
随着互联网的普及,计算机不再是信息孤岛,开始互联互通。安全的“重心”也随之发生了第一次大转移——从终端转向了网络边界。此时,IP地址、端口、网络协议成了核心的安全要素,防护对象变成了在网络中穿梭的数据包和流量。
这一阶段,核心能力演变为网络安全。防火墙(FW)成了标配,随后入侵检测系统(IDS)、入侵防御系统(IPS)以及抗DDoS攻击系统等产品相继登场,共同构筑起网络的防线。安全的核心命题也随之更新:如何在开放的互联网环境中,有效隔离外部威胁,保护内部网络和系统的安全。
3.网络空间时代(2010-2020):应用层范式
当Web应用成为业务的主流形态,一切业务都开始线上化时,安全的焦点再次上移,集中到了应用与交互层面。Web应用本身、HTTP流量、URL等成为关键要素,防护对象是应用层的各种交互行为和数据。
于是,应用安全成为这一阶段的核心能力。代表性产品包括专门防护Web应用的WAF(Web应用防火墙),以及融合了更多应用层识别与控制能力的下一代防火墙(NGFW)。此时,安全要回答的问题是:如何精准识别并阻断那些针对应用层的复杂攻击,确保线上业务交互的安全与稳定。
4.大模型时代(2020-2025):内容层范式
进入以大模型为代表的AI时代,安全范式发生了根本性变革。大模型及其工作流成为了新的“生产资料”,而算力、Token、提示词则构成了前所未有的全新攻击面。防护的对象,不再是传统的文件、数据包或URL,而是模型的参数、权重以及生成内容的概率分布。
这一阶段,核心能力升级为“内容安全”。代表性的产品形态,是大模型安全护栏或大模型防火墙。安全的核心命题也随之转变为:如何有效识别与管控AI生成内容的风险,确保内容的可信、可控、可追溯,从而防范深度伪造、信息误导、数据泄露以及模型滥用等新型威胁。
5.智能体时代(2025年至今):业务级安全范式
当AI从辅助生成的工具,进化成具备自主决策、规划执行和工具调用能力的“智能体”时,数字世界的核心生产单元发生了质变。安全范式也随之迎来了新一轮跃迁——从“内容管控”迈向“业务全链路管控”,正式进入业务级安全的新时代。
在这个阶段,安全的核心要素变成了智能体本身、其运行的上下文、复杂的访问关系以及业务切面。防护对象升级为智能体的“意图”及其完整的执行流程。核心能力是业务切面安全,代表性的产品将是智能体安全护栏。它需要围绕智能体的自主决策、多步规划、工具调用及业务交互的全链路,构建起原生的、动态的防护体系。因此,非人类身份(NHI)管理、意图安全将成为这一阶段解题的基本思路。
这一阶段的安全命题最为宏大:如何深度理解智能体的行为意图与业务上下文,精准管控其执行边界与权限范围,从而在充分释放智能体生产力的同时,从根源上防范业务层面的系统性风险,最终保障整个智能体业务的安全、合规与可控。
从数据安全的视角看,其范式演进也清晰可辨:从基于加解密技术的终端数据安全,到基于DLP技术的网络数据安全,再到基于分类分级的数据安全治理范式,进而发展到基于身份、权限、资产的5A数据安全范式,以及当前基于身份、权限、资产、行为画像和业务切面控制的零信任数据安全范式。
那么,为什么当前这个节点要特别讨论安全范式?
一个核心判断是:AI时代真正的杀手级安全产品,必然是AI护栏或AI防火墙这类新型防御体系。事实上,市场已经印证了这一趋势,国内外主流安全厂商均已纷纷布局。
国外方面,例如Cloudflare的Firewall for AI、AWS的Bedrock Guardrails、Lakera Guard、NVIDIA的NeMo Guardrails、Robust Intelligence的AI Firewall等产品已相继推出。
国内方面,360数字安全、奇安信(龙虾伴侣)、绿盟、启明星辰、安恒信息等传统巨头,以及腾讯(龙虾管家)、火山引擎、百度、京东云(JoySecurity)等云与互联网厂商,乃至长亭(ClawLens)、知道创宇、数美等专注不同领域的安全公司,都推出了相关解决方案。
尽管产品名称可能相似,但各厂商基于的安全范式并不相同,这直接导致了技术路线与产品功能上的巨大差异,客观上给客户的选择带来了不小的困扰。可以确定的是,新时代的新产品,亟需一个与之匹配的新范式框架来指引方向——无论这个框架,是不是你今天看到的这一个。


