明确企业内网安全风险与宣传目标
开展网络安全宣传周的首要步骤并非直接制作宣传物料,而是深入企业实际业务场景,精准识别内网面临的核心风险。安全团队需结合过往发生的安全事件日志、漏洞扫描报告以及业务系统的关键程度,梳理出当前最紧迫的安全威胁。例如,若企业近期频繁遭遇外部攻击,重点可能在于边界防护;若内部数据泄露风险高,则需聚焦权限管理和数据防泄漏。在此基础上,必须将宣传目标从“广而告之”转向“精准打击”,针对不同岗位设定差异化目标:普通员工重点在于识别钓鱼邮件和合规使用终端,管理人员关注数据审批流程,而IT人员则侧重应急响应能力。同时,制定可量化的指标,如“全员安全考试通过率100%”或“模拟钓鱼点击率降低至5%以下”,确保活动效果可衡量。这种基于真实风险的建设方式,能避免资源浪费,让员工意识到安全与自身工作息息相关,从而提升配合度。
设计线上线下结合的安全文化活动
为了打破传统安全宣传枯燥乏味的刻板印象,企业应设计线上线下深度融合的互动活动,将抽象的安全知识转化为员工愿意参与的体验。线上方面,可开发短小精悍的“安全微课”,利用碎片化时间推送关于密码强度、办公网络使用规范等知识点;同时举办在线知识答题竞赛,设置积分奖励,激发员工参与热情。线下方面,则通过创意海报、案例分享会以及部门间的安全知识竞赛,营造浓厚的安全文化氛围。关键在于内容分层:针对普通员工,侧重日常办公场景下的防钓鱼和防病毒;针对管理人员,强调数据分级保护与合规责任;针对IT及关键岗位,则深入探讨内网访问控制、日志审计等技术细节。避免仅依靠发通知或挂横幅,而是通过互动让员工在参与中主动学习,例如举办“寻找内网安全隐患”的寻宝游戏,让员工在排查办公电脑、打印机等终端设备的过程中,直观理解安全配置的重要性,从而将被动接受转化为主动防御。
用模拟攻击与行为测试验证培训效果
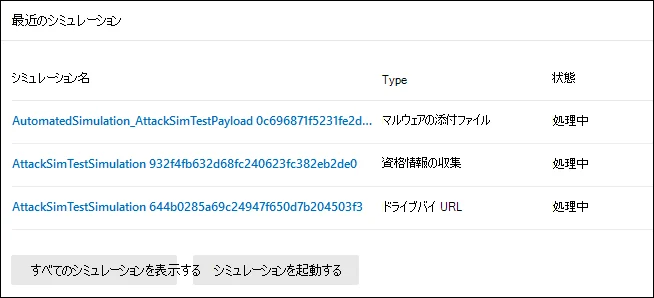
培训效果的验证不能仅依赖签到表或考试分数,而应通过合规的实战演练来检验员工的行为改变。企业可部署专业的安全模拟平台,开展非破坏性的钓鱼邮件模拟攻击。在测试前,必须明确告知员工这是安全意识测试的一部分,并严格界定测试边界,确保不收集个人敏感数据,仅统计点击链接、输入账号密码或上报可疑邮件的行为数据。例如,向员工发送伪装成公司HR通知的钓鱼邮件,观察谁会点击链接并输入凭证。对于点击者,系统应立即跳转至教育页面,解释该邮件的伪造特征及潜在危害,并提供正确的处理指引。此外,还可结合弱密码扫描工具,检查员工是否使用简单密码或重复使用密码。这种“验证行为”的方式比单纯统计培训时长更具说服力,它能直接暴露员工的安全意识盲区,为后续的针对性辅导提供依据,确保安全教育真正落地到行为层面。
用数据复盘并把活动固化为长效机制
网络安全宣传周结束后,工作并未终止,而是进入关键的复盘与固化阶段。安全团队需对活动期间的数据进行深度挖掘,包括全员参与率、知识答题正确率、模拟钓鱼邮件的点击率以及员工主动上报安全事件的数量等关键指标。通过数据分析,识别出安全意识薄弱的部门或高风险行为群体,例如某部门点击率持续偏高,可能需要安排二次专项培训。更重要的是,要将宣传周中行之有效的做法固化为长效机制:将优秀的安全案例纳入新员工入职培训的必修课程;将模拟钓鱼测试常态化,定期随机开展;根据演练中发现的漏洞,及时更新内部安全管理制度和操作手册。通过建立持续的宣传机制和定期的演练节奏,避免网安周结束后安全意识迅速回落。只有将安全意识建设融入日常运营管理,形成“识别-教育-演练-复盘-优化”的闭环,才能真正构建起坚不可摧的企业内网安全文化防线。