认识OWASP Top 10与风险分类
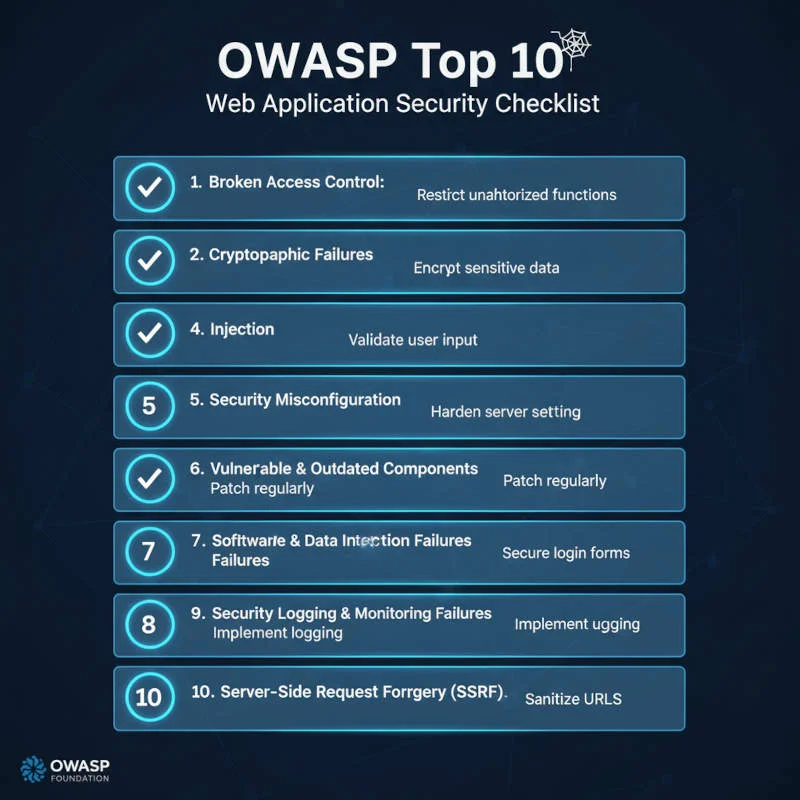
OWASP Top 10是由开放Web应用安全项目定期发布的Web应用安全风险框架,旨在为开发者、测试人员和安全运营者提供当前最普遍且危害最大的安全风险指引。需要明确的是,它并非一份固定不变的“十种漏洞清单”,而是基于全球真实安全事件与行业数据提炼出的风险分类模型。例如,2021版将“访问控制失效”列为首位,反映了权限越权在实际业务中的高发态势。在安全开发与测试中,该框架主要用于威胁建模、代码审计基线制定以及测试用例设计。团队应将其视为动态的风险优先级参考,而非机械的合规打勾表。理解其分类逻辑有助于在架构设计初期识别潜在薄弱环节,从而将安全左移至需求与编码阶段。
核心漏洞:从成因到攻击面
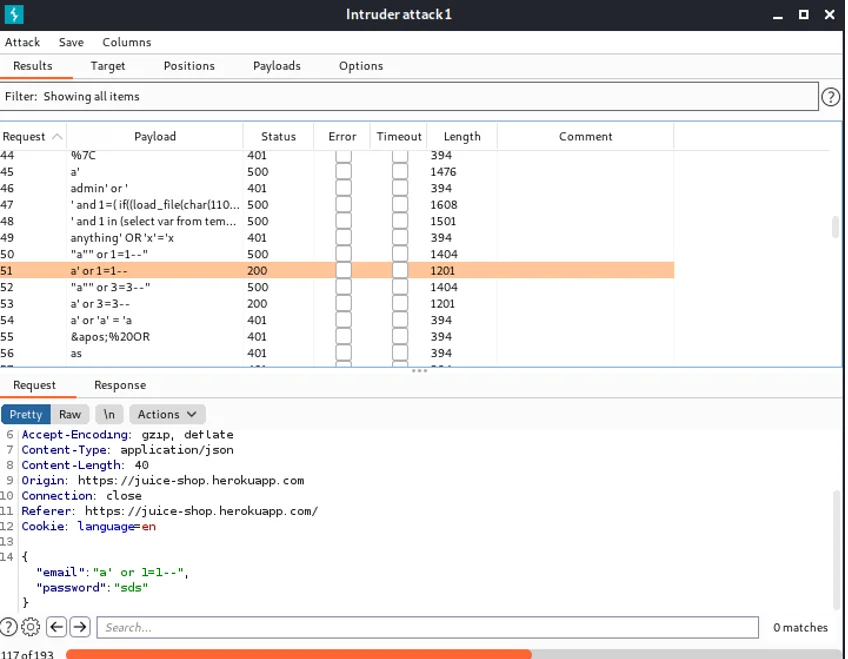
掌握高频风险需聚焦其底层成因与业务映射。访问控制失效多源于未在服务端严格校验用户身份与资源权限,攻击面常出现在URL参数篡改或越权API调用,如普通用户通过修改订单ID查看他人数据。注入漏洞的成因是未对用户输入进行过滤或参数化处理,攻击面覆盖搜索框与登录接口,典型场景为攻击者利用特殊字符闭合查询语句窃取数据库内容。身份认证与会话管理问题常因弱密码策略或会话ID未绑定设备引发,攻击面集中于凭证爆破。安全配置错误涉及默认账号未改或调试接口暴露,易被直接利用。供应链风险源于引入含已知CVE的第三方库,攻击面通过依赖传递扩大。日志监控不足则导致攻击痕迹无法追溯。理解这些成因与攻击面,是构建纵深防御的基础。
如何发现与验证漏洞
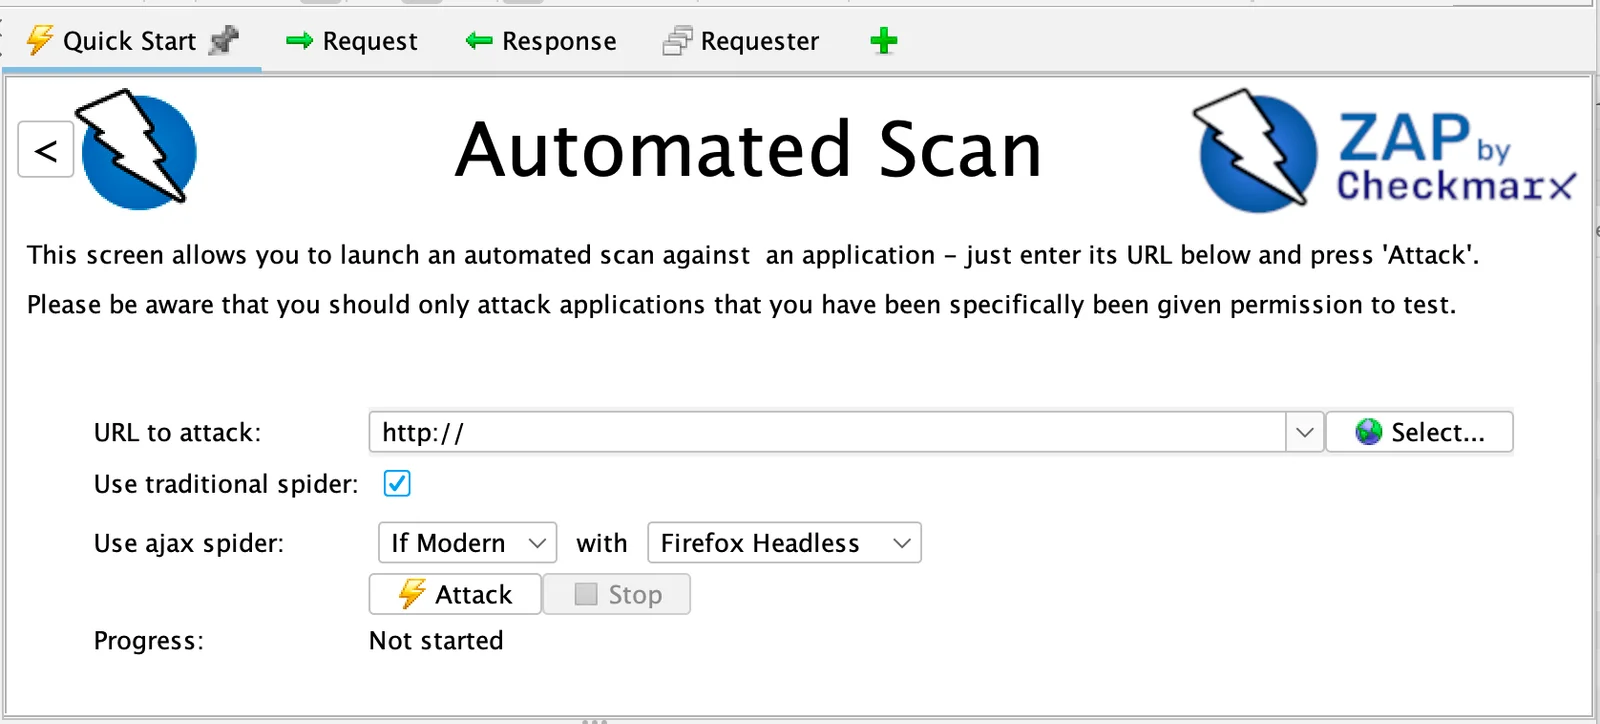
漏洞发现与验证需遵循标准化流程,确保高效且合规。首先进行资产梳理与入口识别,明确对外暴露的API、Web页面及第三方依赖。其次开展静态代码分析与依赖组件扫描,定位硬编码凭证、未过滤输入或已知漏洞库。随后进入动态测试阶段,借助Burp Suite或OWASP ZAP等工具拦截HTTP请求,通过修改参数、重放请求或构造特殊Payload探测异常响应。人工复核不可或缺,需结合业务逻辑判断误报,例如区分正常权限拦截与真正的越权漏洞。所有测试必须在书面授权范围内进行,遵循最小化验证原则:仅证明漏洞存在即可,避免执行破坏性操作。验证过程中需完整留存请求响应报文、时间戳、测试账号及复现步骤,形成可审计的证据链。
修复、防护与验证闭环
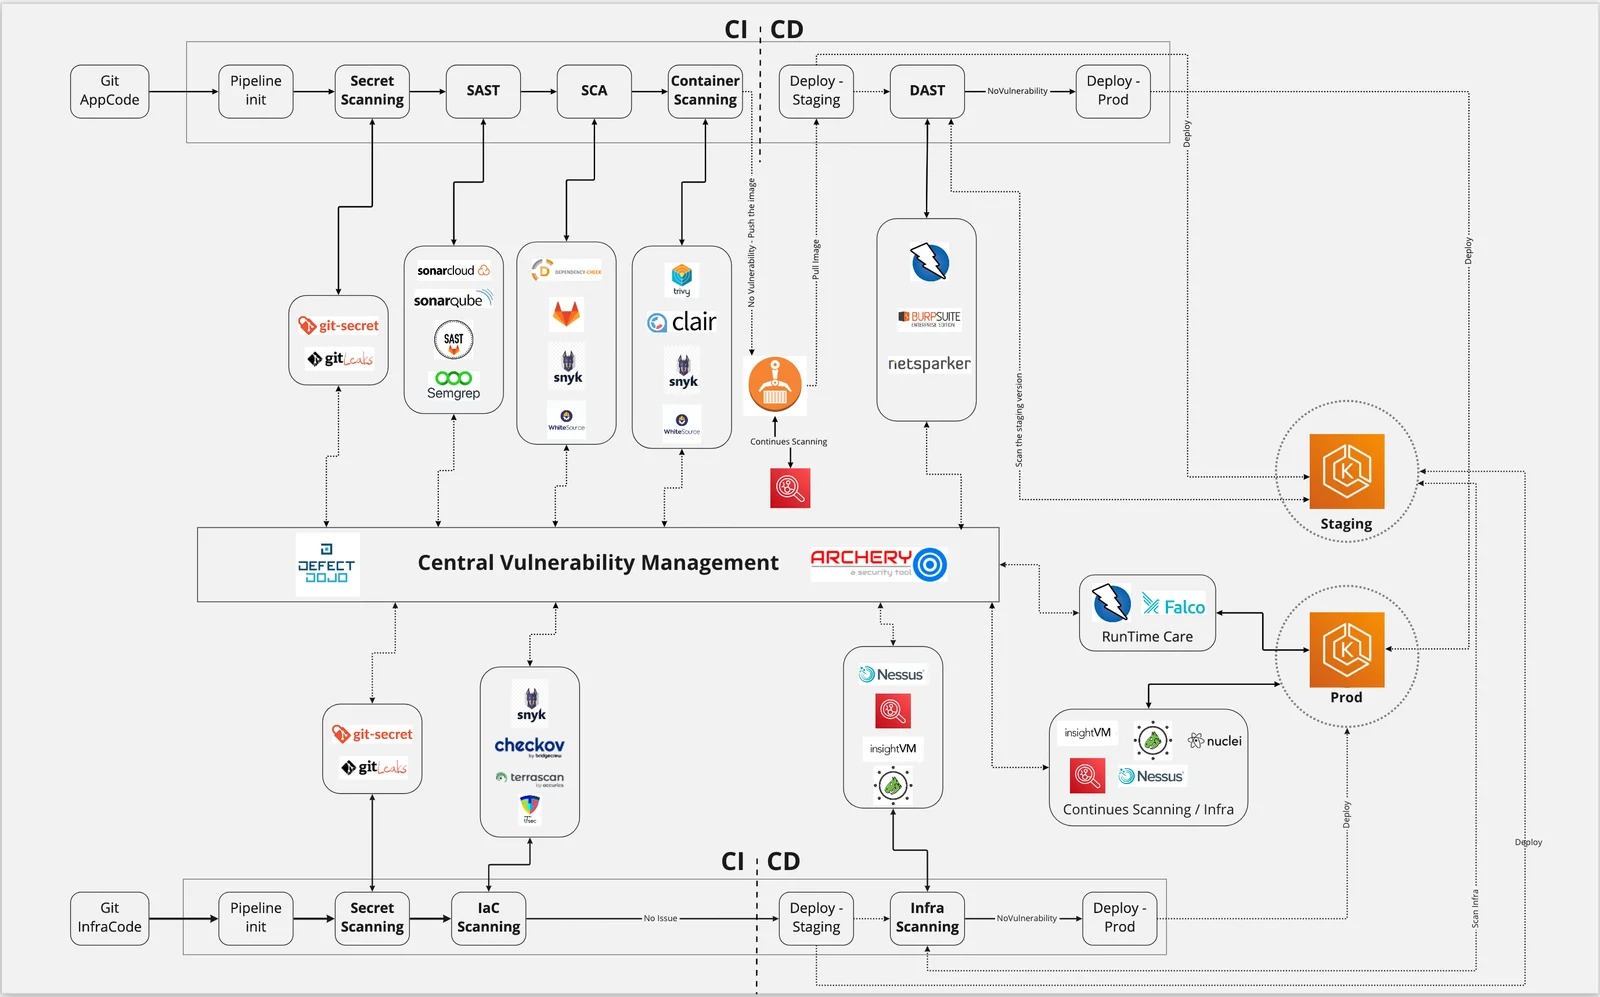
漏洞修复需建立优先级评估机制,通常结合CVSS评分、资产重要性与利用难度进行排序。代码层面应落实输入校验、参数化查询与输出编码,配置层面需关闭调试模式、启用安全响应头并实施最小权限原则。针对组件风险,应建立依赖清单并定期升级至安全版本,升级前需在隔离环境验证兼容性。修复完成后必须执行回归测试,通过自动化脚本或人工复测确认原始攻击路径已被阻断,同时检查是否引入新缺陷。例如,修复注入漏洞后需验证相关接口在正常业务场景下仍返回正确结果。将修复动作纳入CI/CD流水线,结合静态扫描与动态探针实现持续验证,才能形成发现、修复、验证与监控的安全闭环。
常见误区与实战避坑清单
安全实践中常见误区往往导致防护形同虚设。仅依赖WAF无法防御业务逻辑越权或加密数据泄露;全自动扫描易产生大量误报,忽略上下文判断;盲目升级组件版本可能引发服务中断,必须配合兼容性测试;将扫描报告直接等同于真实漏洞会浪费研发资源;修复后跳过回归测试则可能留下隐患。为规避上述陷阱,建议执行以下检查清单:关键接口必须实施服务端权限校验,不可仅靠前端隐藏;所有第三方依赖需通过清单管理并定期CVE比对;动态测试需结合业务场景构造用例,而非仅跑默认Payload;漏洞修复后必须由独立人员执行复测并留存对比证据;建立安全基线,将核心防护策略纳入代码合并门禁。坚持验证优于假设,方能切实降低风险。