
理解 JUnit XML 与 HTML 测试报告
在 Python 测试流程中,JUnit XML 与 HTML 报告分别服务于自动化流水线与人工审查两个不同维度。JUnit XML 是一种轻量级的结构化数据格式,最初为 Java 生态设计,现已成为 CI/CD 系统中测试数据交换的事实标准。它通过标签记录用例名称、执行耗时、状态(通过/失败/跳过)及错误堆栈,便于 Jenkins、GitHub Actions 等平台自动解析并生成趋势图表。HTML 报告则侧重于可视化交互,提供直观的仪表盘、用例筛选、日志折叠与附件预览,适合开发人员在本地调试或测试评审时快速定位问题。两者的核心差异在于可读性与集成性:XML 重结构、轻渲染,适合自动化消费;HTML 重展示、强交互,适合人工阅读。在 Python 生态中,原生测试框架(如 unittest 或 pytest)本身不直接输出这两种格式,而是依赖第三方插件(如 pytest-junitxml、pytest-html)在测试执行完毕后拦截结果对象,将其序列化为对应格式。明确这一工具链关系,有助于在项目中合理选型并避免重复造轮子。

生成 JUnit XML 测试报告
在 Python 项目中生成 JUnit XML 报告通常以 pytest 为核心工具。首先通过 pip install pytest 安装基础框架,随后在项目根目录执行 pytest tests/ --junitxml=reports/junit.xml 即可触发测试并输出 XML 文件。若未指定路径,文件默认生成于当前工作目录。该命令执行后,pytest 会自动收集所有以 test_ 开头的函数或类,运行完毕后生成符合 JUnit 规范的 XML 文档。打开生成的 junit.xml,可观察到核心结构包含 testsuite 根节点,其属性记录总用例数、失败数、跳过数与总耗时;内部嵌套多个 testcase 节点,每个节点通过 name、classname、time 标识具体用例。若用例失败,节点内会追加 failure 标签并附带完整的 Traceback 信息。在实际工程中,建议将输出路径配置为相对目录(如 reports/),并在 .gitignore 中排除该目录,避免污染版本库。通过标准化命令与固定输出位置,团队可确保每次构建均产出结构一致的测试数据,为后续自动化分析奠定基础。
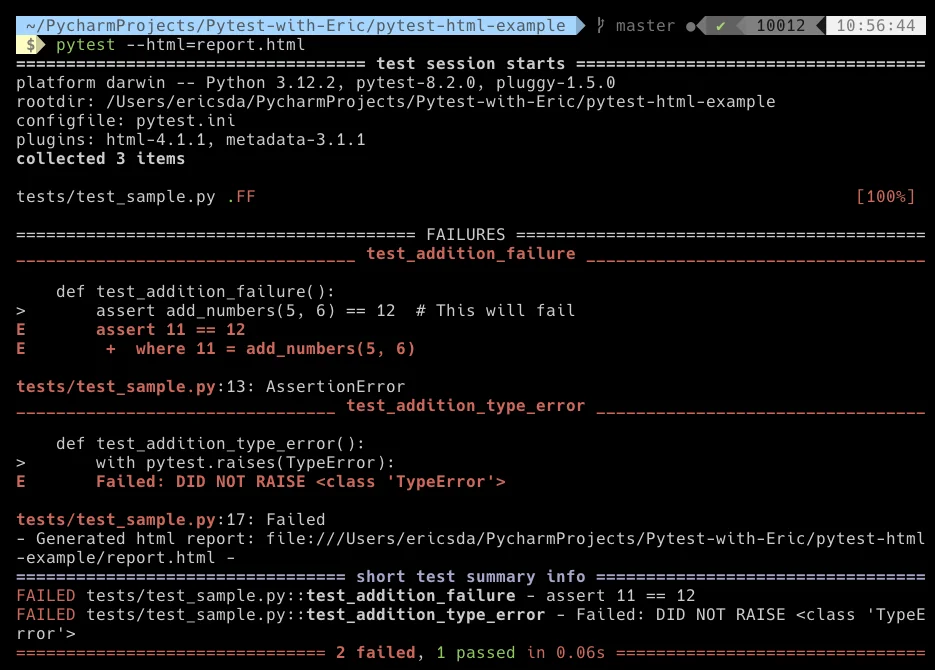
生成 HTML 测试报告并验证结果
生成 HTML 报告需借助 pytest-html 插件,安装命令为 pip install pytest-html。执行测试时附加参数 pytest --html=reports/test_report.html --self-contained-html,即可生成包含所有静态资源的独立 HTML 文件。在浏览器中打开该文件,顶部会展示测试摘要(总用例数、通过率、总耗时),下方表格按模块列出每个用例的执行状态、耗时与详细日志。点击失败用例可展开标准输出与异常堆栈,便于快速复现问题。为验证报告记录的准确性,可故意编写一个断言失败的测试函数: def test_fail_check(): assert 1 == 2 重新运行生成命令后,打开 HTML 报告,该用例状态将明确标记为 Failed,耗时字段正常记录,且展开后能清晰看到 AssertionError 的具体行号与对比信息。通过这种制造失败核对报告的闭环验证,可确认插件正确捕获了异常上下文,未遗漏关键调试信息,从而保证报告在真实项目中的可信度。

CI 集成与常见避坑
在 CI/CD 流水线中,JUnit XML 通常用于自动化质量门禁。以 GitHub Actions 为例,可在 workflow 中配置 dorny/test-reporter 插件并指定 path: reports/junit.xml,平台会自动解析 XML 并在 Pull Request 中展示测试通过率与失败用例列表。HTML 报告则需通过 actions/upload-artifact 上传为构建产物,供人工下载审查。集成过程中常见陷阱包括:一是插件未安装导致命令报错,需在 CI 依赖安装步骤显式声明 pytest-html;二是路径配置错误使 CI 找不到报告文件,应使用绝对路径或确保工作目录一致;三是报告为空,通常因测试收集失败(如未匹配 test_ 前缀)或 pytest 版本不兼容,可通过添加 -v 参数排查收集日志;四是编码问题导致 XML 解析乱码,需确保终端与文件写入均使用 UTF-8;五是失败用例直接中断流水线,可在 pytest 命令追加 --continue-on-collection-errors 或配置 CI 的 continue-on-error: true,确保即使测试失败也能完整生成报告并归档。规范处理这些边界情况,可大幅提升流水线稳定性。


