理解 sysctl 网络参数与优化原则
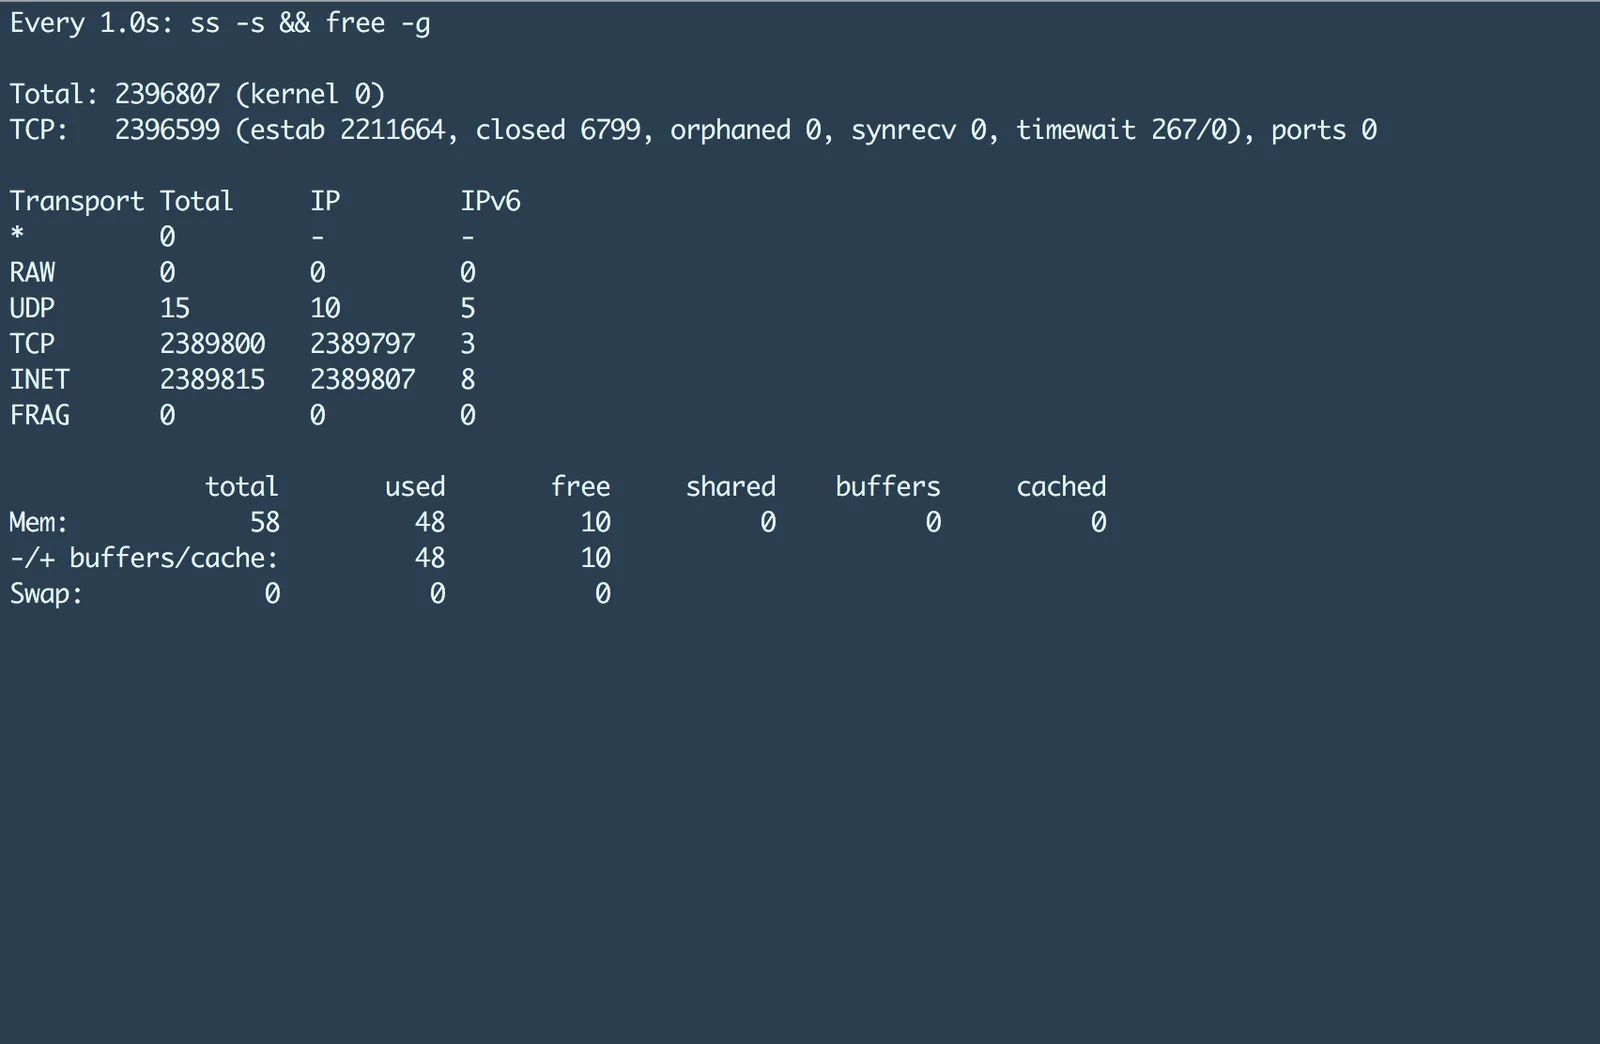
sysctl 是 Linux 内核提供的运行时参数配置接口,其底层直接映射至 /proc/sys 虚拟文件系统,允许管理员在不重启系统的情况下动态调整内核行为。网络相关参数主要集中在 net.core 与 net.ipv4 命名空间下,涵盖协议栈处理、套接字缓冲、路由缓存等核心环节。在进行任何调优前,必须建立性能基线:通过监控工具记录当前业务的并发连接数、实际带宽利用率、网络延迟分布以及 CPU 与内存负载。缺乏基线的盲目修改极易引发协议栈拥塞或资源耗尽。例如,使用 sysctl -a | grep net.ipv4.tcp_max_syn_backlog 可查看当前半连接队列上限,结合 netstat -s 或 ss 统计的 SYN 丢包率,才能判断该值是否成为瓶颈。优化原则始终是按需调整、小步验证,确保参数变更与硬件资源及业务特征严格匹配。
调整 TCP 连接与队列相关参数
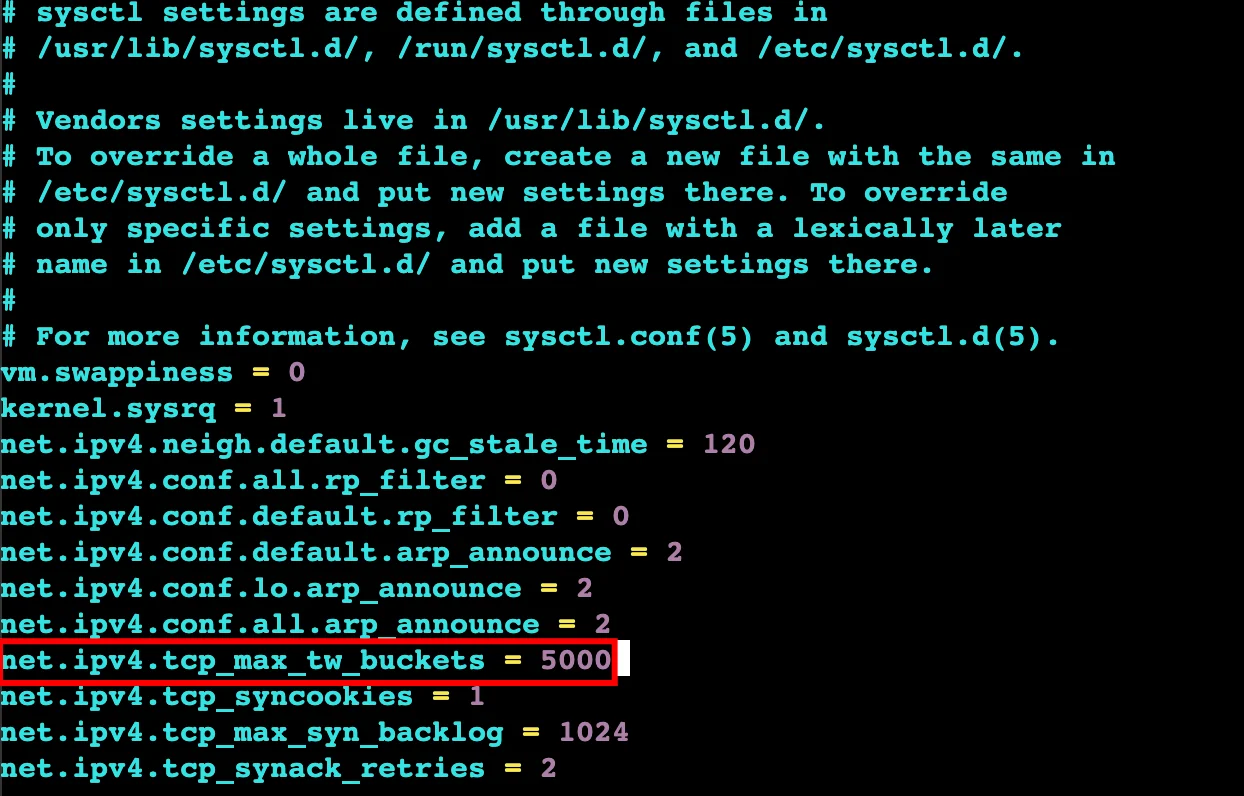
TCP 连接与队列参数直接决定服务器处理并发请求的能力。核心参数包括 net.core.somaxconn(全连接队列上限)、net.ipv4.tcp_max_syn_backlog(半连接队列上限)、net.ipv4.ip_local_port_range(本地可用端口范围)以及 net.ipv4.tcp_tw_reuse(TIME_WAIT 状态复用)。调整时需明确业务场景:高并发 Web 网关需适当放大队列值以避免 SYN 丢包,而数据库服务则更关注连接稳定性而非极端并发。例如,将端口范围调整为 1024 65535 可缓解短连接耗尽问题,但需配合连接池管理;开启 tcp_tw_reuse 能加速端口回收,却不适用于 NAT 环境。缓冲区参数如 net.ipv4.tcp_rmem 与 tcp_wmem 采用三段式配置(最小、默认、最大),应根据实际 MTU 与带宽延迟积计算,而非直接套用网络教程的固定数值。脱离业务模型直接复制参数,往往会导致内存浪费或连接异常。
配置 sysctl 并让参数安全生效
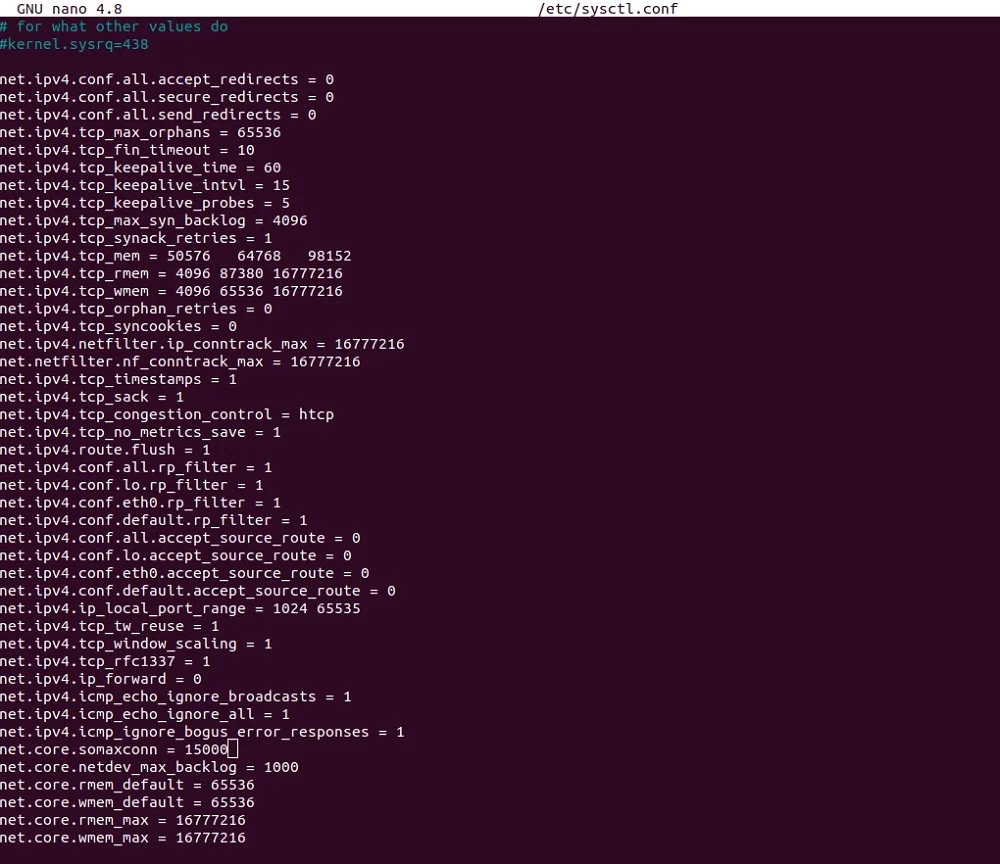
sysctl 参数生效分为临时与持久化两种路径。临时修改通过 sysctl -w net.ipv4.tcp_max_syn_backlog=4096 即时写入内存,重启后失效,适用于快速验证或应急处理。生产环境必须采用持久化配置,推荐在 /etc/sysctl.d/ 目录下创建独立文件(如 99-network-tune.conf),避免直接修改主配置文件引发冲突。安全生效流程包含三步:首先备份原始配置(cp /etc/sysctl.conf /etc/sysctl.conf.bak),其次使用 sysctl -p /etc/sysctl.d/99-network-tune.conf 加载并检查语法,若存在非法键值会直接报错并中止加载,防止系统启动异常。若需回滚,只需恢复备份文件并重新执行 sysctl -p 即可。务必注意,部分参数受内核编译选项或硬件限制,强行写入超出范围的值会被内核自动截断或忽略,需通过 dmesg | grep sysctl 排查潜在警告。
验证网络性能并排查优化误区
参数调整后必须通过系统化手段验证效果。首先使用 sysctl -a | grep <参数名> 确认内核已采纳新值,随后借助 ss -tan 或 ss -s 观察连接状态分布,重点对比 SYN_RECV、ESTABLISHED 与 TIME_WAIT 数量变化。性能验证可结合 iperf3 进行吞吐量与延迟压测,并同步观察 vmstat、sar 等监控指标,确认网络吞吐提升未引发 CPU 软中断飙升或内存抖动。常见误区包括:过度调大队列与缓冲区导致内核内存耗尽触发 OOM Killer;忽略 TCP 内存限制(net.ipv4.tcp_mem)与系统可用内存的比例关系;以及缺乏调优前后的基线对比,误将业务自然波动归因于参数修改。此外,云主机与物理机的网络栈实现存在差异,虚拟化层的虚拟网卡队列与中断绑定同样影响最终表现,调优需结合全链路监控数据综合评估。