发现事件并启动应急响应
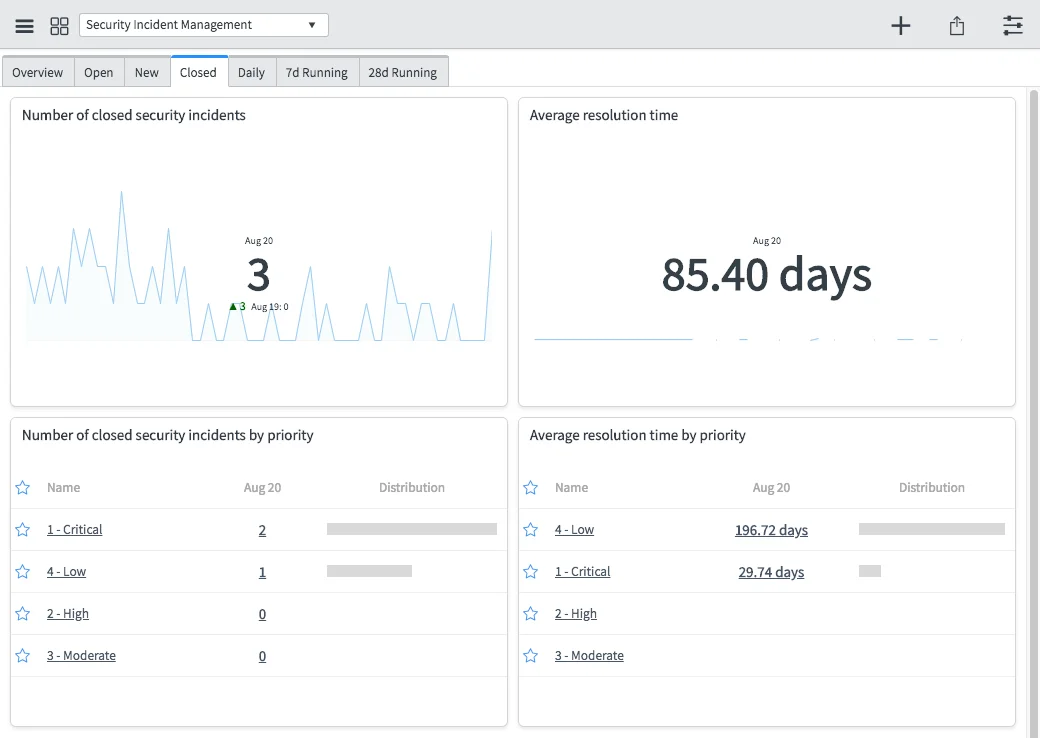
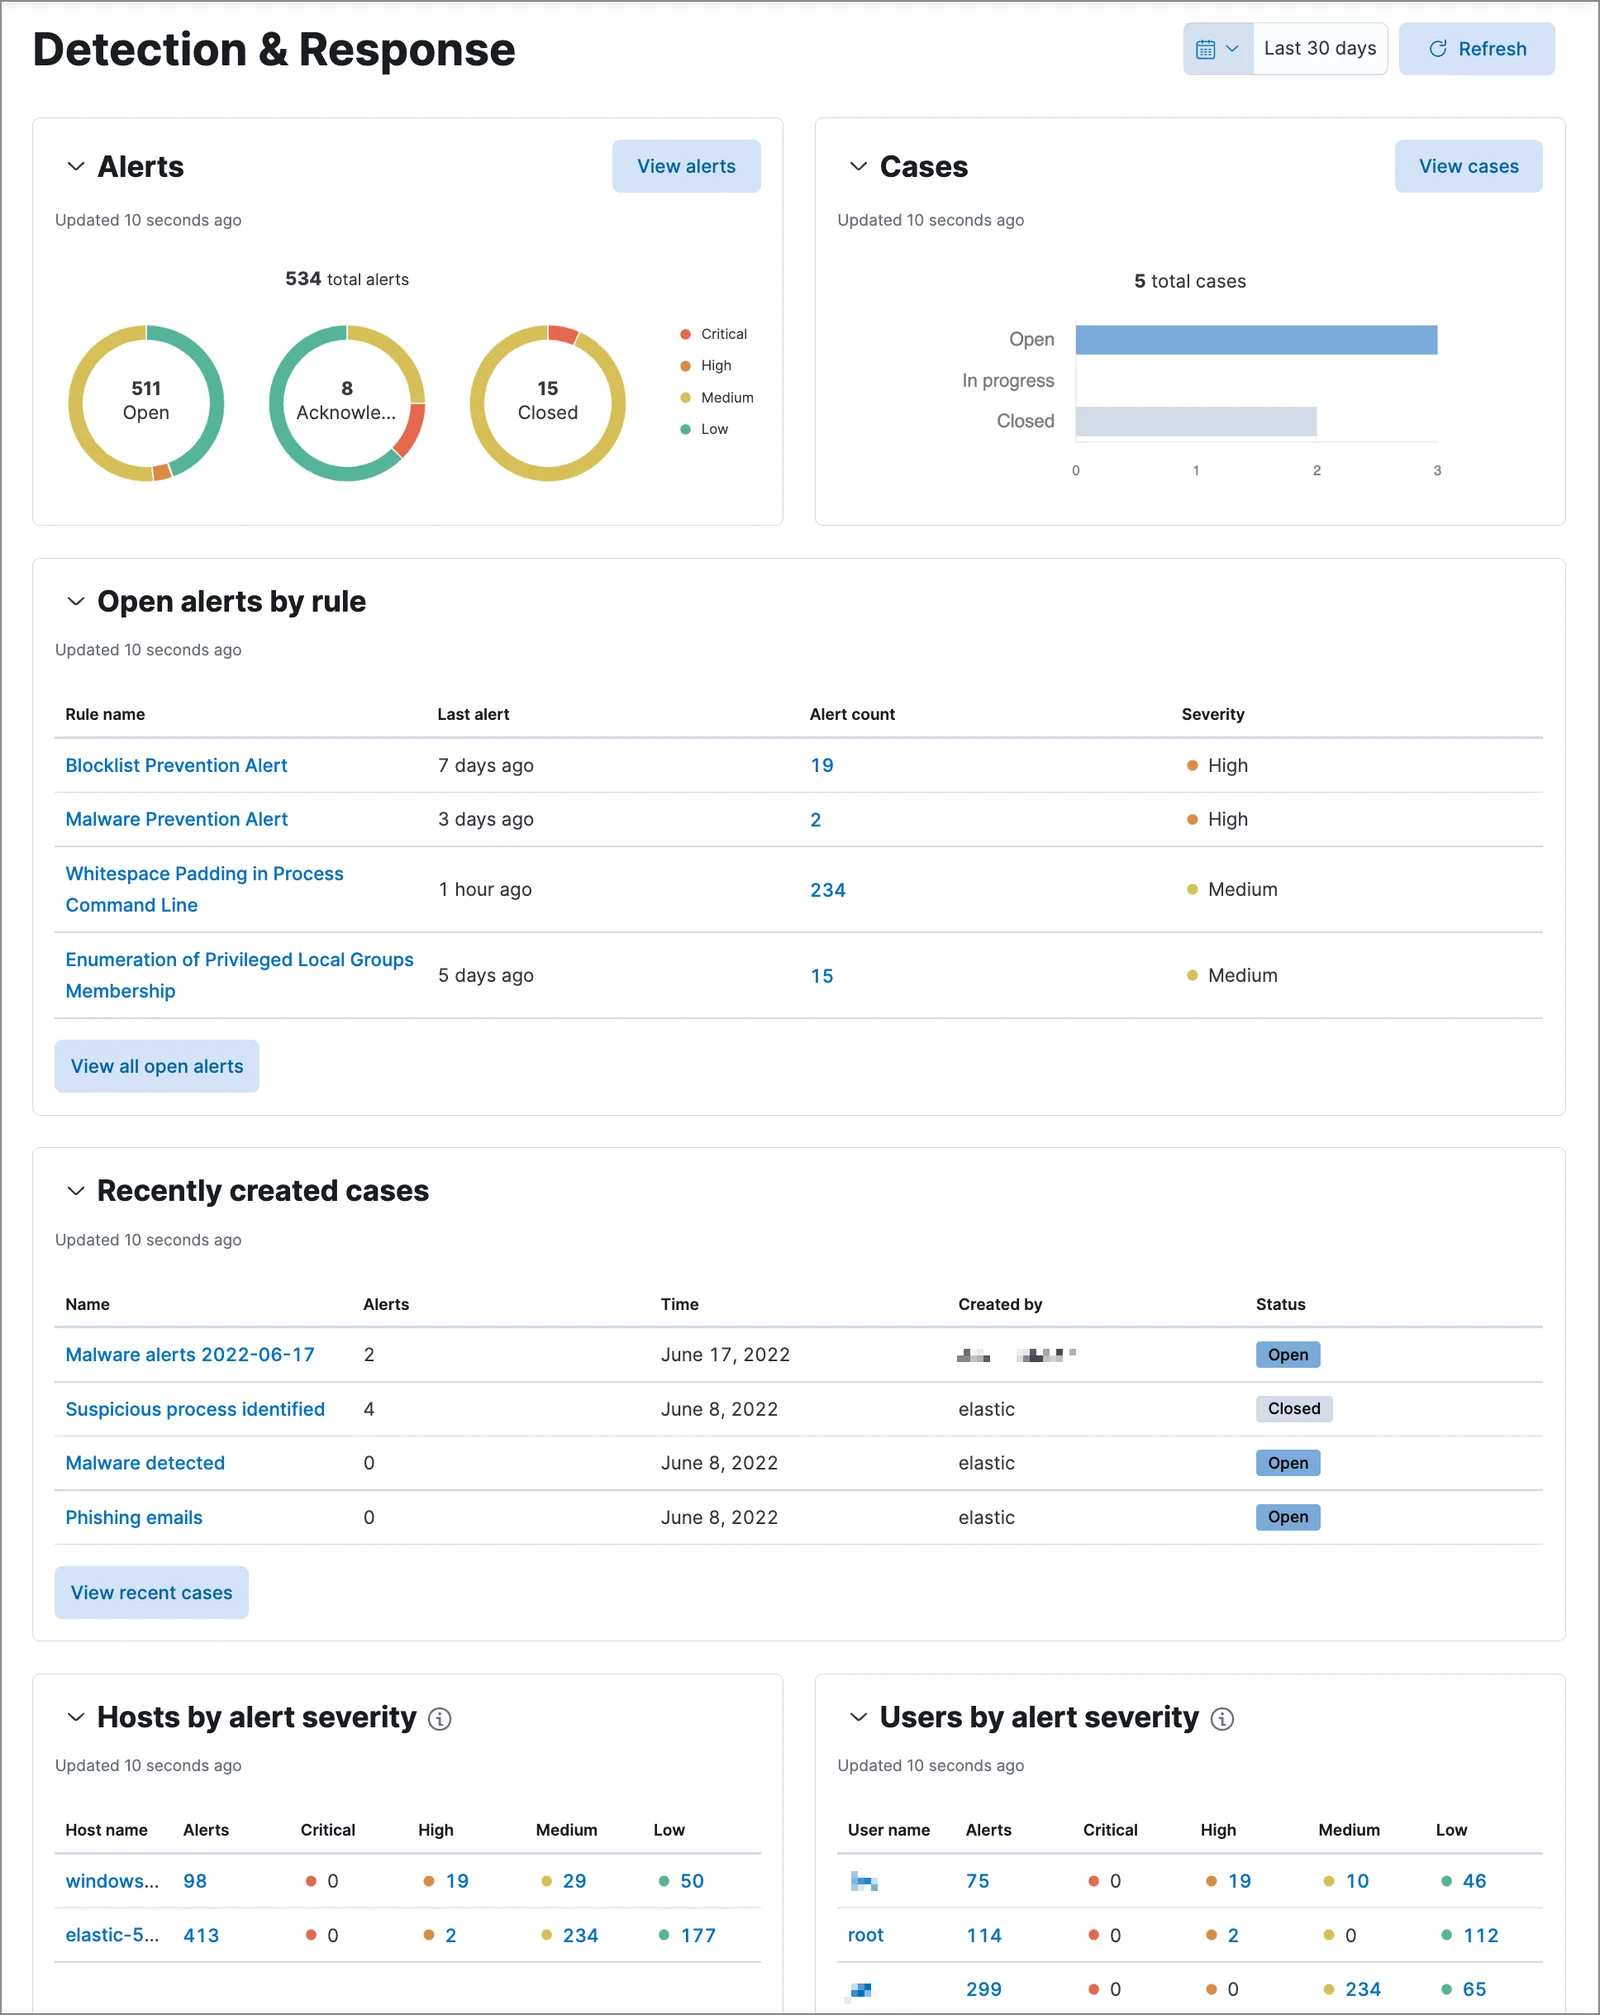
安全事件的发现通常依赖SIEM告警聚合、EDR终端行为检测、流量基线偏离分析或内部人员上报。当监测到异常登录(如非工作时间境外IP高频尝试或特权账号异地访问)、恶意进程(如伪装为系统服务的未知可执行文件或无签名脚本)或敏感数据异常外传时,需立即触发初步研判。事件分级应依据核心资产重要性、数据敏感度及业务中断程度划分为低、中、高、危急四级。启动应急响应后,首要原则是“先控制风险,后保全证据”。在确认攻击仍在持续或存在横向移动风险时,应优先采取断网、逻辑隔离或暂停服务等遏制措施,防止损失扩大。同时需指定专人记录初始系统状态,严禁盲目重启或手动清理,避免关键痕迹丢失。明确指挥链路与跨部门沟通机制,确保技术、法务与管理层协同,为后续取证奠定合规基础。
遏制攻击并进行现场证据保全
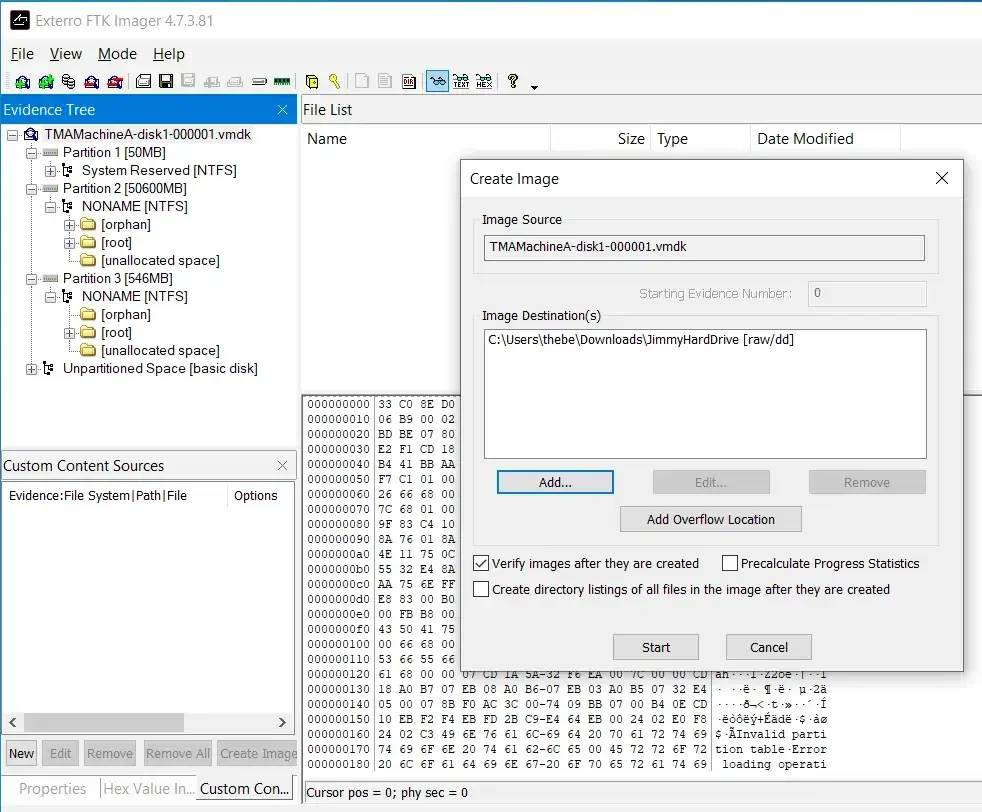
遏制阶段的核心是切断攻击者控制通道并保护核心资产。操作上应立即在边界防火墙或微隔离策略中封禁恶意IP与C2域名,将受感染主机从生产网络中逻辑隔离,必要时对关键数据库实施只读挂载。证据采集必须严格遵循“易失性优先”原则:首先使用专业工具提取内存镜像,以捕获未落盘的恶意代码、解密密钥及活跃网络连接;其次通过写保护设备制作磁盘扇区级镜像,确保原始存储介质不被修改;随后完整导出系统日志、应用日志与身份认证记录;最后通过交换机端口镜像或流量探针留存PCAP网络通信痕迹。所有采集过程必须计算MD5或SHA-256哈希值以验证数据完整性。每个操作步骤需精确记录时间戳、执行人、工具版本及参数,形成不可篡改的取证日志,为后续司法举证提供坚实支撑。
分析证据并还原攻击过程
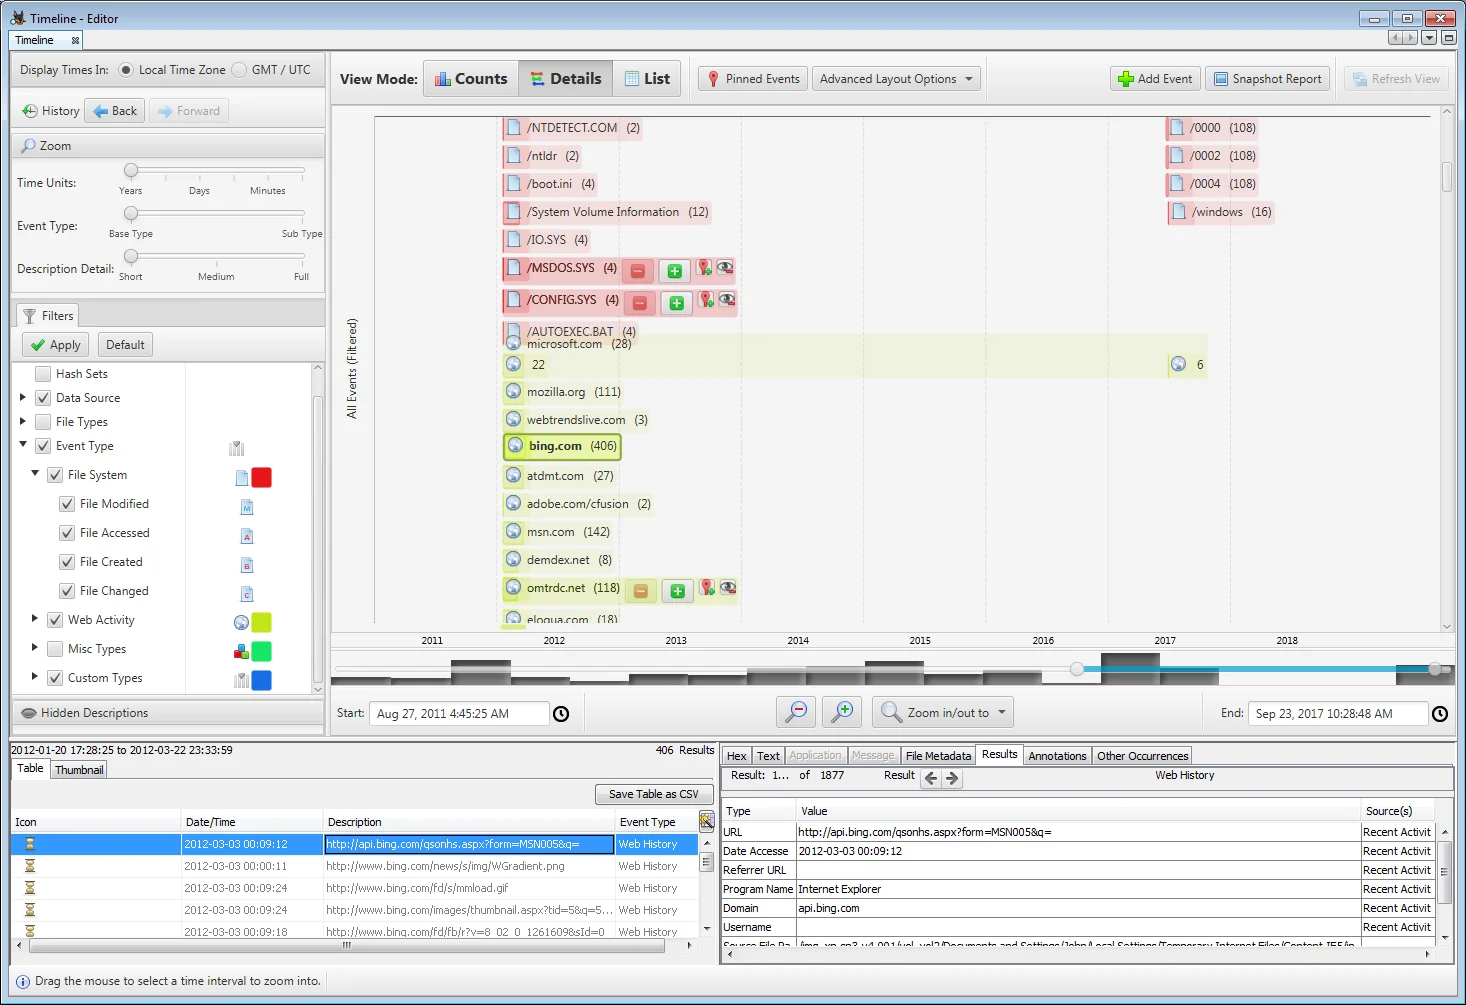
证据分析旨在将碎片化线索拼接为完整的攻击叙事。分析人员需将系统日志、Windows安全事件日志、Linux审计日志与网络流量进行时间对齐,构建精确到秒的事件时间线。通过进程树分析可识别父进程异常派生行为,结合文件创建时间、哈希值与注册表修改痕迹,准确定位初始入侵入口(如钓鱼邮件附件、Web漏洞利用载荷或弱口令爆破)。进一步追踪横向移动路径,检查计划任务、服务注册、启动项或WMI事件订阅等持久化机制,明确受影响资产清单。为验证分析结论,需进行多维度交叉比对:例如将内存中的可疑进程PID与磁盘上的可执行文件哈希匹配,或通过流量特征反查C2通信域名的DNS解析记录。所有推断必须基于可复现的技术证据,避免主观臆断,确保还原的攻击链条逻辑严密、可被第三方审计复核。
完成处置、恢复与复盘验证
处置阶段需彻底清除威胁并安全恢复业务。首先使用专杀工具或手动方式删除恶意文件、清理注册表项与计划任务,随后修补被利用的漏洞或升级存在缺陷的组件。在确认环境清洁后,按备份策略恢复数据与服务,并强制重置所有相关账户凭据,全面启用多因素认证。恢复后需部署增强型监控规则与威胁狩猎策略,持续观察至少两周以确认无残留后门。验证环节通过漏洞扫描、安全基线核查与核心业务功能测试三重确认,确保攻击已被彻底根除。复盘阶段应输出标准化报告,详细记录根因分析、完整证据链、处置时间线及暴露的管理短板。基于复盘结论制定针对性改进措施,如优化网络分段、强化终端防护策略或开展专项红蓝对抗演练,实现安全防御能力的闭环提升。