
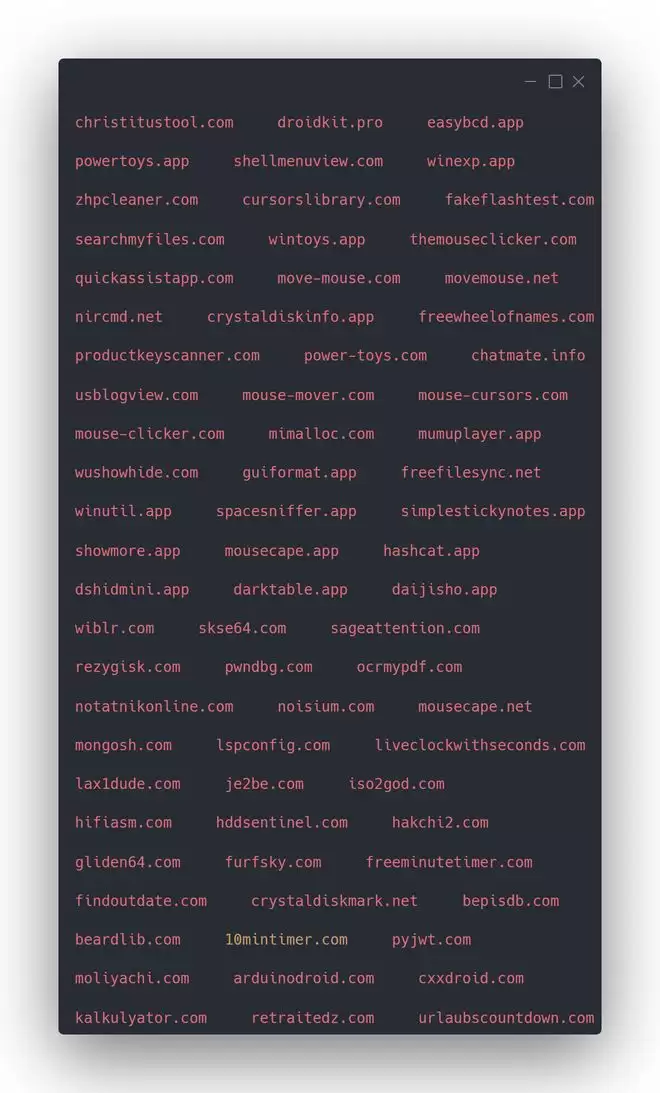
这些站点具体是如何运作的?它们会通过各种手段提升在谷歌搜索中的排名,有些站点的搜索位次甚至比正版游戏还要靠前。研究人员已锁定72个存在恶意行为的站点,相关域名如下:
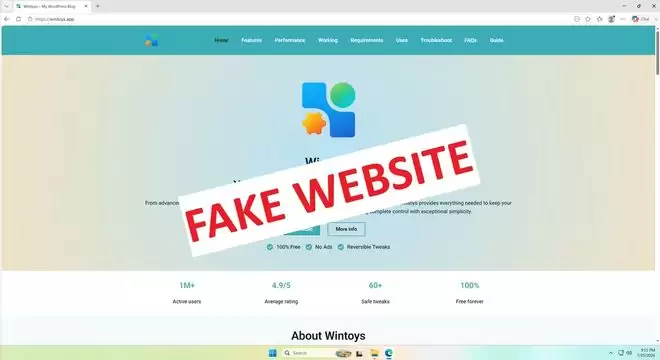
一位Reddit用户对此进行了深入分析。该用户发现,这些站点均采用WordPress搭建,网站内容看似由AI生成,不仅内容通用且不够准确,甚至还使用了微软的旧版logo。更有意思的是,这些站点的下载按钮竟然直接指向真正的微软商店页面——这很可能正是它们此前未被察觉的原因。
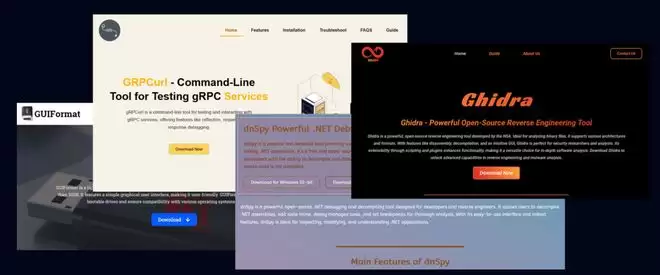
被利用的软件包括PowerToys、CrystalDiskMark、EasyBCD、Lively Wallpaper和Wintoys等热门工具。
根据Check Point Research发布的研究报告,这些第三方软件站的操作流程可以分为三个阶段:
第一阶段:通过分发热门软件来提升搜索排名。第二阶段:先提供无害的真实下载源,以此赢得用户信任。第三阶段:在吸引到足够流量和信任之后,悄然替换软件源,开始分发恶意软件。
在幕后黑手方面,调查发现了一个更令人不安的细节:上述大约70个站点都是由同一个人通过Epik Inc.注册的,后来在2026年7月转移到了Dynadot LLC。部分站点还会加载Amazon CloudFront脚本,拦截下载按钮的点击。流量分发系统会根据访问者的地理位置、浏览器类型,以及是否被识别为机器人或安全研究人员,来决定跳转到哪个目标。
Check Point Research指出,这批域名至少从2025年9月就开始积累搜索排名,并于2026年1月开始正式分发恶意软件。因此,切勿轻信那些看似正规的第三方下载站,尤其是那些排名突然飙升的站点。毕竟,AI既能提升效率,也能让骗局变得更加逼真。


