
从行业视角来看,任天堂在Switch2上部署的安全防护措施可谓周密,固件更新几乎步步紧逼。然而,破解社区的回应也从未停歇。本月,一项标志性突破出现了:开发者Gezine宣布成功找到了一个同时适用于初代Switch和Switch2的“用户态漏洞”。该漏洞的关键在于,它巧妙绕过了现有破解入口的诸多限制,为在该平台上运行自制软件(Homebrew)提供了一个真正可行的起点。
据Nintendo Everything报道,Gezine在社交平台上确认了这一发现。他写道:“我创造了一个适用于Switch1/2的用户态漏洞,它既不是基于WebKit,也不是存档漏洞。”这里有一个值得注意的细节:为什么“不是存档漏洞”这一点至关重要?
简单来说,现有的用户态漏洞大多依赖存档注入。但问题在于,将修改后的存档文件传输到主机,往往需要连接任天堂的Switch Online服务。这就意味着玩家必须将系统更新到最新固件版本,而新固件恰恰会封堵那些后续可能用于破解的漏洞。这陷入了一个无解的循环。
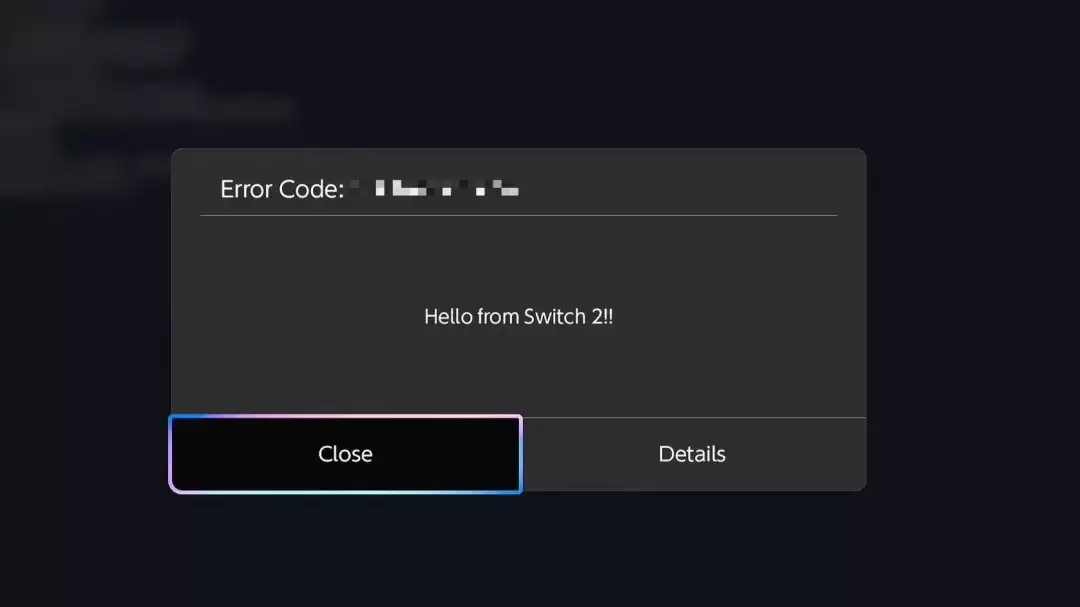
Gezine找到的入口点则完全绕开了这个死结。它完全在离线状态下运作,也无需依赖WebKit来执行代码——要知道,在Switch2上,WebKit已经通过ARM PAC(指针身份验证代码)得到了强力加固。这意味着,该漏洞可以跨所有固件版本生效,且不用担心被在线更新强制封堵。
当然,必须明确一点:用户态漏洞本身并不等同于Switch2的完全越狱。但它的意义依然重大,因为它为整个改装社区提供了一个急需的、稳固的立足点。
基于这个漏洞,未来有望实现一系列操作:比如备份主机本地存档、在掌机上运行复古模拟器,或者开发基础的自制软件。回顾一下初代Switch破解后的潜力——甚至有人在改版硬件上运行了PC版的《最终幻想7 重制版》——这一新突破无疑让整个改装社区充满期待。任天堂在系统安全上一直很积极,但这次完全离线的漏洞发现也说明,硬件与软件层面的攻防战,远未结束。




