
咱们先聊一个实际场景:假设你是一家公司的内部系统管理员,员工每天要登录OA、CRM、项目管理平台、邮箱……每个系统一套账号密码,光是记密码就够头疼的,更别提反复输入那种糟糕体验了。单点登录(SSO)正是为了解决这个问题而生的——它允许用户在复杂的分布式系统中只完成一次身份验证,就能无障碍访问所有已授权的关联应用,彻底告别重复输入凭证的繁琐操作。下面,我们直接从底层机制讲到工程实现,用Ja va技术栈一步步演示如何搭建一套具备生产可用性的SSO系统。
在深入具体实现方案之前,先厘清SSO的基本内涵。SSO(Single Sign-On)的诞生,源于多系统共存环境下用户需维护多套账号密码所带来的管理负担与体验割裂。频繁切换系统并重复登录,不仅拉长操作链路,更显著降低工作效率。因此,行业共识逐渐形成:在彼此互信的系统生态内,应支持“一次认证、全域通行”的统一身份管理模式。这一诉求直接催生并持续驱动着单点登录技术的演进与落地。
第一步:部署CAS认证中心
整个方案的核心是CAS(Central Authentication Service)认证中心,它需要稳定运行在标准Tomcat容器中。首先去CAS官方资源库获取最新版本的CAS Server发行包,将其WAR文件部署到目标服务器。默认配置下,CAS强制启用HTTPS协议以保障通信安全。如果部署场景是企业内网,且对传输加密没有强制要求,可以通过修改相关配置文件禁用SSL校验,具体调整方式往下看。
在WEB-INF目录下的spring-configuration子目录中,有个名为ticketGrantingTicketCookieGenerator.xml的配置文件,它负责定义票据授予票据(TGT)所依赖的Cookie生成策略与安全参数,是CAS认证体系中保障会话可信性的关键配置组件。
第二步:配置用户身份核验逻辑
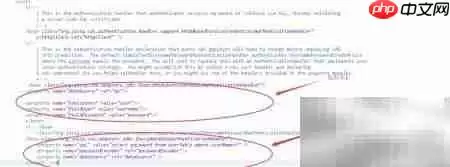
CAS服务端基础部署完成后,需要进一步配置用户身份核验逻辑。打开WEB-INF目录中的deployerConfigContext.xml文件,定位到对应的身份验证配置节点。在这里注入数据库连接所需的账号与密码信息,这样CAS在接收到登录请求时就能连接后台数据源,比对用户凭据,完成真实有效的身份鉴权流程。详细配置示意可以参考下方图示。
第三步:客户端接入
服务端CAS认证中心配置就绪后,需要同步开展客户端接入工作。从CAS官方下载适配版本的CAS Client JAR包,并引入到待集成的应用项目中。随后在项目的web.xml文件中添加必要的过滤器与监听器配置,确保客户端能与CAS服务端建立稳定通信通道,实现集中式身份认证能力。典型配置结构如下图所示。


尽管客户端XML配置内容较多,但实际只需聚焦两个核心字段就能完成CAS客户端的初始化。如图所示,第一处填写已部署好的CAS服务端访问地址;第二处则准确指定当前业务系统的回调URL。完成这两项关键配置后,客户端即可顺利接入CAS体系,整个集成过程轻量高效,具备良好的可复用性。


最后一步:会话落地
当CAS服务端完成用户身份验证并返回成功响应后,客户端需要及时提取其中携带的用户名等关键信息,并将其写入当前HTTP会话(session)中。这一步为后续各页面的权限控制与用户上下文识别提供基础支撑。以下是一段简明的session赋值代码示例。至此,完整的SSO流程闭环达成,逻辑清晰、步骤明确,开发人员可以快速掌握并应用于实际项目中,显著增强多系统间的协同能力与终端用户的操作体验。


