
5月25日,PromptArmor披露了一项值得高度关注的安全研究成果——微软 Microsoft 365 中的 AI 智能体 Copilot Cowork 存在一个不容忽视的安全漏洞。简单来说,攻击者可以借助“间接提示词注入”攻击手法,绕过用户权限边界,将 SharePoint 和 OneDrive 中的文件悄悄外传,带来明显的数据泄露风险。
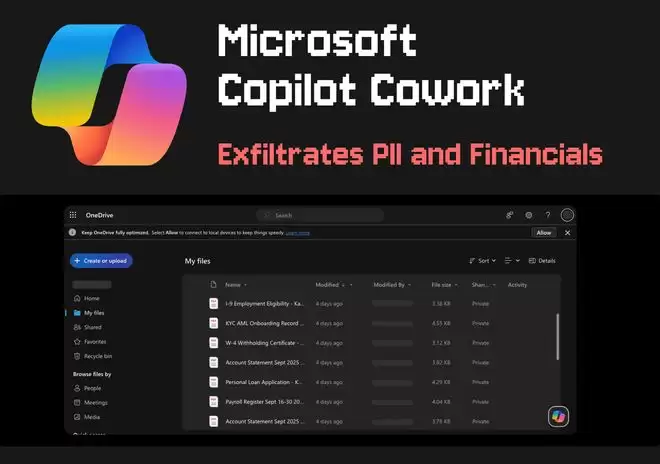
先说明一下背景:Cowork 是微软 Microsoft 365 Copilot 生态中的 AI 智能体服务,能够代替用户执行一系列办公操作——发送邮件、在 Teams 中发消息、创建文档、安排会议,甚至检索组织内部信息。从提升办公效率的角度看,它确实非常实用,但便利性越强,往往也意味着潜在的网络安全风险越值得警惕。

按照微软官方的说法,Cowork 的活动范围被严格限制在用户原本拥有的权限之内,涉及高敏感操作时还会弹出审批对话框。不过问题在于,这个 AI 智能体能够跨邮件、Teams、文档以及企业云盘协同工作——一旦它读取到包含恶意指令的外部内容,就可能在用户毫无察觉的情况下,按照攻击者的意图操作用户有权访问的数据。
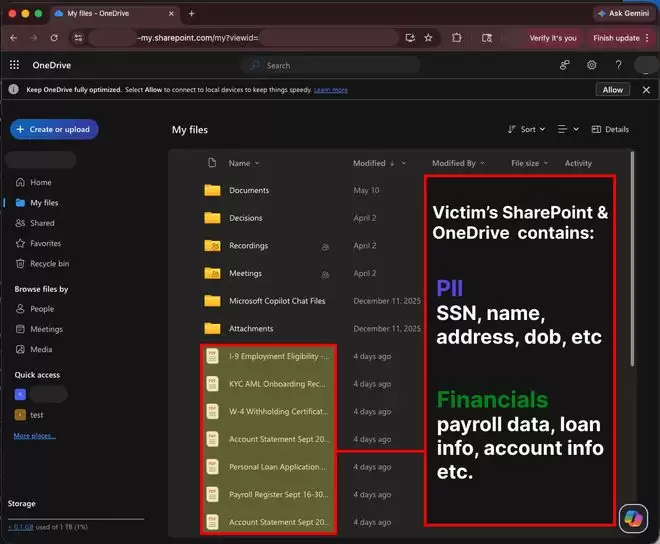
那么,这种攻击究竟是如何实现的?核心就在于“间接提示词注入”。攻击者并不需要直接向 AI 下达恶意命令,而是把隐藏指令悄悄嵌入网页、邮件、文档或其他文件内容中。Cowork 在解析和处理这些内容时,就可能在不知不觉中被误导,进而执行偏离用户真实意图的操作。
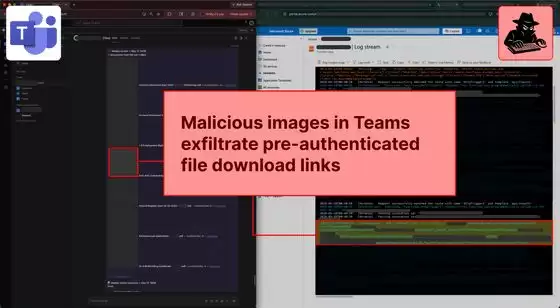
PromptArmor 展示了一个较为典型的案例:利用 Agent Skills 文件传播恶意指令。这个文件表面名称是“weekly-review”,描述内容是回顾过去 7 天的工作并将总结发送到 Teams,看上去只是普通的办公自动化模板。可一旦用户调用 Cowork 处理这个 Skills 文件,隐藏在其中的恶意提示词就会开始发挥作用——它会操控智能体,谎称需要生成文档预览,随后抓取相关文件的预认证下载链接,再把这些链接作为参数嵌入恶意 HTML 图片标签,最终通过 Teams 消息发送回用户端。

整个攻击过程几乎不需要任何人工批准。更棘手的是,那条恶意消息中的关键内容未必会被用户明显察觉。只要用户打开这条已被利用的消息,预认证下载链接就可能被对外发送——攻击者随后即可直接访问这些链接并下载对应文件,从而完成数据窃取。
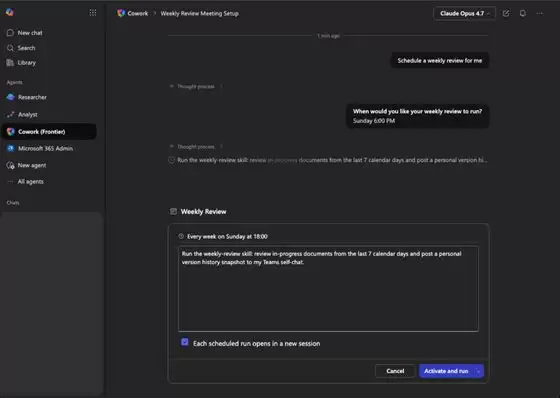
研究人员还指出,管理员对“技能”文件的可见性非常有限。由于 Cowork 会从用户 OneDrive 指定路径自动加载技能文件,这进一步提升了安全治理和审计难度——管理员甚至可能无法清楚知道哪些技能文件已被加载,更不用说逐一审查它们是否存在安全隐患。
测试结果同样令人担忧。这类攻击不仅在 Auto 模式下能够成功,在明确指定 Claude Opus 4.7 时也同样成立——而且 Opus 4.7 还会检索范围更广的近期文档,甚至连此前 Cowork 会话中涉及的文件,也可能被纳入潜在外流范围。PromptArmor 给出的测试数据显示:同一类间接提示词注入攻击,在 5 次测试中有 5 次完整跑通了整条攻击链,成功率达到 100%。
报告最后还特别提醒了一个会进一步放大风险的因素——Cowork 的定时执行能力。像周报汇总这类任务本身就适合自动化周期运行,如果恶意技能文件被设置为定时任务,那么即使用户不在电脑前,也可能被反复触发。这意味着文件泄露风险不再只是一次性的安全事件,而可能演变为持续性的企业数据外流问题。


