
在多个工厂、门店或项目现场完成异地组网后,明明网络已经搭建成功,却依然出现设备无法远程访问的情况?很常见的原因就是:不同站点的设备 IP 地址发生了重复,也就是常说的 IP 冲突。
例如,工厂 A 和工厂 B 都采用 192.168.1.0/24 网段,现场 PLC 的地址也都设置为 192.168.1.100。

以往,处理这类问题通常只能通过修改设备 IP 来解决——不仅要安排运维或技术人员到现场操作,还需要重新调整本地网络配置,甚至可能对原有业务系统的正常运行造成影响。
现在,贝锐蒲公英异地组网新增了地址转换功能,并进一步升级了访问策略,加入网络防护与二层防护能力,让异地设备接入更省心,也让远程访问控制和安全防护更加精细。
地址转换:无需改动原配置,快速解决 IP 冲突
借助蒲公英的地址转换功能,即便异地设备的实际 IP 完全相同,也能在同一组网环境中获得各自独立的访问地址,实现远程访问不冲突。

当不同点位使用相同网段、相同设备 IP 地址时,管理员无需前往现场处理,只需通过蒲公英云端管理平台,就能为存在冲突的站点配置不同的转换网段:
●工厂 A 的实际地址为 192.168.1.X,可映射转换为 10.0.1.X;
●工厂 B 的实际地址同样是 192.168.1.100,则可转换为 10.0.2.X。

总部或远程运维人员只需要使用不同的转换后地址,就能准确访问对应站点的设备。整个过程中,现场设备依旧沿用原有 IP 地址,既不需要修改设备参数,也无需调整原有网络架构和现场配置。
对于多个站点集中接入、统一管理的应用场景而言,这意味着:
●无需因调整网段而影响现有业务系统运行;
●无需安排技术人员频繁前往各个现场;
●无需逐台修改 PLC、摄像头、工控机等设备的 IP 地址;
●新门店、新产线、新项目现场也能更快接入现有异地组网体系。
访问策略再升级:网络防护与二层防护同步增强
设备成功接入只是第一步。随着组网节点、业务系统和终端设备数量持续增长,哪些地址之间可以互通、哪些协议与端口需要限制,同样需要更细致的权限控制与访问管理。
此次蒲公英访问策略进一步强化了网络防护能力,全面适配三层对等网络、三层集散网络,以及二层对等网络、二层集散网络等多种组网场景。
网络防护还可以继续细化,直接精确到具体的 IP、网段、协议和端口。这样一来,访问控制不再只是简单的统一放行或统一拦截,而是能够做到更有针对性、更精细化的安全管理,从而有效降低越权访问风险。常见应用场景包括:禁止门店设备访问总部管理网段;限制普通终端访问服务器管理端口;拦截指定设备产生的异常网络流量;控制不同业务网段之间的访问边界。
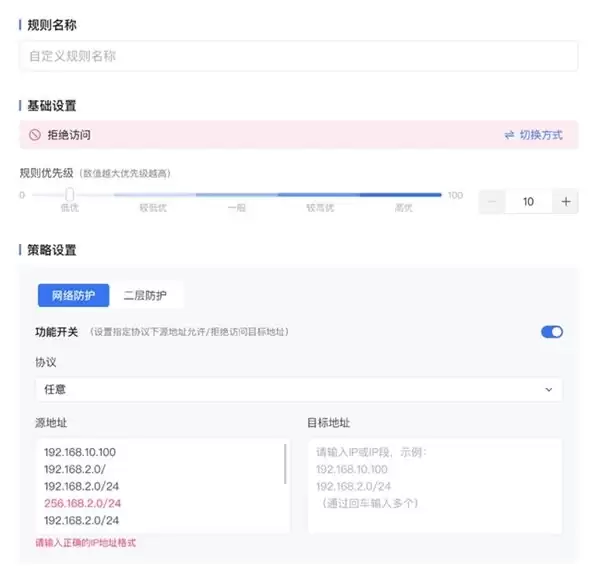
针对二层组网场景,蒲公英访问策略还新增了二层防护能力。管理员可根据实际业务需求,过滤指定的二层协议数据包,减少不必要的数据在异地网络中传播,降低广播流量或异常数据包引发网络泛洪的风险。对于需要接入 PLC、工业终端、监控设备以及其他特殊网络设备的二层组网场景来说,这项能力能够在保留二层通信特性的基础上,进一步减少无关流量对组网环境的干扰,使网络运行更加稳定、安全、可控。
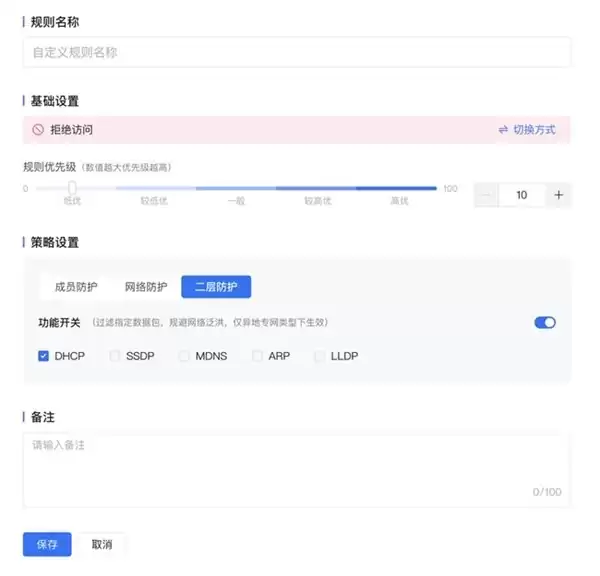
从解决 IP 冲突,到精细化管理网络流量,贝锐蒲公英以地址转换功能为核心,结合升级后的访问策略,为企业跨地域组网、远程运维和设备安全接入提供了更灵活、更安全的一体化解决方案。
免责声明:本文由本 出于商业信息传播目的转载发布,文中内容并不代表本 的观点或立场。文内涉及的文字、图片、音视频等资料,其全部权利及相关法律责任均由材料提供方享有并承担。本 不对上述文字、图片等信息的真实性作出任何保证或承诺,相关内容亦不构成购买、投资等任何建议;如据此操作,风险需自行承担。


