
开源堡垒机JumpServer:企业级资产安全管控的利器
在企业的IT运维中,如何安全、合规地管理成千上万的服务器、网络设备等资产,一直是个核心课题。今天,我们就来深入聊聊一款在开源社区广受好评的解决方案——JumpServer堡垒机。它的核心使命,正是帮助企业构建一套坚固的安全访问体系,实现操作前有授权、操作中有监控、操作后可追溯的完整闭环,从而轻松满足国家网络安全等级保护等合规要求。
这款项目在GitHub上已经收获了超过30,000颗星,其流行程度可见一斑。除了功能强大的开源社区版,JumpServer也提供了商业版本。对于大多数中小企业而言,开源版本的功能已经绰绰有余,足以构建起专业级的运维安全防线。
项目地址:https://github.com/jumpserver/jumpserver
先来看看它的整体架构设计,这有助于理解其工作原理:

接下来,我们将从部署到使用,一步步带你上手JumpServer。
一、部署JumpServer
官方提供了详尽的部署文档,地址是:https://docs.jumpserver.org/zh/v4/。
部署方式有多种,包括在线安装、离线包安装等。为了快速搭建一个可用的环境,这里选择以Docker-compose为核心的离线包安装方式,这种方式通常能避开网络依赖,一步到位。
1. 下载安装包
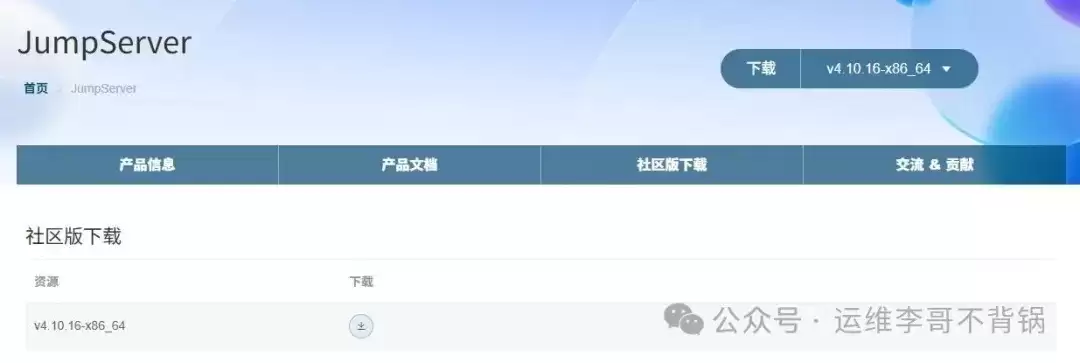
安装包可以从官方社区下载页面获取:https://community.fit2cloud.com/#/download/jumpserver/
直接访问上述链接,选择你需要的版本进行下载即可。
2. 解压安装
将下载好的安装包上传到目标服务器的/opt目录下。当然,你也可以放置在任何规划好的目录中。
[root@jumpserver ~]# cd /opt
[root@jumpserver opt]# ls
jumpserver-ce-v4.10.16-x86_64.tar.gz
执行解压命令:
tar -xvf jumpserver-ce-v4.10.16-x86_64.tar.gz解压后,进入目录,关键的步骤是修改配置文件config-example.txt。这里需要根据你的实际环境调整几个核心参数:
# 存储路径,可以自定义
VOLUME_DIR=/data/jumpserver
# 对外访问端口,如果你有域名,可以使用https协议
# 需要将证书配置上
HTTP_PORT=80
# 数据库配置,可以用自建的,也可以直接用本地的
DB_ENGINE=postgresql
DB_HOST=postgresql
DB_PORT=5432
DB_USER=postgres
DB_PASSWORD=
DB_NAME=jumpserver
# Redis配置,最好将密码加上,默认没有
REDIS_HOST=redis
REDIS_PORT=6379
REDIS_PASSWORD=RedisPass
配置完成后,运行安装脚本:
./jmsctl.sh install采用离线包安装的一个便利之处在于,如果系统尚未安装Docker环境,脚本会自动为你完成安装,如图所示:
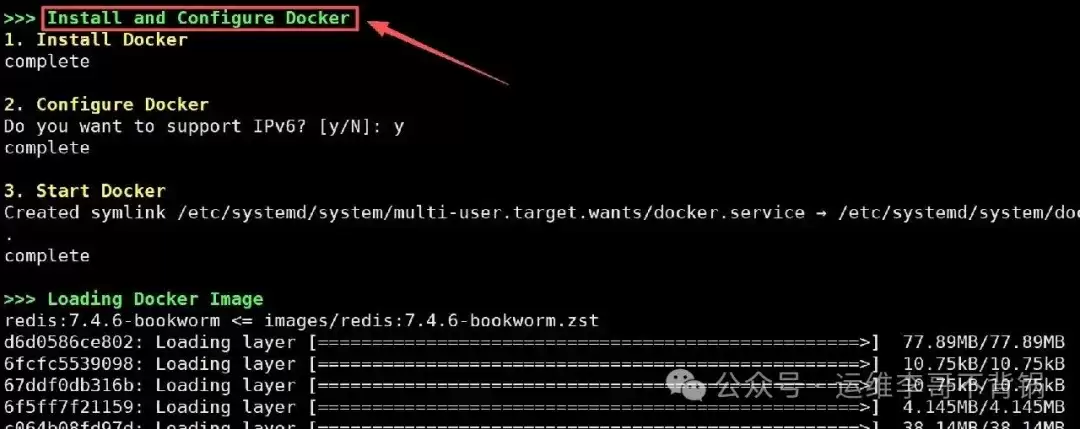
接下来,只需跟随安装指引一步步确认,整个过程非常迅速:

安装完毕,启动JumpServer服务:
./jmsctl.sh start
二、使用JumpServer
服务启动后,便可以通过浏览器访问了。假设服务器IP是10.0.0.15,访问地址为:https://10.0.0.15:80。
默认的系统管理员账号和密码是:admin / ChangeMe。

出于安全考虑,首次登录系统会强制要求修改默认密码:

使用新密码重新登录后,就正式进入了JumpServer的管理后台。

至此,一个基础的JumpServer环境就已经部署完成了。下面看看如何添加资产并进行访问。
1. 添加资产
所有被管理的服务器、网络设备等都称为“资产”。添加路径在【控制台】->【资产管理】下。
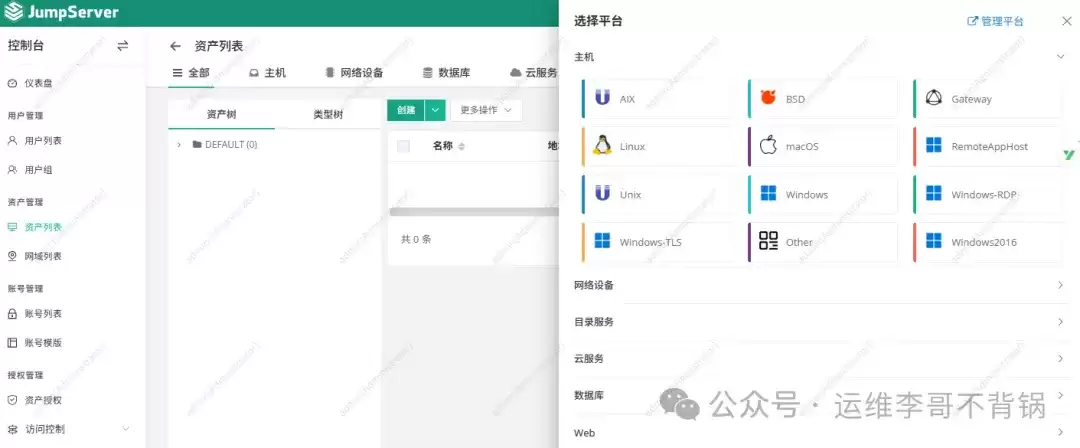
这里以添加一台Linux主机为例,填写好IP地址、协议(如SSH)、端口、账号等信息即可。

2. 资产授权
资产添加完成后,并不意味着用户就能直接访问。在企业实际场景中,必须遵循最小权限原则,因此需要进行授权操作。路径在【授权管理】->【资产授权】下,可以创建新的授权规则,将特定的资产分配给特定的用户或用户组,并指定其操作权限。

3. 访问主机
日常运维操作主要在【工作台】进行。需要从顶部的导航栏切换到【工作台】界面。
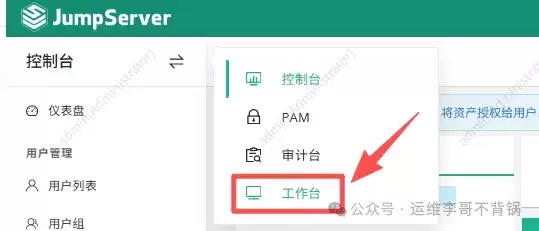
在资产列表中,找到已被授权的主机,点击连接。

成功连接后,一个基于Web的SSH终端会话便会打开,你可以像在本地终端一样安全地操作远程主机了。所有操作都将被堡垒机完整记录。

可以看到,从部署到基础使用的整个流程相当清晰、直接。JumpServer的功能远不止于此,其强大的会话审计、命令过滤、多因素认证等功能,都是构建企业运维安全基座的关键。如果你想深入了解,强烈建议查阅JumpServer的最新官方文档,那里有最全面和权威的指南。


