
起初以为只要掌握了服务器权限,就能随意操控Web目录中的文件。然而实际操作后才发现,事情远没有想象中那么简单——即使以管理员身份登录,某些目录依然无法正常操作。遇到这种情况,我的第一反应是检查权限配置,但一切显示正常,这说明问题根源在其他地方。经过反复思考,我注意到服务器上安装了McAfee。这款安全软件在业界知名度很高,很多服务器都依赖它来抵御威胁。顺着这条线索深入排查,终于找到了问题的真正原因。
事后发现网上关于这类问题的记录非常稀少,因此决定将排查和解决过程整理出来,供同行参考借鉴。
首先安装McAfee V8.5i Patch 6 爱虫集成版(安装步骤略)。安装完成后,右键点击右下角系统托盘中的McAfee图标,打开VirusScan控制台,界面如图一所示。
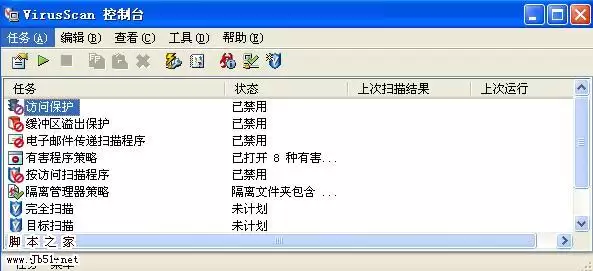
接下来选择“访问保护”,右键单击并选择“属性”,弹出属性对话框,如图二所示。

此时进入“访问保护规则”界面,勾选“启用访问保护”和“禁止McAfee服务被停止”两个选项,如图三所示。
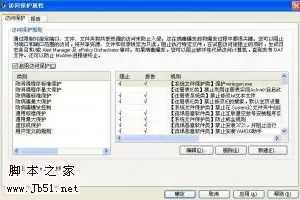
然后点击“用户自定义规则”,可以看到McAfee已经预设了多条安全规则。我们的目标是防止Web目录内的网页文件被恶意修改、添加或删除,因此需要新建一条专门规则。
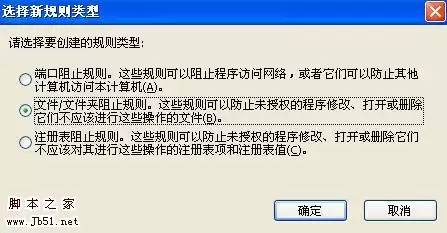
假设当前网站只支持ASP格式,那么对应的规则就是禁止在Web目录下新建、修改或删除ASP文件。点击右下角的“新建”选项,弹出如图四所示的界面,勾选第二项,然后点击“确定”。
进入规则设置界面,具体配置参数请参考图五所示。
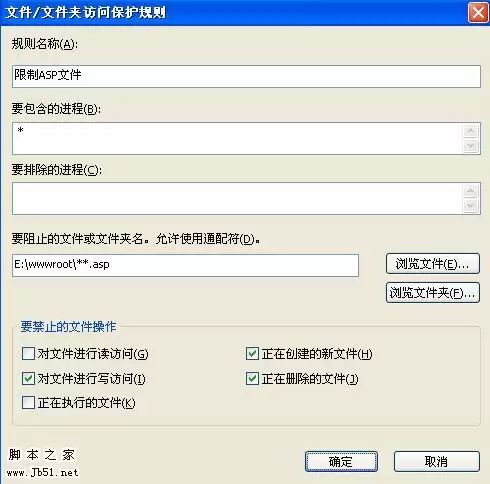
图中E:\wwwroot是Web网站目录,规则E:\wwwroot\**\*.asp表示禁止在E:\wwwroot文件夹的所有子目录中创建、修改或删除任何ASP格式的文件。这样一来,即使网站存在安全漏洞,攻击者也无法上传后门文件或恶意脚本。
但有人可能会担心:万一遗漏了某个目录,导致被写入Webshell并提权进入服务器该怎么办?别急,还有最后一招——给McAfee加上一把锁。单击VirusScan控制台的“文件”菜单,选择“用户界面选项”,然后点击“密码选项”,勾选第二项并设置密码,如图六所示。
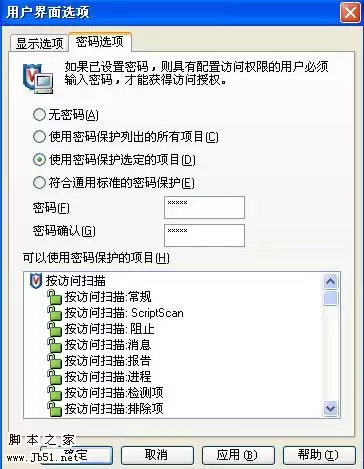
至此,一个安全可靠的Web目录就配置完成了。即使黑客攻破了服务器权限,也无法随意修改McAfee的规则,只能对着这套极其严格的安全配置束手无策。
注:本文以ASP文件为例进行说明,实际使用时可将E:\wwwroot\**\*.asp替换为其他文件格式,例如E:\wwwroot\**\*.aspx或E:\wwwroot\**\*.php,依此类推。如果网站数据库文件是ASP格式,建议改为MDB格式,避免被McAfee误拦截导致网站运行异常。


