
还记得前阵子让美国半个互联网陷入瘫痪的 Mirai DDoS 攻击吗?那波操作确实足够猛烈,但攻击手段仍在不断进化。最近,安全领域又出现了一种新玩法——利用 LDAP 服务器发起放大攻击,能让 DDoS 的破坏力再上一个台阶,成为网络安全领域的新威胁。
LDAP 协议与放大攻击原理
据 Corero 网络安全公司披露,上周他们检测到一种新型 DDoS 攻击媒介,正针对其客户发起攻击。这项技术本质上是一种利用轻量目录访问协议(LDAP)的放大攻击,峰值流量可达太比特(Tb)级别。LDAP 是访问 Active Directory 这类数据库时最常用的协议,用于验证用户名和密码。它基于 X.500 标准,但更简洁,还能按需定制。不同于 X.500,LDAP 支持 TCP/IP,这对互联网访问来说是刚需。正是这种广泛部署的特性,使其成为 DDoS 放大攻击的理想目标。
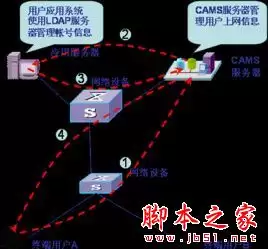
LDAP 攻击模式与放大系数
LDAP DDoS 攻击在安全领域还算新鲜事。这个协议本身可能被黑客滥用,进而推动大规模 DDoS 攻击。Corero 的专家透露,他们已经截获了真实的攻击实例。在这起事件中,黑客利用了 CLDAP 协议中的零日漏洞发起攻击——其实之前就出现过类似苗头。更让人担忧的是,专家认为这很可能成为黑客的常规武器库新选项,形成持续的 DDoS 放大攻击威胁。
简直闻所未闻:利用 LDAP 协议的漏洞,放大系数可以达到 46 倍,特定条件下,峰值甚至能冲到 55 倍。Corero 的安全专家解释了他们如何用 CLDAP 实施攻击:攻击者从伪造的源地址(也就是受害者的 IP)向支持 CLDAP(无连接轻量级目录访问协议)的服务器发送请求。LDAP 服务器处理完请求后,会向那个伪造的源地址回复数据。而服务器准备回复的内容,体积是原请求的数倍。正是这种不对称,让放大技术成为可能——惯犯们可以借此把攻击规模翻着倍地往上推。在受攻击的情况下,LDAP 服务器的响应带宽能飙到非常高的水平,实测平均放大系数 46 倍,高峰期甚至能达到 55 倍。这种新型 DDoS 攻击方式,显著提升了网络攻击的破坏力。
LDAP DDoS 与 IoT 结合的风险
这种攻击的后果相当严重。有专家指出,它产生的通信流量峰值能达到每秒数万兆。想象一下,网络拥堵会变成什么样子?Corero 公司 CTO 兼 COO Da ve Larson 表示:“这种新媒介的出现,让原本就危险的 DDoS 攻击如虎添翼。一旦与其他手段——特别是 IoT 僵尸网络结合,我们会看到攻击规模达到前所未有的程度,影响深远。千兆级别的攻击将不再是新闻,而是常态。互联网的可用性可能遭受重创,至少在某些区域,可用性会大幅下降。” 这意味着网络安全威胁正从传统 IT 基础设施向物联网设备扩散。
Da ve 还补充道:“LDAP 不会是第一个,也不会是最后一个被利用的协议或服务。这类攻击之所以能得逞,根本原因在于网络上存在大量开放的服务器,它们会响应伪造的记录请求。当然,应对措施也有——比如加强检测,在伪造 IP 地址进入网络前就将其识别出来。最常用的做法是,在路由器配置中采用入口过滤技术,根除伪造 IP 地址。这样,反射型 DDoS 总量就能减少一个数量级。” 通过部署入口过滤等防御手段,可以有效缓解 LDAP 放大攻击带来的网络风险。


