
加州大学圣地亚哥分校(UCSD)近日公布一项研究,指出全美至少220万辆汽车因第三方后装防盗报警系统KARR Security System的设计缺陷,面临新型蓝牙攻击风险。攻击者可在约4.5米范围内通过蓝牙远程解锁或锁定车门,并阻止发动机启动,整个过程无需接触车辆。这一汽车蓝牙安全漏洞引起了广泛关注,暴露了后装防盗系统在加密机制上的薄弱环节。
该漏洞的核心问题在于所有KARR设备共享同一个加密密钥,且该密钥以明文形式存储在KARR手机应用程序中。一旦破解该密钥,攻击者即可控制所有安装该设备的车辆。研究人员演示视频显示,车门解锁时仅发出短暂蜂鸣和灯光闪烁,车主不会收到任何警报。这意味着车主可能完全无法察觉车辆被远程操控,增加了被盗风险。
涉及企业与产品
KARR Security System由Acrisure Protection Group生产,是一种第三方后装防盗报警系统。该设备通常由汽车经销商在车辆出售前预先安装,用于管理库存和防盗,随后以付费升级名义向买家推销。此次事件将Acrisure Protection Group的产品安全缺陷推至台前,引发消费者对经销商强制安装行为的质疑。
受影响车辆范围
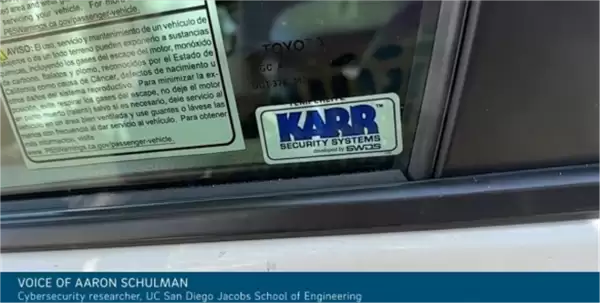
研究表明,受影响车辆主要集中在2017年至今于南加州本田、丰田、马自达、福特和Jeep经销商处购买的车辆。由于二手车市场流通,这些存在隐患的车辆已遍布全美各地,甚至远销加拿大和日本。许多受影响车辆的驾驶员侧车窗上贴有“KARR”或“SWDS”字样标签,车主可据此初步判断自己的车辆是否涉及KARR防盗系统漏洞。
对车主的影响
使用该系统的车主面临车辆被远程解锁、被盗的风险,且无法通过常规方式察觉攻击。由于攻击无需接触车辆,车主可能在不知情下损失财物或车辆。这一蓝牙远程解锁风险提醒车主应检查车窗标签,并关注后续安全更新。
对经销商与生产商的影响
该漏洞直接指向Acrisure Protection Group的产品设计缺陷,可能引发集体诉讼或监管调查。经销商在销售过程中预先安装该设备并推销,若未告知车主风险,可能面临消费者投诉和法律责任。随着汽车安全漏洞事件发酵,经销商和制造商需重新审视后装安全设备的合规性。
对行业竞争格局的影响
此次事件可能促使汽车制造商和经销商重新评估第三方后装安全设备的选用标准,加快推动车载安全系统的原生加密升级。其他后装防盗设备厂商也可能面临更严格的安全审查,行业或迎来一轮加密标准革新。
风险与不确定性
目前Acrisure Protection Group尚未公开回应此漏洞。研究人员未披露漏洞是否已被修复或是否计划推出补丁。攻击者利用该漏洞的实际案例尚未被广泛报道,但理论风险已确认存在。车主和经销商均处于不确定状态,需等待官方正式回应。
后续观察
需关注以下事项:Acrisure Protection Group是否发布安全更新或召回计划;相关经销商是否向受影响车主发出通知;美国国家公路交通安全管理局(NHTSA)是否介入调查;以及是否出现利用该漏洞的车辆盗窃事件。这些动向将直接影响KARR防盗系统漏洞的后续处理与车主权益保障。


本文信息基于原始资料记录时的公开状态,企业业务、交易进度和市场数据可能继续变化,实际情况以相关企业及监管机构后续公开信息为准。


