
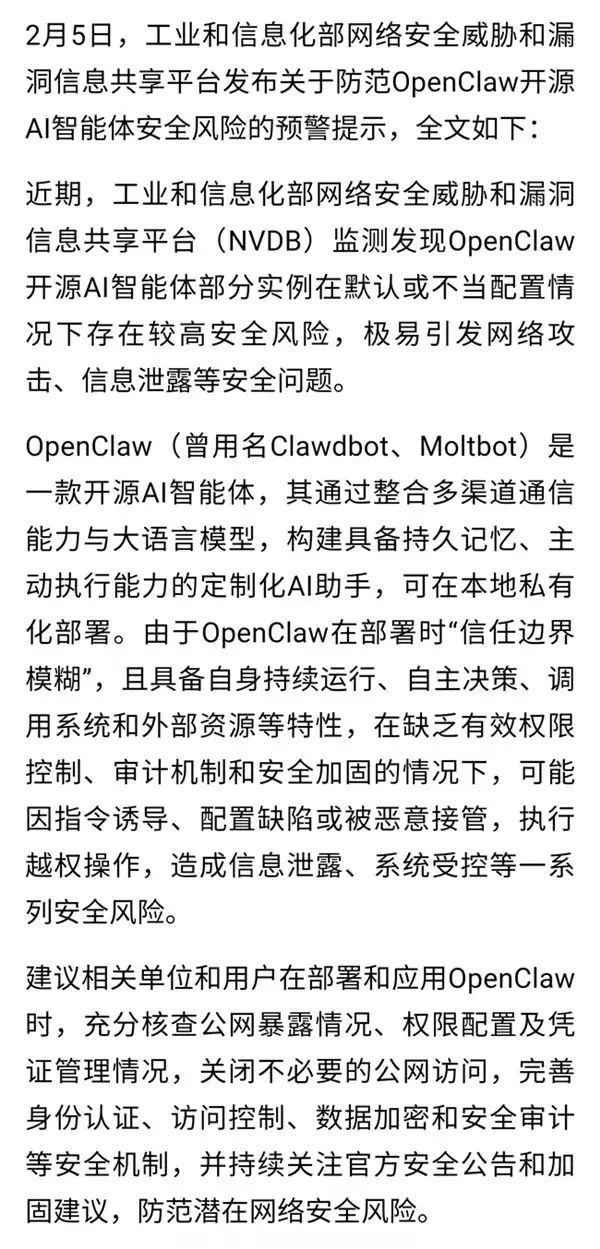
说到 OpenClaw 的远程访问,本质上就两个路子:一种是本地 Gateway 加远程 Client 的连接方式,把监听的 Gateway 端口映射出去让客户端直连;另一种更直接,就是远程调用 Web 管理界面。两种方案配置起来确实省事儿,但痛点也很明显——服务端口暴露在公网上,被扫描、被暴力破解、弱认证、明文传输,这些安全风险一个都跑不掉。
好,那现在的问题是:怎么在这条看似必须二选一的路上,找到那个兼顾效率与安全的中间地带?
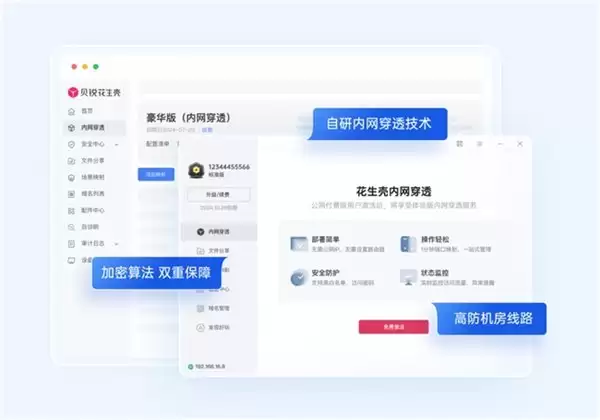
贝锐花生壳的解法,就是一套成熟的内网穿透加访问防护体系。说白了,把远程访问这件事拆成两步走:先把通道打通,再把通道守住。下面具体拆开看。
云端 HTTPS 一键映射:不用本地证书,也能加密传输
OpenClaw 默认走的是 HTTP 协议,监听本地端口。HTTP 本身不加密,这大家都知道。传统做法要实现 HTTPS 访问,流程基本是固定的:买域名、配 SSL/TLS 证书、搭反向袋里或者 Web 服务器、再维护证书更新和安全策略。一套下来,光是运维成本就够喝一壶的。
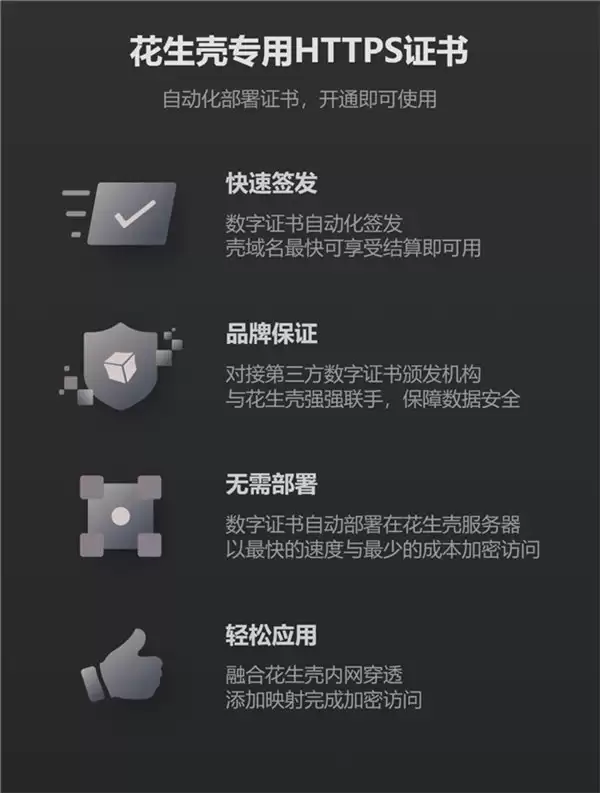
花生壳的 HTTPS 映射功能,说白了就是用云端帮你干了这些脏活。它能把内部的 HTTP 服务一键映射到公网的 HTTPS 443 端口。什么意思呢?就是你在本地根本不需要碰证书,花生壳云端自动部署有效的 SSL/TLS 证书。
这么做的价值很直接:
● 访问 OpenClaw Web UI 或 API 时,客户端和服务器之间走的是 HTTPS 加密通道。
● 不需要公网 IP,证书你不用管,服务器配置也省了。
● 安全性上了一个台阶,运维反倒简单了。
完善的访问防护策略:不止是加密,还得管住门
那光是加密够了吗?其实还不够。这就好比给门装了一把好锁,但门本身有没有被人踹过、钥匙有没有被复制,同样得管。
花生壳在访问控制上做了一套组合拳。访问密码机制是第一步——用户在访问映射后的 Web 页面时,先要过一道额外的密码验证,等于给系统加了第二层认证锁。
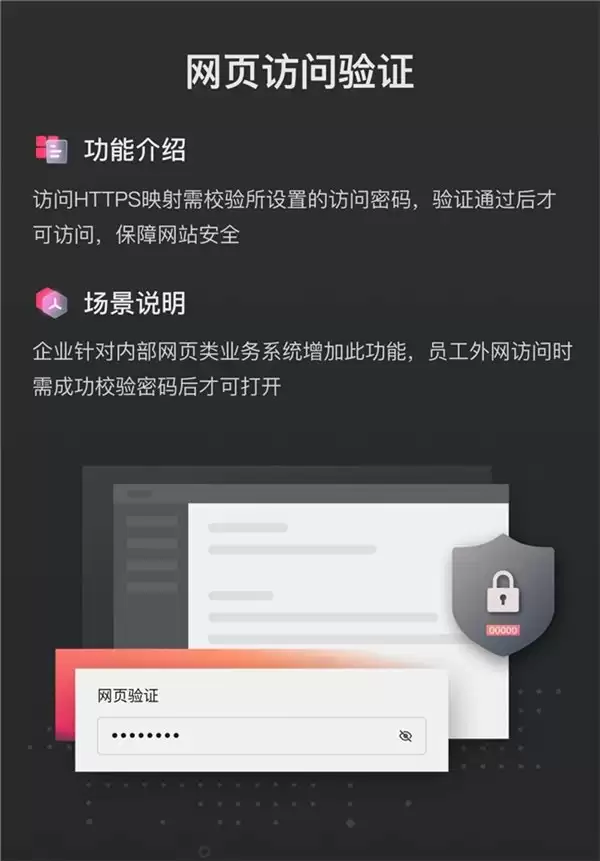
再往深里说,多维访问控制能把权限颗粒度做得非常细:按 IP 地址段、地理区域、访问时间段、浏览器类型、操作系统版本,都可以精细地设置过滤条件。意思是,你可以精准到只让某个时间段、某个地区、用 Chrome 浏览器的那个同事才能进来。

还有一层是爆破防护。系统会自动检测并拦截外网异常的高频访问请求,说白了就是有人拿脚本暴力猜密码,它会第一时间拦住。同时你也可以自己配置允许和禁止访问的外网地址,双重保险。

这种多层次防护的好处是,就算入口暴露在公网,真正能进来的人也被严格限定在你划定的圈子里。
操作步数:就 3 步
假设你已经在内网服务器上部署了 OpenClaw,现在想让指定的团队成员远程访问。流程非常直接:
一、在内网服务器上安装并登录花生壳客户端,然后在云端 Web 管理平台创建一条 HTTPS 映射,把 OpenClaw 内部 HTTP 端口(比如 18789)映射到花生壳提供的外网 HTTPS 域名地址上。

二、配置访问规则。启用映射的访问密码,再根据实际业务需要设定 IP 白名单或访问时间段策略。
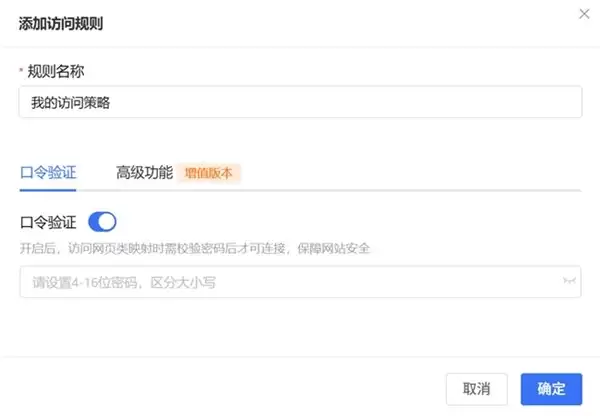
三、把生成好的 HTTPS 域名和访问凭证分享给团队成员,完事。
整条链路走下来,不需要改现有网络结构,不需要为本地服务单独申请证书,也不需要额外部署反向袋里。说白了,花最少的力气,换最大程度的安全可控。
结语
OpenClaw 远程访问这件事,便捷性和安全性从来不是二选一的单选题。贝锐花生壳给的这套方案,恰好是在两者之间找到了一个可落地的平衡点:部署成本低,安全措施却一点没少。对于既要效率又要安全的团队来说,这个方向值得认真考虑。


