
游乐游手机版
首页/网络安全/文章详情

魅族暂停手机研发,战略转型公告深度解析

时间:2026-02-27 22:19
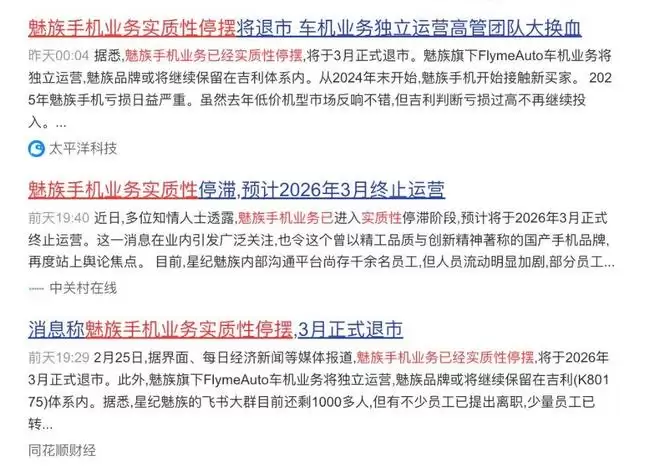
最近网络上一直有消息称“魅族手机业务已经实质性停摆”。现在随着时间的推进,魅族最新也发布公告给出了确切的回应和辟谣。魅族科技最新今日发文:“廿三载热爱,以 Flyme 之名新生。”一同公布的公告显示

最近网络上一直有消息称“魅族手机业务已经实质性停摆”。

现在随着时间的推进,魅族最新也发布公告给出了确切的回应和辟谣。

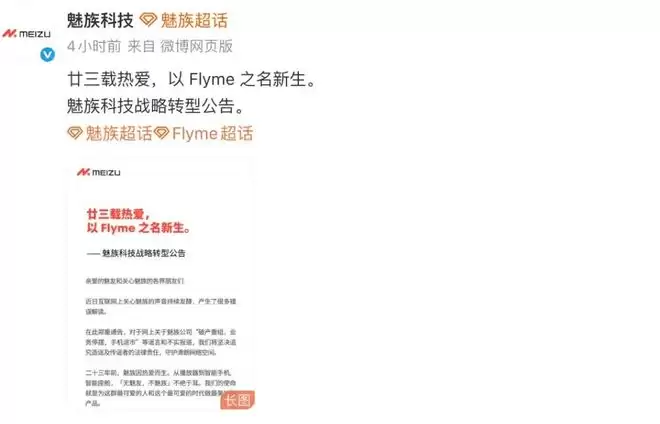
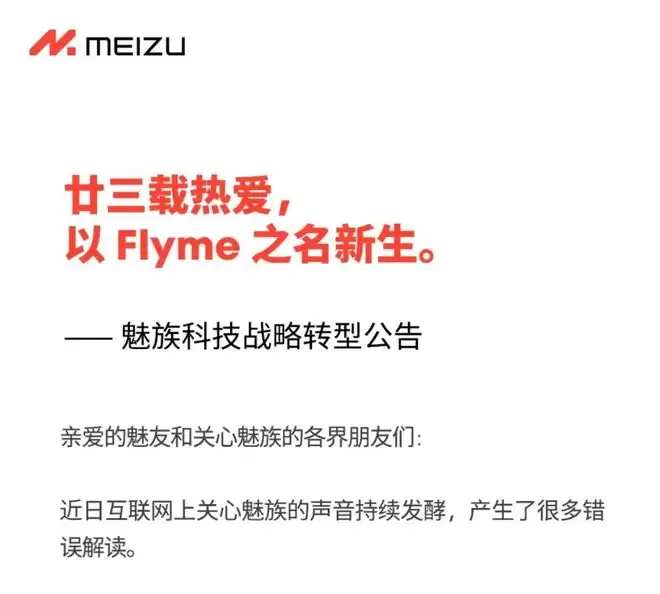
魅族科技最新今日发文:“廿三载热爱,以 Flyme 之名新生。”

一同公布的公告显示:

近日互联网上关心魅族的声音持续发酵,产生了很多错误解读。

在此郑重通告,对于网上关于魅族公司“破产重组,业务停摆,手机退市”等谣言和不实报道,我们将坚决追究造谣及传谣者的法律责任,守护清朗网络空间。

同时,公告中宣布:

“魅族将暂停国内手机新产品自研硬件项目,并在积极接洽第三方硬件合作伙伴,同时原有业务不受任何影响。”

公告中显示,近年来国内手机市场竞争激烈程度超乎想象,很多品牌先后选择战略收缩,虽然困难重重,魅族仍尽全力拼搏,希望能保持手机的正常迭代,但近来内存价格的持续暴涨让下一步新产品的正常商业化变成了不可为。

据悉,魅族国内手机新产品的暂停并非告别,而是深思熟虑的战略选择,公司将积极的全面战略转型,在全新的 AI 时代,从过去以硬件为主导转向为以 AI 驱动软件产品为主导的发展方向,并打造以 Flyme 开放生态系统为基座的良性运转的企业。

另外,魅族海外手机业务、AI 眼镜和 PANDAER 科技潮流品牌业务,也将启动市场化运作,持续为大家带来更多精彩产品。

用户关注的权益保障方面:

魅族手机、AI 眼镜、PANDAER 等相关产品将正常销售,魅族在营店铺内的服务及权益不变;

Flyme 及售后服务团队将持续守护现有用户的最新售后、维修和系统安全更新服务,保障所有用户权益。
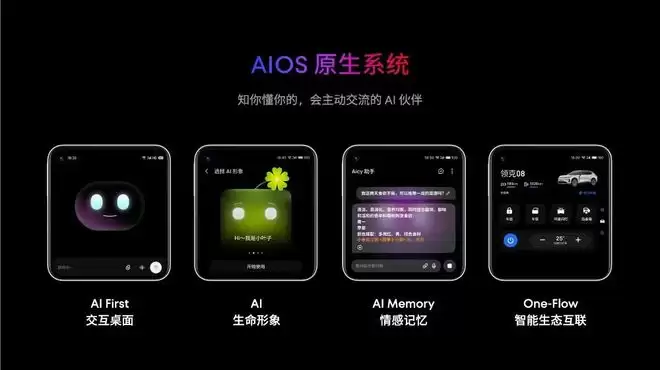

结合公告内容来看,魅族转型后将会集中资源发展 Flyme 软件生态能力,从硬件产品方向转到AI软件。

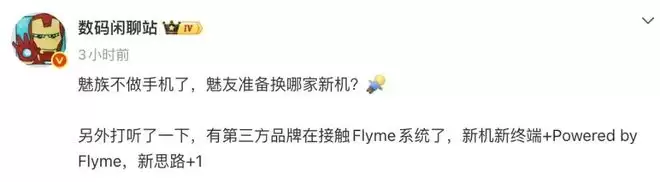
与此同时,博主@数码闲聊站 的爆料显示,“有第三方品牌在接触Flyme系统了,新机新终端+Powered by Flyme,新思路+1”。

目前看起来这应该也是魅族后续的发展方向之一。

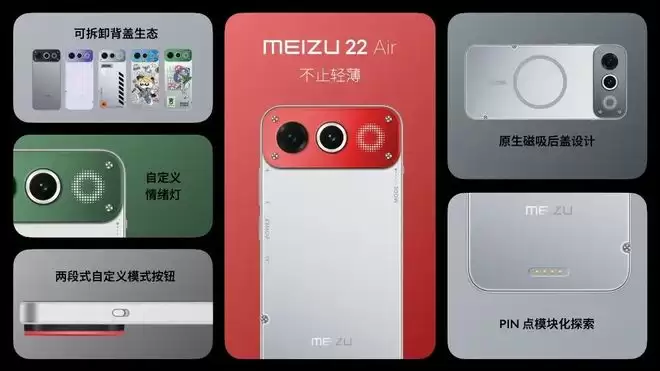
年初的 2026 魅友新春年会中,魅族就曾最新表示过,2026内存的上涨对手机商业计划带来了巨大的冲击,魅族22 Air取消了上市计划。

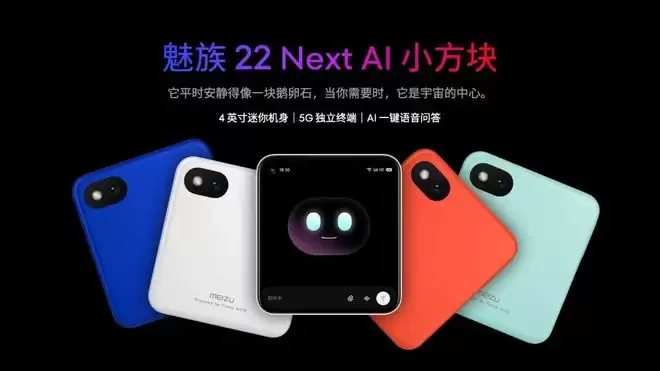
在这场活动中,魅族22 Air、魅族 22 Next两大概念机不开售发布。

同时,魅族表示,虽然这两款产品并未发布,但会集中资源进行魅族23的研发,并确认魅族 23 今年发布,但当时魅族23系列的发布计划并没有公布明确的时间。

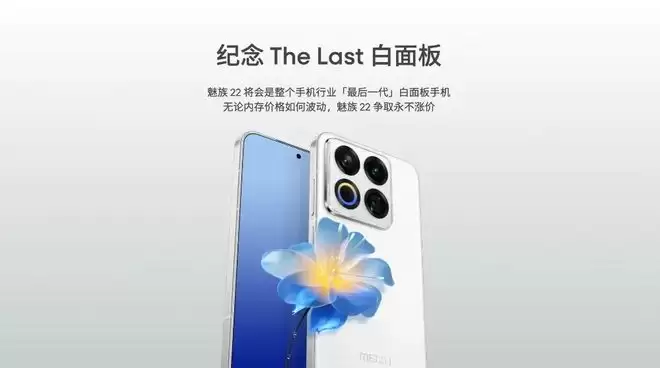
按照魅族最新的说法,魅族23的手感将更进一步、搭载魅族史上最窄边框。但与此同时,魅族23将不再搭载白面板。魅族22将会是魅族史上最后一代搭载白面板的手机。

然而,随着情况的变化,这款被确认会到来的魅族23手机似乎也无缘与大家见面了......

来源:https://www.163.com/dy/article/KMQ9AUAJ0511ADC6.html
上一篇三星S26系列全系标配10bit屏,官网标注引热议 下一篇摩托罗拉新机后盖曝光:独家搭载世界杯标志
本站内容用于信息整理与展示,如有侵权或内容问题请及时联系处理。

相关推荐

补充同频道和同主题内容,方便继续浏览更多相关内容。

同类最新

继续查看同栏目最近更新的文章。

更多
DDoS攻击的三大主要形式:原理、特征与防御重点
网络安全 · 2026-08-31

DDoS攻击的三大主要形式:原理、特征与防御重点

DDoS攻击主要分为基于流量(Volume)、基于应用层(Application)和基于协议(Protocol)三种形式。流量型攻击通过海量数据淹没带宽;应用层攻击利用Web漏洞耗尽服务器资源;协议层攻击则利用TCP握手缺陷导致系统挂起。了解这些原理是制定针对性防御策略的基础。

如何有效预防和缓解DDoS攻击:5大核心策略详解
网络安全 · 2026-08-31

如何有效预防和缓解DDoS攻击:5大核心策略详解

面对DDoS攻击,单纯增加带宽已非长久之计。本文详解5大核心防护策略:优化网络硬件配置、建立DNS冗余机制、部署透明缓解技术、引入负载平衡器及专用Anti-DDoS模块。通过合理组合这些技术手段,可有效抵御SYN泛洪、Slowloris等常见攻击,保障业务连续性与网站可用性。

DDoS防护四大误区:CDN、防火墙与黑名单的局限性解析
网络安全 · 2026-08-31

DDoS防护四大误区:CDN、防火墙与黑名单的局限性解析

许多企业误以为CDN、防火墙或黑名单能完全抵御DDoS攻击。本文深入解析四大常见误区:CDN仅提供部分缓解、静态黑名单易失效、防火墙算力有限且可能成为目标、阈值警报仅具滞后性。了解这些局限性,有助于构建更立体的防御体系,避免在攻击发生时措手不及。

常见DDoS攻击类型详解:原理、特征与防御策略
网络安全 · 2026-08-31

常见DDoS攻击类型详解:原理、特征与防御策略

本文详细解析四种常见DDoS攻击类型:SYN Flood利用TCP三次握手缺陷耗尽资源;UDP Flood通过海量数据包造成带宽拥塞;ICMP Flood利用Ping请求消耗系统算力;应用层Flood针对Web脚本进行高频请求。了解其原理是制定有效防御策略的基础。

如何有效抵御DDOS攻击:4种核心防护方案解析
网络安全 · 2026-08-31

如何有效抵御DDOS攻击:4种核心防护方案解析

面对DDOS攻击,企业需构建多层防护体系。本文详解四大核心策略:利用反向路由器查询进行流量清洗,通过GCDN智能分配节点隐藏源站IP,部署负载均衡硬件分担压力,以及接入高防机房抵御数百G恶意流量。掌握这些技术,可最大程度保障业务连续性。